



Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Исследователи в области кибербезопасности выявили множество уязвимостей в реализации технологии «Bluetooth с низким энергопотреблением» (BLE) в электронных схемах System-on-a-Chip (однокристальная система, SoC).

Данные бреши эксперты объединили под общим названием SweynTooth. Находящийся в зоне действия Bluetooth атакующий может привести к сбою в работе уязвимых устройств.

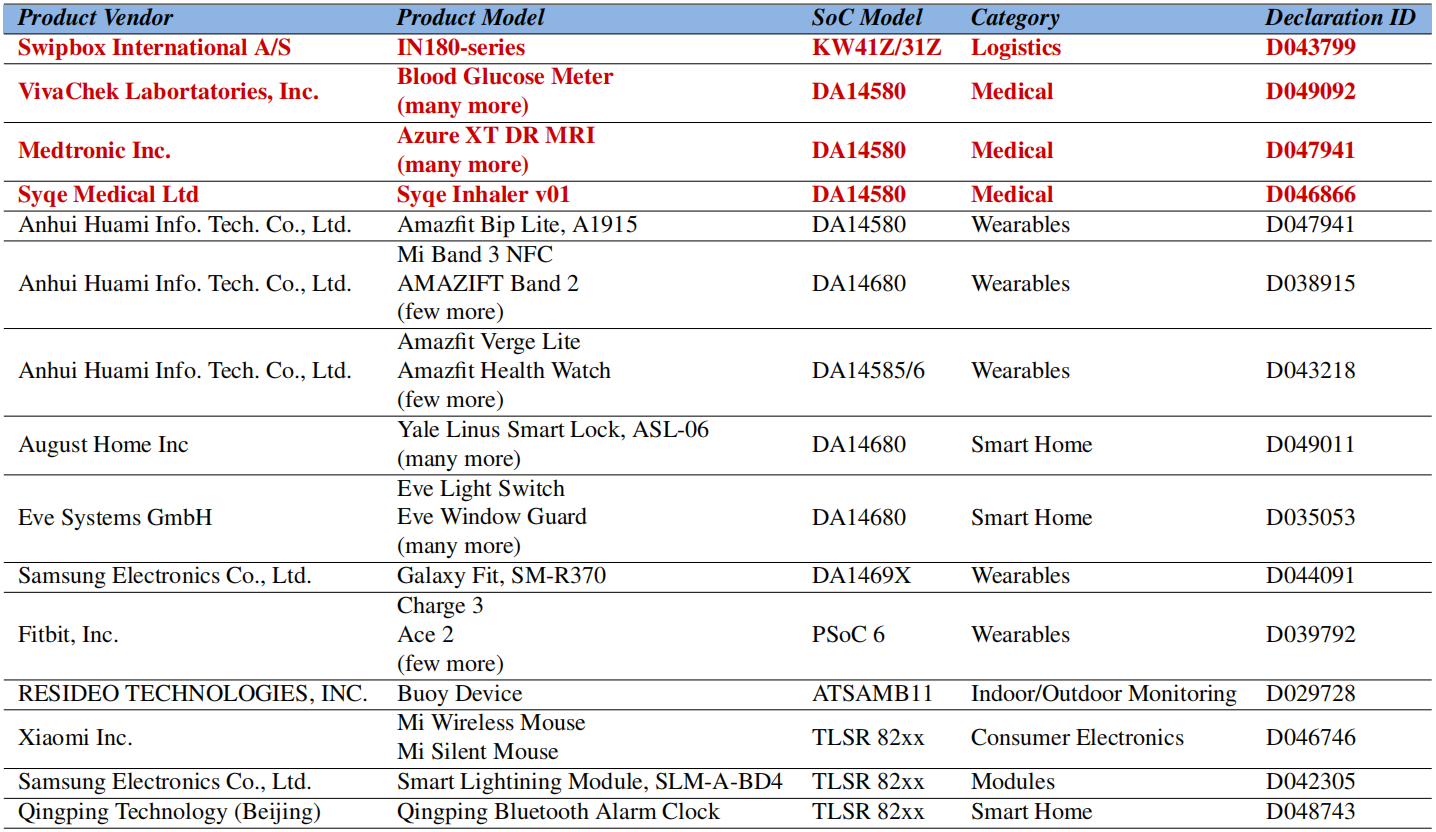
Работающие на SoC девайсы таких вендоров, как Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip, STMicroelectronics и Telink Semiconductor затронуты SweynTooth. В результате злоумышленник может принудительно перезагрузить устройства или обойти безопасный метод создания пары BLE.

Проблемы безопасности обнаружили трое специалистов из Сингапурского университета технологии и дизайна. Из 15 вендоров девять уже пропатчили свои устройства. Однако шесть до сих пор уязвимы перед атаками.

По словам исследователей, под угрозой также умные часы Fitbit Inspire, продукты для умного дома от Eve Systems, August Smart Lock и трекер потерянных вещей CubiTag.

Хуже всего, что описанные уязвимости также затрагивают и оборудование, используемое в сфере здравоохранения. Сбои в таких устройствах могут вызвать осложнения у пациентов и даже привести к смерти.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru