



Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Исследователи в области кибербезопасности выявили множество уязвимостей в реализации технологии «Bluetooth с низким энергопотреблением» (BLE) в электронных схемах System-on-a-Chip (однокристальная система, SoC).

Данные бреши эксперты объединили под общим названием SweynTooth. Находящийся в зоне действия Bluetooth атакующий может привести к сбою в работе уязвимых устройств.

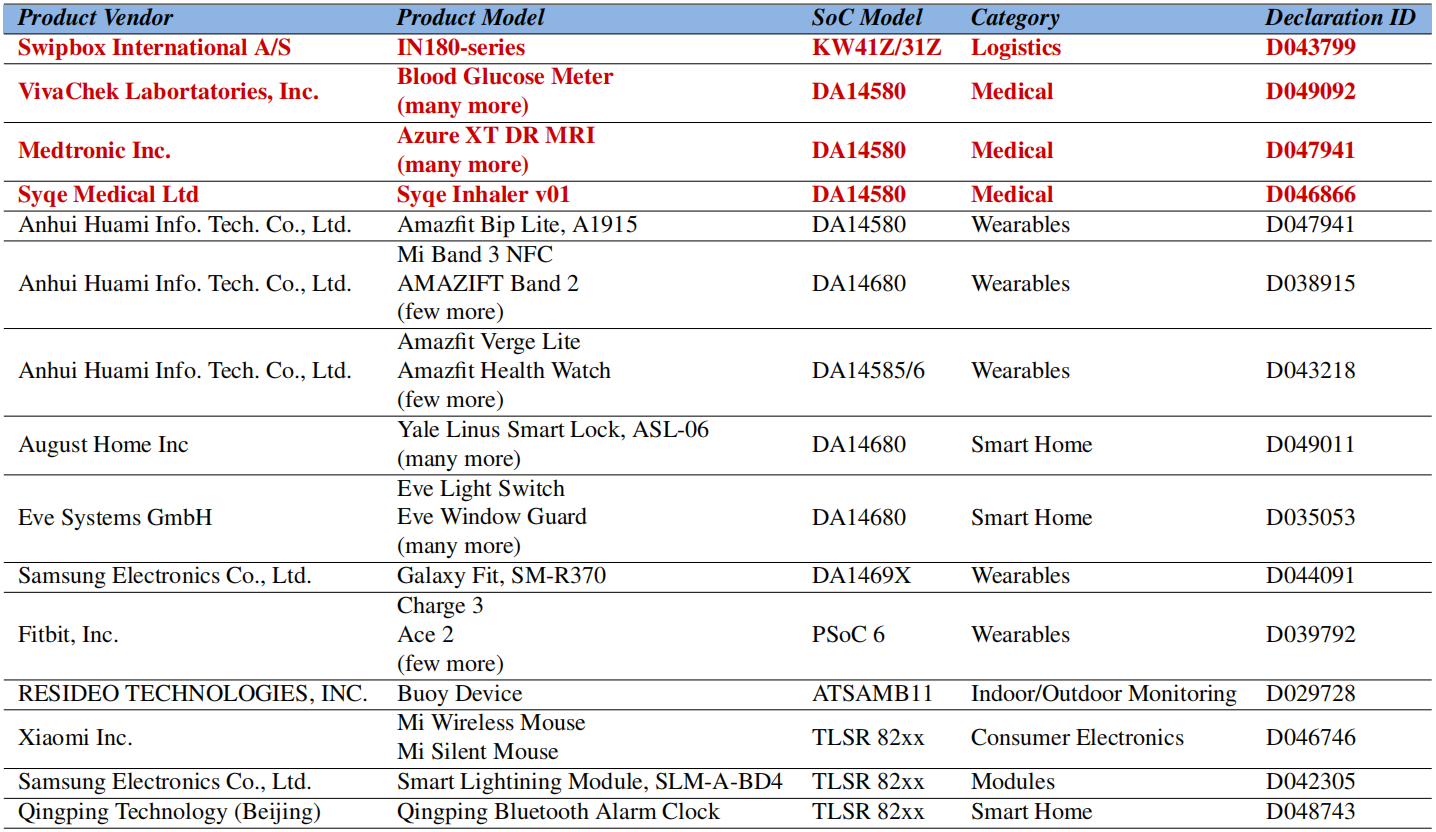
Работающие на SoC девайсы таких вендоров, как Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip, STMicroelectronics и Telink Semiconductor затронуты SweynTooth. В результате злоумышленник может принудительно перезагрузить устройства или обойти безопасный метод создания пары BLE.

Проблемы безопасности обнаружили трое специалистов из Сингапурского университета технологии и дизайна. Из 15 вендоров девять уже пропатчили свои устройства. Однако шесть до сих пор уязвимы перед атаками.

По словам исследователей, под угрозой также умные часы Fitbit Inspire, продукты для умного дома от Eve Systems, August Smart Lock и трекер потерянных вещей CubiTag.

Хуже всего, что описанные уязвимости также затрагивают и оборудование, используемое в сфере здравоохранения. Сбои в таких устройствах могут вызвать осложнения у пациентов и даже привести к смерти.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru