



Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Японская группа реагирования на чрезвычайные ситуации в киберпространстве выпустила инструмент, позволяющий пользователям Windows проверить, не проник ли в их систему троян Emotet.

Emotet является одной из самых активно распространяемых вредоносных программ. Как правило, он доставляется жертвам через фишинговые письма с вредоносными документами в формате Word.

Обычно злоумышленники маскируют такие электронные письма под счета, уведомления о доставке, приглашения, а в последних кампаниях — под рассылку о распространении коронавируса.

После установки Emotet использует заражённый компьютер для отправки спама и скачивает в систему дополнительные вредоносные программы. Особую опасность представляет работа Emotet в тандеме с банковским трояном Trickbot.

Другими словами, если вы обнаружили у себя в системе Emotet, скорее всего, ваши учётные данные, файлы cookies, история браузера, SSH-ключи и другая информация попала в руки третьих лиц.

Учитывая опасность Emotet, очень важно, чтобы жертвы смогли оперативно найти и удалить троян из системы. Для этого теперь можно использовать разработанную японскими специалистами утилиту EmoCheck.

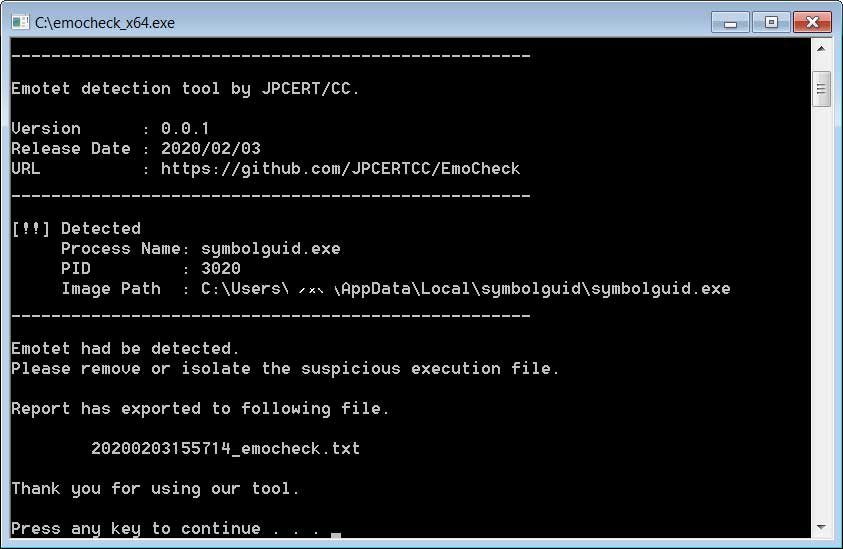
После загрузки распакуйте архив и запустите файл emocheck_x64.exe (для 64-битных систем) или emocheck_x86.exe (для 32-битных). В процессе запуска EmoCheck просканирует систему на присутствие Emotet.

Если вредонос будет обнаружен, инструмент выведет предупреждение, содержащее идентификатор процесса и расположение злонамеренного файла.

Всю необходимую информацию утилита сохранит в лог-файле — [путь к emocheck.exe]/дата и время_emocheck.txt.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru