Известны случаи, когда преступники сознательно разбивали свои смартфоны, чтобы уничтожить доказательства. В связи с этим Национальный институт стандартов и технологий США (NIST) протестировал методы форензики, позволяющие вытащить данные из повреждённых мобильных устройств.
Чтобы уничтожить компрометирующие их материалы, злоумышленники разбивают, расстреливают, топят или бросают в огонь свои смартфоны. Несмотря на это, экспертам компьютерной криминалистики зачастую всё равно удаётся извлечь улики.
Теперь же исследователи NIST решили проверить, насколько эти методы эффективны при получении необходимой правоохранителям информации. Повреждённый смартфон может не включатся, а порт для кабеля может не работать. Именно поэтому специалисты задействуют аппаратные и программные средства для прямого доступа к памяти телефона.
В таких случаях могут использоваться хакерские инструменты, которые, само собой, должны быть разрешены законом при проведении расследования. Поскольку впоследствии полученные с помощью таких средств данные будут фигурировать в качестве улик в суде, важно, чтобы им можно было полностью доверять.
«Наша цель заключалась в том, чтобы проверить, насколько эффективны и качественны подобные методы извлечения информации. Действительно ли они обеспечивают результаты, на которые можно положиться?», — объясняют исследователи NIST.
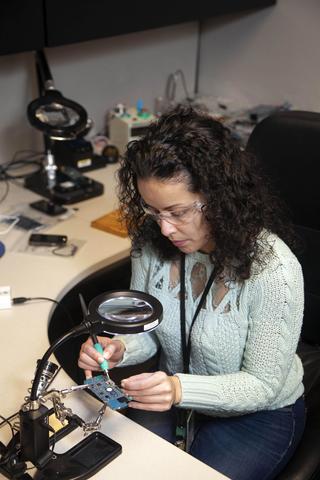
Стоит отметить, что NIST изучал только те способы, которые позволяют получить данные, но не расшифровать их. В качестве платформы для тестов были задействованы смартфоны, работающие на Android. Чтобы всё было максимально приближено к реальным ситуациям, эксперты поместили на устройства фото, сообщения в приложениях Facebook и LinkedIn, а также добавили контакты с множеством псевдонимов и нетипично отформатированные адреса.
Помимо этого, для чистоты эксперимента исследователи добавили на устройства данные GPS — они ездили на машине по определённым районам и записывали геолокацию.
После этого NIST проверил два основных метода извлечения информации. Первый получил название JTAG, его суть заключается в использовании отпаек, существующих на многих платах. Припаяв к ним провода, эксперты форензики обычно могут получить данные прямиком из чипа.
Второй метод, именуемый «chip-off», подразумевает подключение к контактам напрямую. Здесь специалисты всегда следят за тем, чтобы не повредить контакты, так как они достаточно хрупкие. В случае неосторожного обращения извлечение данных может протий некорректно. Метод «chip-off» провели сотрудники полицейского управления Форт-Уэрта, а после отправили полученные данные в NIST.
Далее исследователи NIST задействовали восемь различных программных инструментов для конвертации полученной информации в удобочитаемый формат. Затем они сравнили результат с загруженными на первом этапе фотографиями и другими данными.
По результатам исследования методы JTAG и chip-off позволили извлечь информацию без её изменения или модификации. Однако некоторые программные инструменты оказались лучше других по части перевода данных в нормальный формат.











