



Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

С какой долей вероятности вы сможете вычислить фишинговое письмо? Большинство людей считают, что они без труда определят злонамеренные электронные сообщения, но на деле это не так — по данным Security.org, лишь 5% пользователей способны безошибочно распознать фишинг.

Исследователи оросили около тысячи человек, результаты многих могут удивить: 96% респондентов знали о фишинге, 88% считали, что могут вычислить такие письма.

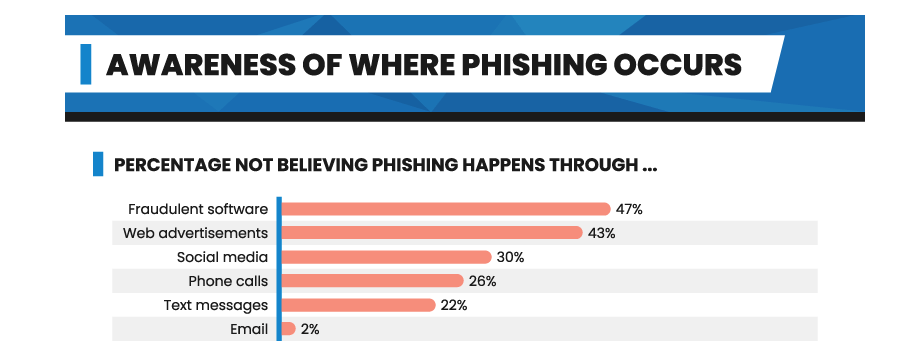
При этом 47% не подозревали, что фишинг можно осуществить через софт; 43% полагали, что рекламные объявления безопасны; а 30% опрошенных не догадывались, что площадки соцсетей могут быть источником фишинга.

Фишинг, бесспорно, считается одной из главных киберугроз на сегодняшний день. Так, в 2018 ФБР насчитало более 26 300 жертв данной формы атак. Фишинг прочно занимает место в топ-4 наиболее распространённых киберпреступлений.

Среди опубликованных результатов исследования интересно выделить одну инфографику, на которой отмечен процент пользователей, не подозревающих, что фишинг можно осуществить через софт или соцсети:

Но самый удручающий результат аналитики получили при вычислении процента людей, способных по-настоящему отличить фишинг от нормального письма. Таких набралось всего 5%.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru