



Банки приглашают присоединиться к апробации Fin-TrusT банкомат

Банки приглашают присоединиться к апробации Fin-TrusT банкомат

Банки приглашают присоединиться к апробации Fin-TrusT банкомат

Вполне достаточная причина для того, чтобы защищать банкомат, очевидна – в нем деньги лежат. Но насколько и как надо защищать железный ящик – до сих пор остается вопросом дискуссионным. Однако последнее слово в дискуссии – за регулятором, и оно уже сказано.

Применение СКЗИ высоких классов явно предписано нормативными методическими документами финансовой сферы: согласно Положению Банка России № 683-П, системно значимые кредитные организации, а также кредитные организации, значимые на рынке платежных услуг должны реализовывать усиленный уровень защиты информации (п. 3.1 Положения Банка России от 17 апреля 2019 г. № 683-п «Об установлении обязательных для кредитных организаций требований к обеспечению защиты информации при осуществлении банковской деятельности в целях противодействия осуществлению переводов денежных средств без согласия клиента») по ГОСТ Р 57580.1-2017 (ГОСТ Р 57580.1-2017 «Безопасность финансовых (банковских) операций. ЗАЩИТА ИНФОРМАЦИИ ФИНАНСОВЫХ ОРГАНИЗАЦИЙ. Базовый состав организационных и технических мер»). В данном ГОСТе для усиленного уровня защиты информации предписывается использование СКЗИ, имеющих класс не ниже КС2. Эти требования в первую очередь касаются именно контуров банковской инфраструктуры, предназначенных для работы банкоматов.

Недавно получено заключение ФСБ о соответствии СКЗИ Dcrypt 1.0 v.2 классу КС2 (вариант исполнения 29) и КС3 (вариант исполнения 30) при исполнении на специализированном компьютере с аппаратной защитой данных m-TrusT (криптошлюз на базе этих исполнений СКЗИ носит в линейке производителя – компании «ТСС» – название МКСЗ «Diamond VPN/FW». Версия VPN. Серия 0).

m-TrusT – это защищенный микрокомпьютер разработки ОКБ САПР. Получение такого Заключения подтверждает, что m-TrusT обеспечивает среду функционирования криптографии для СКЗИ высоких классов и аналогичные заключения могут быть получены и для других СКЗИ, если на то будет желание вендора.

Важно понимать, что m-TrusT – это одноплатный компьютер, «мезонин», устанавливаемый непосредственно в защищаемый объект, или подключаемый к нему с помощью интерфейсной платы – не выполняющей никаких преобразований информации, а лишь обеспечивающей технологическую и конструктивную совместимость.

Уже сейчас имеется линейка интерфейсных плат, и их разработка может выполняться по заказу – для коммутации с другими техническими средствами.

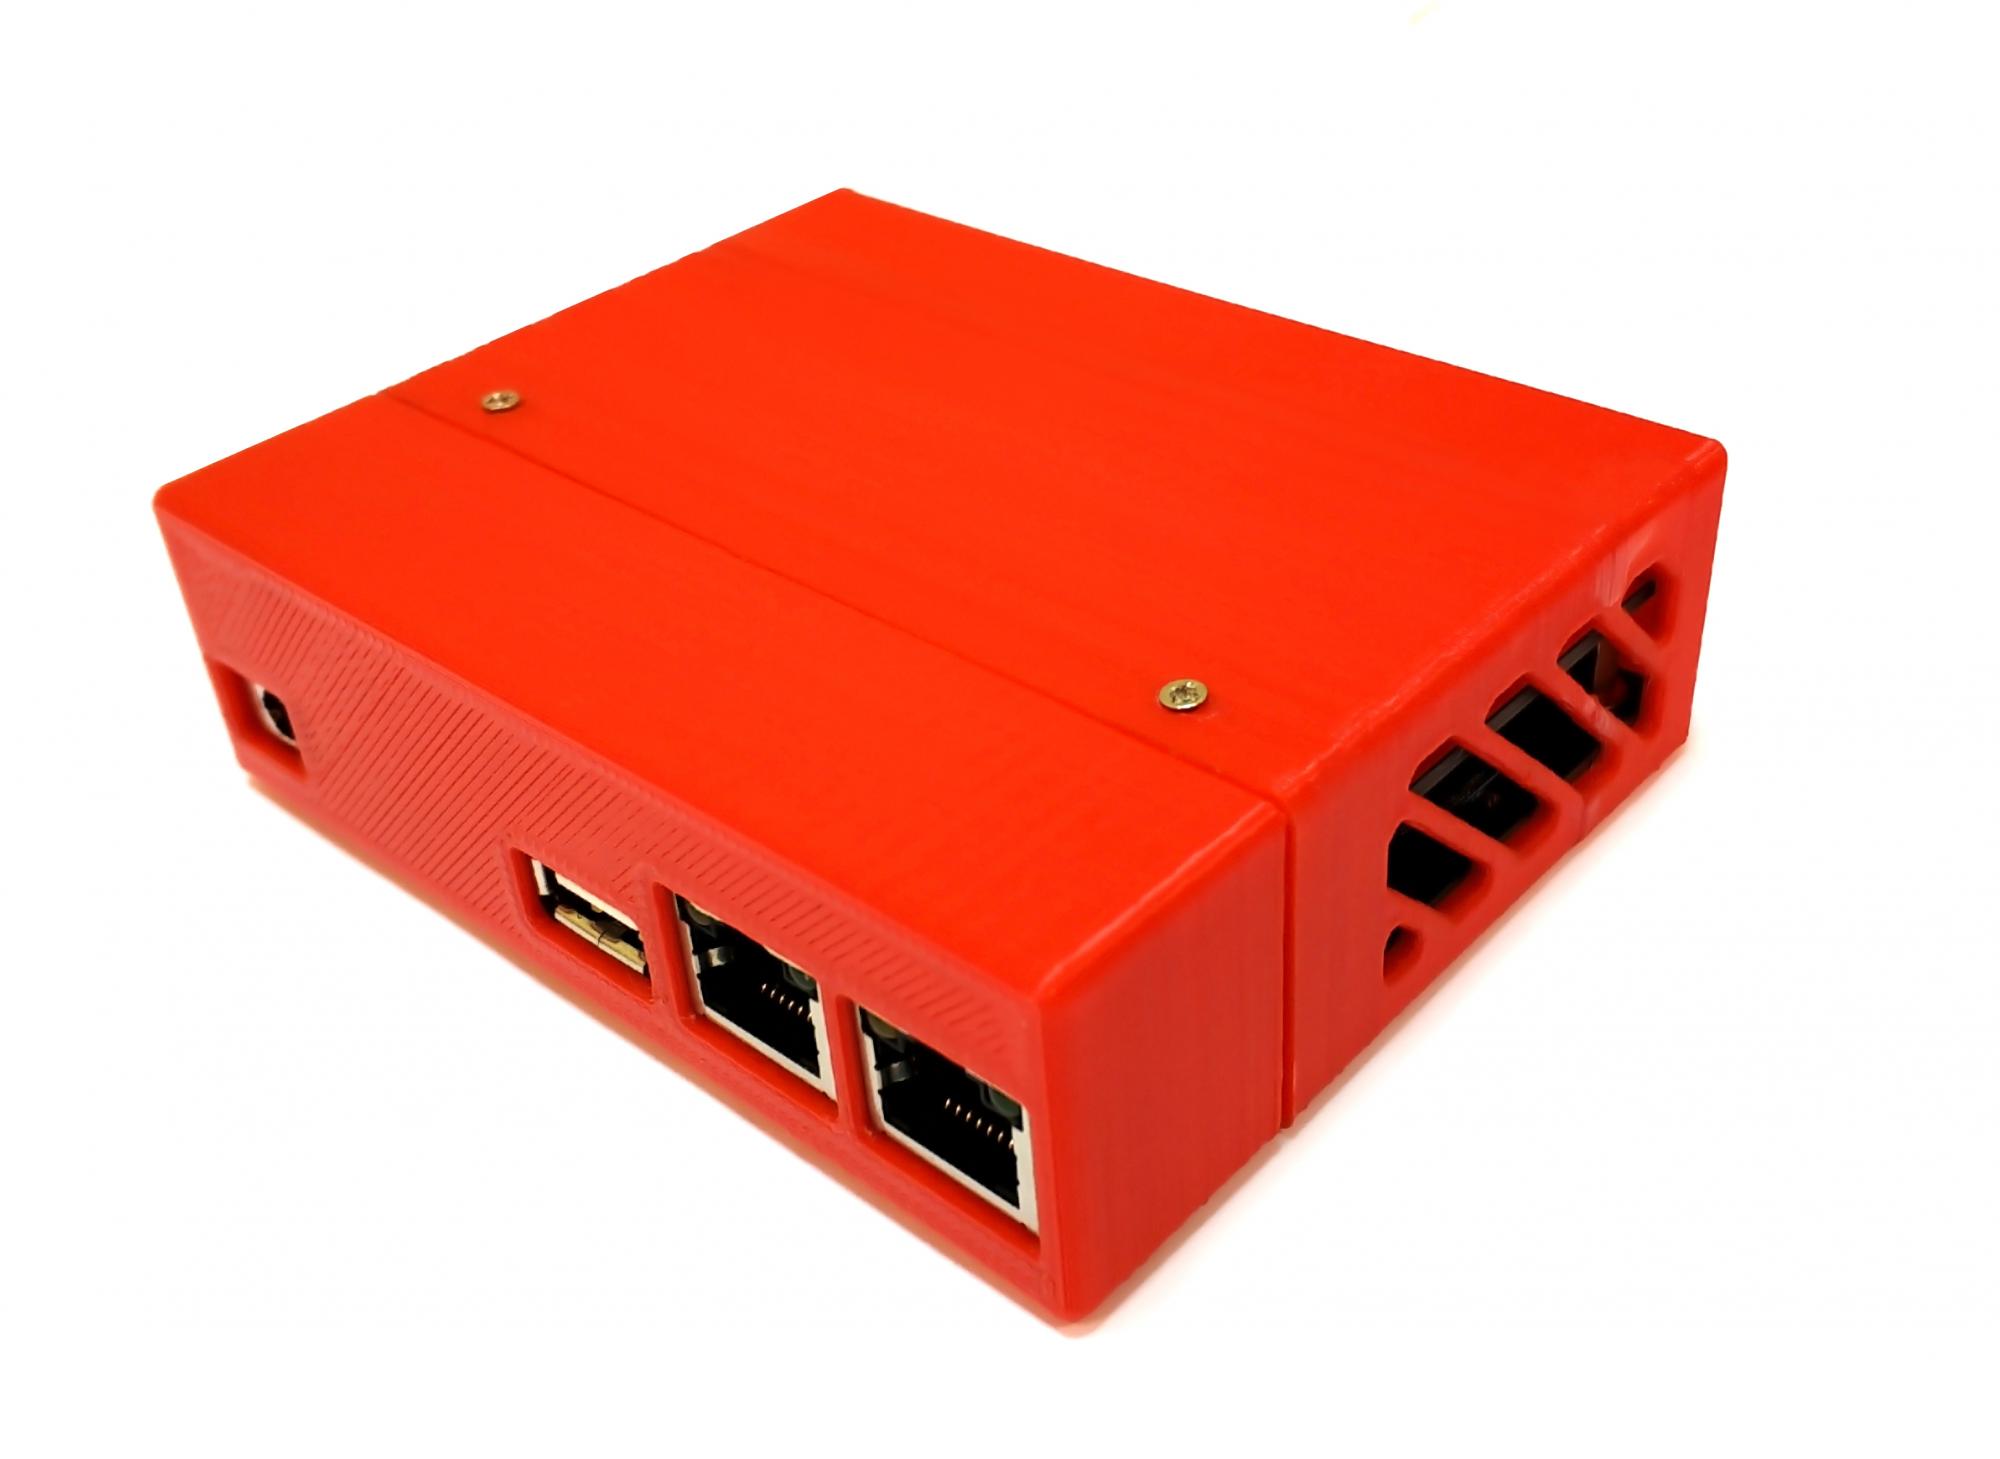
Одним из продуктов данной серии является «fin-TrusT банкомат», входящий в линейку криптошлюзов для финансовых организаций: 

  1. «fin-TrusT банкомат» – криптошлюз в технологическом корпусе для установки в банкоматы с возможностью поддержки 2 и более операторов мобильного интернета.
  2. «fin-TrusT офис» – криптошлюз в корпусе одноюнитового сервера для установки в бэк- или фронт-офис до 50 абонентских устройств.
  3. «fin-TrusT центр» – сервер VPN для установки в ЦОД или серверную стойку головного отделения.

Устройство поддерживает одновременную работу нескольких независимых каналов связи. К примеру, могут быть подключены 2 Ethernet от различных провайдеров и/или 2 LTE-модема различных операторов связи. Это позволяет продолжить работу даже при отказе одного из каналов, что повышает отказоустойчивость и является актуальной задачей именно для банкоматов.

«Fin-TrusT банкомат» уже прошел апробацию в банкоматах одного из передовых коммерческих банков и теперь, с учетом этого опыта и завершения сертификации ФСБ России, пришло время провести опытную эксплуатацию решения в банкоматах на предмет удобства его применения с конструктивной точки зрения: насколько удобно расположение портов, крепежных элементов, нет ли затруднений при обслуживании. Банки, участвующие в опытной эксплуатации, смогут сформулировать свои пожелания к адаптации серийного корпуса с учетом особенностей именно своих банкоматов. Разработчики приглашают банки присоединиться к апробации. Подать заявку можно по электронной почте okbsapr@okbsapr.ru.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru