



Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

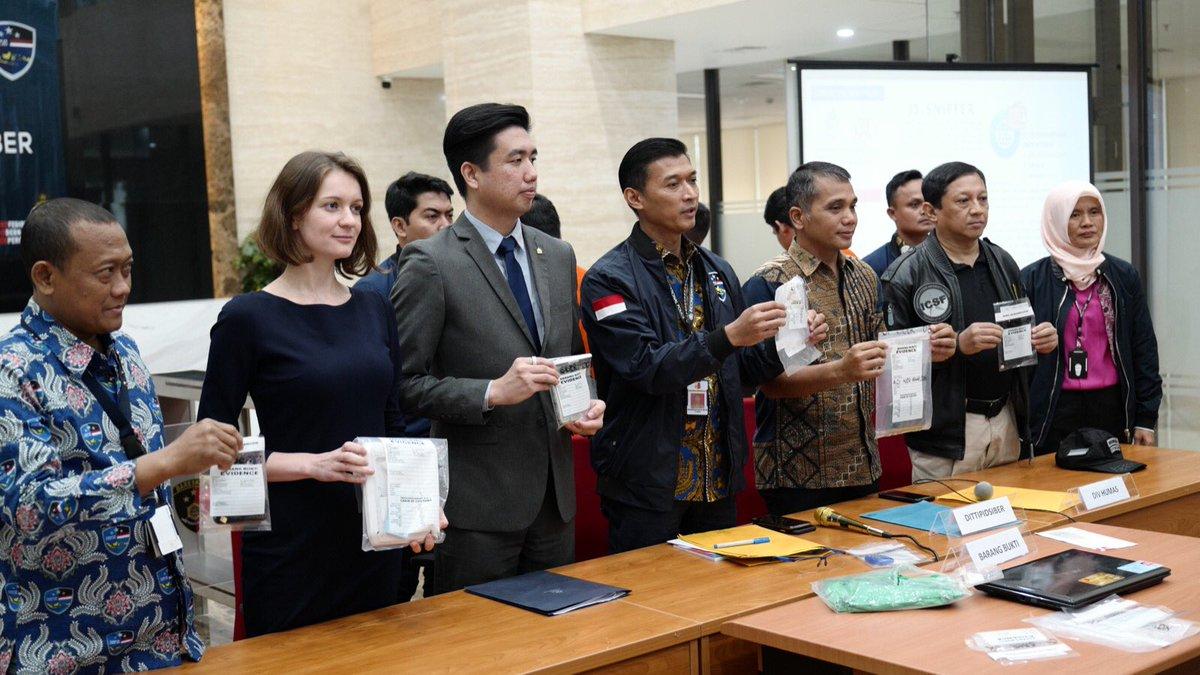
Компания Group-IB поучаствовала в совместной операции с киберполицией Индонезии и Интерполом. Задача стояла следующая — задержать участников группировки, заразивших с помощью написанного на JavaScript сниффера сотни онлайн-магазинов во многих странах мира.

По словам команды Group-IB, жертвы киберпреступников располагались в США, Австралии, Великобритании, Германии, Бразилии и Индонезии.

Злоумышленники перехватывали данные банковских карт пользователей, после чего тратили деньги жертв на покупку гаджетов и других предметов роскоши. К слову, данная операция по задержанию операторов JavaScript-снифферов, получившая кодовое название «Night Fury», стала первой в Азиатско-Тихоокеанском регионе.

В результате успешных действий правоохранителей и экспертов Group-IB удалось задержать трёх жителей Индонезии, чей возраст колеблется от 23 до 35 лет. Соответствующие инстанции уже предъявили арестованным обвинения в краже данных с помощью сниффера GetBilling.

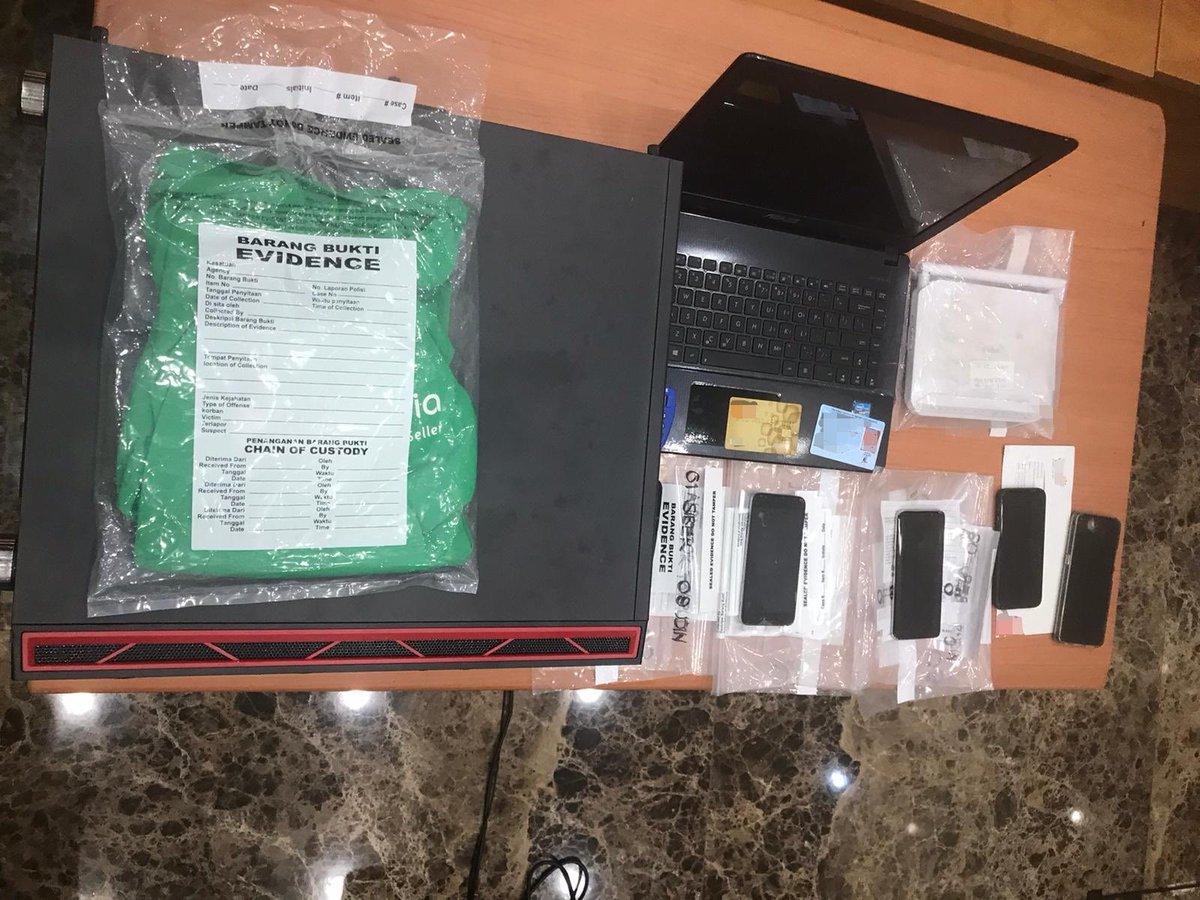
У задержанных изъяли ноутбуки, мобильные телефоны разных производителей, процессоры и банковские карты. Все приобретённые на деньги жертв девайсы преступники пытались сбыть на рынках Индонезии по низкой цене.

Кстати, в апреле 2019 года эксперты Group-IB уже описывали сниффер GetBilling. В сущности, это популярный вредоносный код на JavaScript, используемый в атаках на онлайн-магазины. С его помощью киберпреступники могут перехватывать всю вводимую посетителем платёжную информацию.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru