



Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

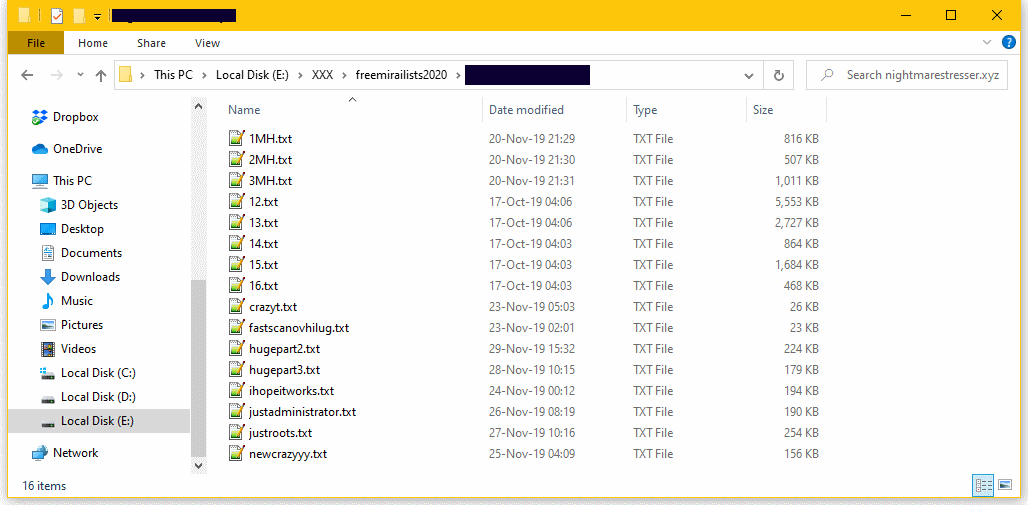
Некий киберпреступник в конце прошлой недели опубликовал внушительный список учётных данных Telnet более чем от 515 тыс. серверов, домашних маршрутизаторов и IoT-устройств. Вся эта информация была выложена на одном из хакерских форумов.

В слитом злоумышленником списке можно найти IP-адрес каждого затронутого устройства, а также имена пользователей и пароли от Telnet (сетевой протокол для удалённого доступа, позволяющий контролировать устройства через интернет).

Сам киберпреступник, опубликовавший учётные данные, заявил, что смог собрать их за счёт сканирования Сети на наличие девайсов, отрывающих порт Telnet на доступ извне. Если такие устройства находились, злоумышленник пытался подобрать имя пользователя и пароль, пробуя заводские и установленные по умолчанию связки.

Подобные списки скомпрометированных учётных данных служат одной из главных составляющих операций IoT-ботнетов. Преступники, как правило, используют эту информацию для подключения к устройствам и установки вредоносных программ.

Обычно злоумышленники не выкладывают добытые имена пользователей и пароли в общий доступ, однако в августе 2017 года хакеры опубликовали похожий список, но гораздо меньших масштабов — 33 тыс. учётных данных от роутеров.

Данная же утечка, в которой фигурируют более полумиллиона устройств, по оценкам специалистов, самая крупная на сегодняшний день.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru