



Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

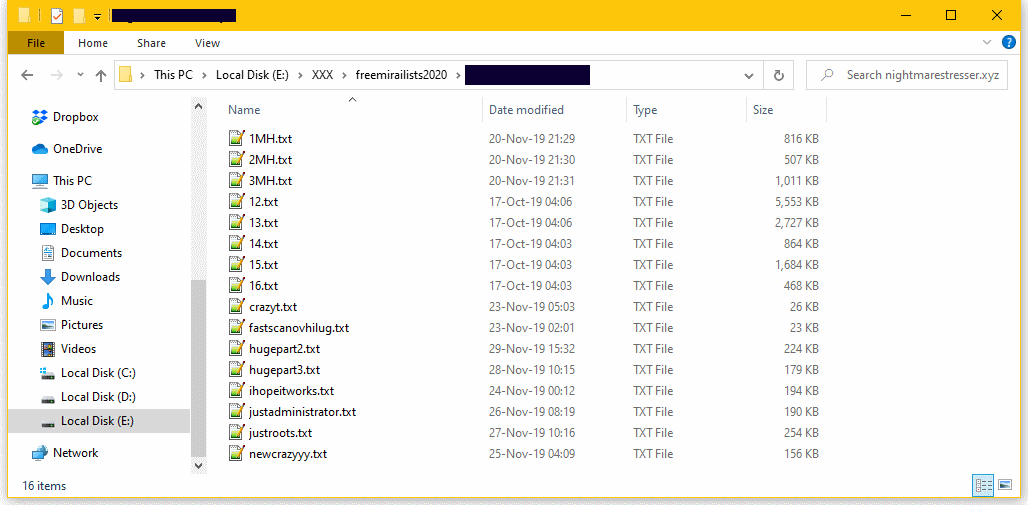
Некий киберпреступник в конце прошлой недели опубликовал внушительный список учётных данных Telnet более чем от 515 тыс. серверов, домашних маршрутизаторов и IoT-устройств. Вся эта информация была выложена на одном из хакерских форумов.

В слитом злоумышленником списке можно найти IP-адрес каждого затронутого устройства, а также имена пользователей и пароли от Telnet (сетевой протокол для удалённого доступа, позволяющий контролировать устройства через интернет).

Сам киберпреступник, опубликовавший учётные данные, заявил, что смог собрать их за счёт сканирования Сети на наличие девайсов, отрывающих порт Telnet на доступ извне. Если такие устройства находились, злоумышленник пытался подобрать имя пользователя и пароль, пробуя заводские и установленные по умолчанию связки.

Подобные списки скомпрометированных учётных данных служат одной из главных составляющих операций IoT-ботнетов. Преступники, как правило, используют эту информацию для подключения к устройствам и установки вредоносных программ.

Обычно злоумышленники не выкладывают добытые имена пользователей и пароли в общий доступ, однако в августе 2017 года хакеры опубликовали похожий список, но гораздо меньших масштабов — 33 тыс. учётных данных от роутеров.

Данная же утечка, в которой фигурируют более полумиллиона устройств, по оценкам специалистов, самая крупная на сегодняшний день.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru