



Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Кибермошенники продолжают атаковать пользователей WhatsApp, на этот раз используя в качестве приманки тему раздачи подарков в честь юбилея компании Adidas. На деле это классическая фишинговая рассылка.

На новую кампанию злоумышленников обратили внимание специалисты антивирусной компании ESET.

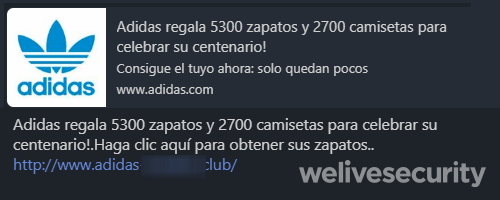
Пользователям приходят сообщения в WhatsApp, в которых утверждается, что их ждут бесплатные футболки и обувь от всемирно известного бренда Adidas. Чтобы получить подарки, придётся пройти по специальной ссылке.

Если смотреть поверхностно, письма кажутся вполне правдоподобными, однако команда ESET призывает уделять внимание деталям — именно они помогут выявить признаки фишинга.

Во-первых, сама вредоносная ссылка — легко заметить, что URL ведёт не на официальный сайт Adidas, хотя и содержит упоминание бренда. Во-вторых, мошенники почему-то используют в объявлении старый логотип компании.

Если пользователь переходит по ссылке, ему предлагают пройти опрос, после чего потребуется разослать сообщение об акции Adidas ещё 20 контактам. Так злоумышленники распространяют фишинговые письма руками пользователей.

Эксперты призывают крайне внимательно относиться к подобного рода сообщениям в мессенджере. Если чувствуете подвох, лучше проигнорировать любые «акции» и «конкурсы».

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru