



За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

Относительно новый шифровальщик DeathRansom изначально позиционировался как шутка, поскольку вредонос не мог нормально зашифровать файлы. Однако команда Fortinet предупреждает, что DeathRansom теперь представляет реальную угрозу — исследователи провели анализ этой программы-вымогателя и вычислили её автора.

Вымогатель DeathRansom впервые появился на радаре экспертов в ноябре 2019 года, на тот момент «вредоносная» программа представляла собой довольно безобидный код.

Первые образцы шифровальщика лишь добавляли расширение к файлам пользователя, не шифруя их. Забавно, что в процессе на атакованный компьютер копировалась записка с требованием выкупа — своего рода блеф, за счёт которого злоумышленники хотели получить прибыль.

Исследователи из компании Fortinet, изучавшие данную киберугрозу, отметили, что на протяжении двух последних месяцев DeathRansom удавалось заражать новых жертв каждый день. При этом зловред уже использует устойчивое шифрование.

Специалисты также акцентируют внимание на авторе вымогателя, личность которого удалось установить благодаря отдельным строкам кода вредоносной программы. Именно эти строки позволили исследователям связать DeathRansom с очень активным в последние годы киберпреступником.

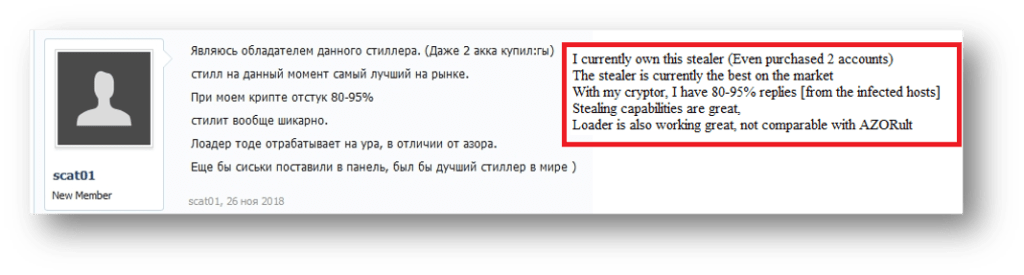
Злоумышленник, о котором идёт речь, был вовлечён в кампании по распространению программ для кражи паролей — Vidar, Azorult, Evrial, 1ms0rryStealer; а также вредоносных майнеров вроде SupremeMiner.

Расследование вывело Fortinet на пользователя под никами scat01 и SoftEgorka, использующего почту vitasa01[@]yandex.ru и российский телефонный номер. Помимо прочего, этот юзер был замечен на сайте gameshack[.]ru.

Получив такие данные, исследователи быстро вычислили реальную личность подозреваемого — некий Егор Недугов, проживающий в городе Аксай, Ростовская область.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru