



За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

За атаками шифровальщика DeathRansom стоит российский хакер SoftEgorka

Относительно новый шифровальщик DeathRansom изначально позиционировался как шутка, поскольку вредонос не мог нормально зашифровать файлы. Однако команда Fortinet предупреждает, что DeathRansom теперь представляет реальную угрозу — исследователи провели анализ этой программы-вымогателя и вычислили её автора.

Вымогатель DeathRansom впервые появился на радаре экспертов в ноябре 2019 года, на тот момент «вредоносная» программа представляла собой довольно безобидный код.

Первые образцы шифровальщика лишь добавляли расширение к файлам пользователя, не шифруя их. Забавно, что в процессе на атакованный компьютер копировалась записка с требованием выкупа — своего рода блеф, за счёт которого злоумышленники хотели получить прибыль.

Исследователи из компании Fortinet, изучавшие данную киберугрозу, отметили, что на протяжении двух последних месяцев DeathRansom удавалось заражать новых жертв каждый день. При этом зловред уже использует устойчивое шифрование.

Специалисты также акцентируют внимание на авторе вымогателя, личность которого удалось установить благодаря отдельным строкам кода вредоносной программы. Именно эти строки позволили исследователям связать DeathRansom с очень активным в последние годы киберпреступником.

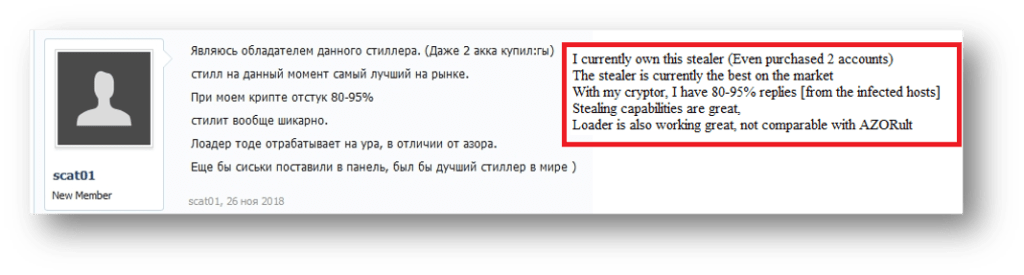
Злоумышленник, о котором идёт речь, был вовлечён в кампании по распространению программ для кражи паролей — Vidar, Azorult, Evrial, 1ms0rryStealer; а также вредоносных майнеров вроде SupremeMiner.

Расследование вывело Fortinet на пользователя под никами scat01 и SoftEgorka, использующего почту vitasa01[@]yandex.ru и российский телефонный номер. Помимо прочего, этот юзер был замечен на сайте gameshack[.]ru.

Получив такие данные, исследователи быстро вычислили реальную личность подозреваемого — некий Егор Недугов, проживающий в городе Аксай, Ростовская область.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru