



Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Группировка FIN7 использует новый дроппер для установки бэкдора Carbanak

Исследователи вредоносных программ наткнулись на новый инструмент финансово ориентированной киберпреступной группировки FIN7. С помощью этого инструмента злоумышленники загружают свежие версии бэкдора Carbanak.

Загрузчику присвоили имя BIOLOAD, на сегодняшний день его детектирует лишь малый процент защитных решений. Частично он похож на BOOSTWRITE, другую утилиты группы FIN7.

Новый вредонос в процессе своей работы задействует метод Windows, согласно которому операционная система ищет библиотеки DLL для последующей загрузки в программу. В этом случае атакующий может повысить свои права в системе и ещё плотнее внедриться в систему.

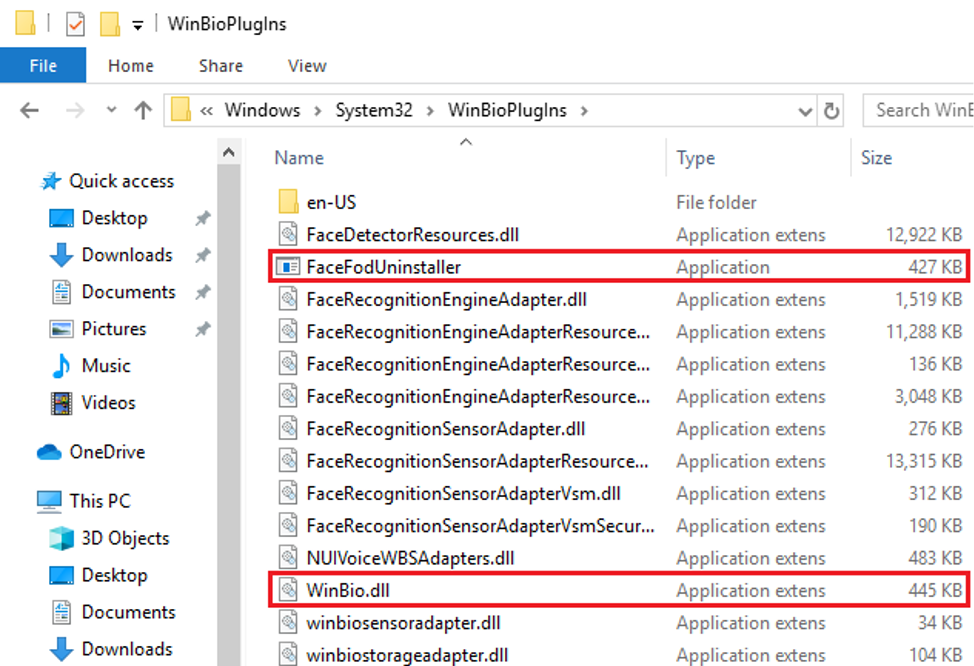
Платформа Fortinet enSilo для защиты конечных точек заблокировала вредоносную нагрузку в абсолютно легитимных процессах Windows. Если говорить конкретнее, защитное решение детектировало злонамеренную DLL в FaceFodUninstaller.exe  — этот файл присутствует на всех чистых инсталляциях ОС, начиная с Windows 10 1803.

«Что ещё привлекает преступников в этой схеме — исполняемый файл стартует от встроенного запланированного задания под названием FODCleanupTask. Таким образом, детектирование вредоноса существенно затрудняется», — описывает угрозу Fortinet.

Киберпреступники помещают вредоносную библиотеку WinBio.dll в директорию \System32\WinBioPlugIns, в которой обычно хранится легитимная winbio.dll.

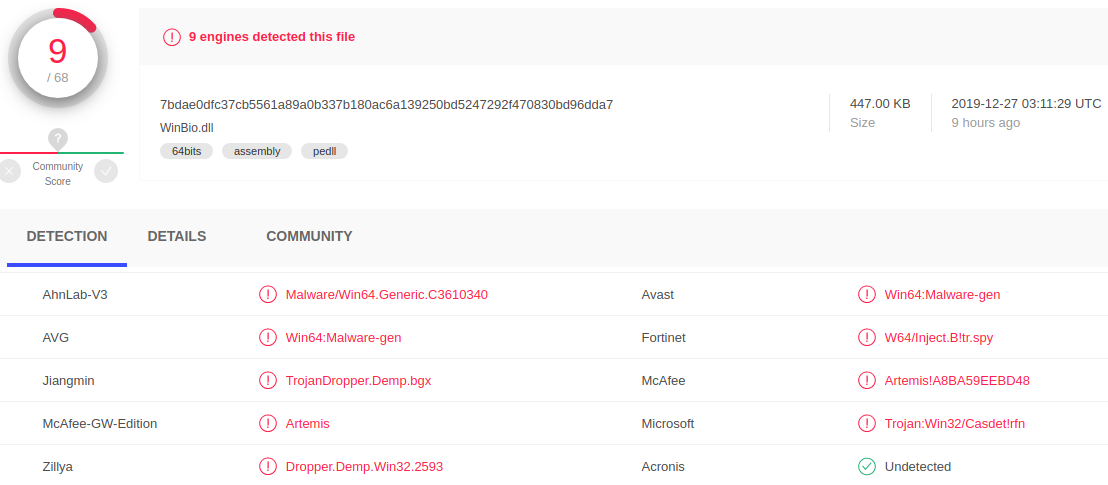
В настоящий момент 68 антивирусных программ в сервисе VirusTotal детектирует BIOLOAD в библиотеке WinBio.dll.

Что касается зловреда, который дроппер устанавливает в систему, — это версия бэкдора Carbanak, датируемая январём и апрелем 2019 года.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru