«Лаборатория Касперского» зафиксировала всплеск активности вредоносной кампании, которая ставит под угрозу данные кредитных карт, хранящиеся в информационных системах отелей и полученные ими в том числе от онлайн-турагентств. Атакованы не менее 20 брендов отелей в Бразилии, Аргентине, Боливии, Чили, Коста-Рике, Франции, Италии, Мексике, Португалии, Испании, Таиланде и Турции.
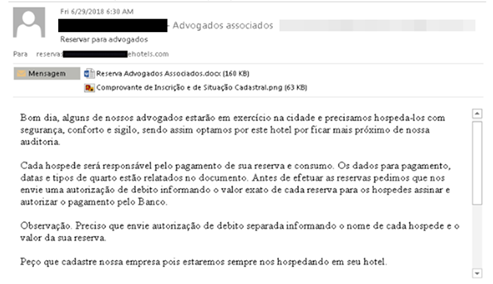
Компрометация данных делает возможным их дальнейшую перепродажу. Для сбора информации из буферов обмена, устройств для вывода на печать и скриншотов документов злоумышленники используют троянские программы удалённого администрирования, распространяя их через вредоносные вложения в Word, Excel, PDF в фишинговых письмах. Письма, имитирующие официальные запросы на групповую бронь от реальных людей из реальных компаний, выглядят весьма убедительно, в них включены копии официальных документов и подробные разъяснения причин, по которым был выбран именно этот отель. Единственное, что выдаёт подделку, — ошибки в написании домена компании.
Злоумышленники не только сами используют удалённый доступ к заражённым компьютерам, но и продают его на нелегальных форумах. В кампании участвуют несколько кибергруппировок, точно известно как минимум о двух — RevengeHotels и ProCC.
Согласно данным популярного сервиса Bit.ly, который использовался для сокращения вредоносной ссылки, она распространялась и во многих других странах, кроме перечисленных выше, а значит, объём скомпрометированных данных может быть значительно больше.
«Независимо от того, останавливаются ли постояльцы в отелях, будучи в командировке или на отдыхе, платят ли за проживание наличными или картой, всё равно хотя бы раз будет нужно использовать дебетовую или кредитную карту, чтобы гарантировать бронь номера. Этого будет достаточно для того, чтобы злоумышленники похитили её данные. Мы советуем владельцам отелей применять надёжные защитные решения, чтобы избежать утечек, от которых могут пострадать как клиенты, так и репутация заведения», — комментирует Юрий Наместников, руководитель российского исследовательского центра «Лаборатории Касперского».
«Лаборатория Касперского» рекомендует путешественникам использовать для бронирования отеля через онлайн-турагентства виртуальную платёжную карту, а для расчёта на месте либо виртуальный кошелёк, либо карту с ограниченным количеством денег на счету.











