



Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Уязвимости чипа Qualcomm позволяют украсть данные с Android-устройств

Сотни миллионов устройств — особенно это касается смартфонов и планшетов на Android — находятся в зоне риска из-за серии новых опасных уязвимостей, выявленных в чипсетах Qualcomm.

О потенциальном векторе атаки сообщили исследователи компании Check Point. По словам специалистов, бреши позволяют похитить конфиденциальные данные, хранящиеся в защищённой секции.

В нормальной ситуации эта секция должна быть наиболее неприступной частью мобильного устройства. Сами уязвимости находятся в защищённой среде выполнения Qualcomm (QSEE).

QSEE представляет собой аппаратно изолированную защищённую область, основная задача которой — обеспечить безопасность конфиденциальной информации. При этом предусмотрена отдельная секция для запуска доверенных приложений.

Помимо другой персональной информации, QSEE также хранит закрытые ключи шифрования, пароли и данные банковских карт.

В нормальном рабочем процессе драйверы и приложения не могут получить доступ к защищённой области, даже если у них есть права root.

В ходе тестирования эксперты Check Point использовали устройства Samsung, LG и Motorola. В результате нашлось семь уязвимостей:

  • dxhdcp2 (LVE-SMP-190005);
  • sec_store (SVE-2019-13952);
  • authnr (SVE-2019-13949);
  • esecomm (SVE-2019-13950);
  • kmota (CVE-2019-10574);
  • tzpr25 (Samsung подтвердил);
  • prov (Motorola работает над патчем).

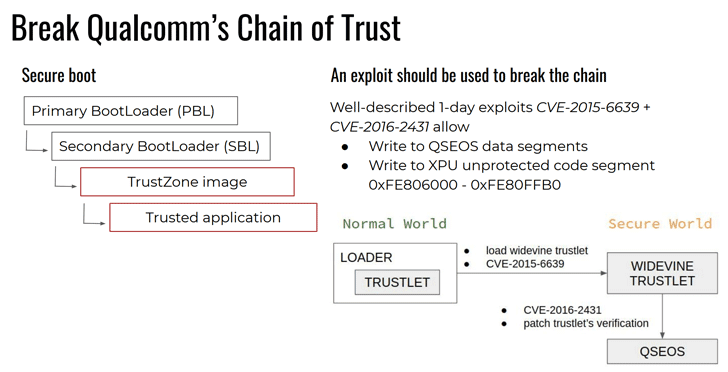
Исследователи утверждают, что обнаруженные бреши могут позволить атакующему следующие действия:

  • Запустить доверенное приложение в Normal World (актуально для Android).
  • Загрузить пропатченное доверенное приложение в Secure World (QSEE).
  • Обойти «цепочку доверия» Qualcomm.
  • Адаптировать доверенное приложение для запуска на устройстве другого производителя.
Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru