


ESET: Российские хакеры Cozy Bear годами успешно маскировали свои атаки

ESET: Российские хакеры Cozy Bear годами успешно маскировали свои атаки

ESET: Российские хакеры Cozy Bear годами успешно маскировали свои атаки

Киберпреступная группа APT29 (Dukes, CozyDuke и Cozy Bear), деятельность которой якобы спонсируется российскими властями, на протяжении последних шести лет успешно избегала обнаружения, параллельно взламывая множественные правительственные цели. Об этом говорится в отчёте антивирусной компании ESET.

По словам исследователей, группировка активна уже более десяти лет, при этом её члены, как полагают эксперты, принимали участие в атаках на Национальный комитет Демократической партии США (DNC) в 2016 году.

По некоторым данным, в ноябре 2018 года Cozy Bear предприняла ещё одну попытку нападения на DNC. В ходе атаки использовался целевой фишинг.

В 2016 году отчёты многих специалистов в области кибербезопасности связывали атаку на выборы президента США с деятельностью Cozy Bear, а уже в начале 2017 года группа залегла на дно.

Однако теперь специалисты ESET утверждают, что киберпреступники в действительности продолжали свои операции, стартовавшие около шести лет назад. Их незаметные действия в цифровом пространстве затронули Министерство иностранных дел по меньшей мере в трёх европейских странах.

В опубликованном ESET исследовании эксперты подробно разобрали сложные атаки группы, скрытые практически ото всех. Из-за грамотной маскировки сотрудники антивирусной компании присвоили кампании Cozy Bear имя Operation Ghost.

Благодаря использованию техник для сокрытия коммуникаций, а также постоянной смене инструментов для атак российской кибергруппировке удалось тайно проводить кибероперации с 2013 года.

В кампаниях Cozy Bear были задействованы новые семейства вредоносных программ: PolyglotDuke, RegDuke, FatDuke, и LiteDuke. Также встречался ранее уже упоминавшийся бэкдор MiniDuke.

В ходе расследования сотрудники ESET вышли на ранее неизвестный бэкдор третьей стадии, получивший имя LiteDuke. Аналитики подчеркнули, что злоумышленники избегают использования одной C&C-инфраструктуры от жертвы к жертве.

Вредоносы на начальном этапе привлекали онлайн-сервисы Twitter, Imgur и Reddit в качестве командного центра — C&C. При этом различные методы вроде стеганографии помогали преступникам маскировать связь с C&C. Следы последней подобной кампании было замечены в июне 2019 года.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
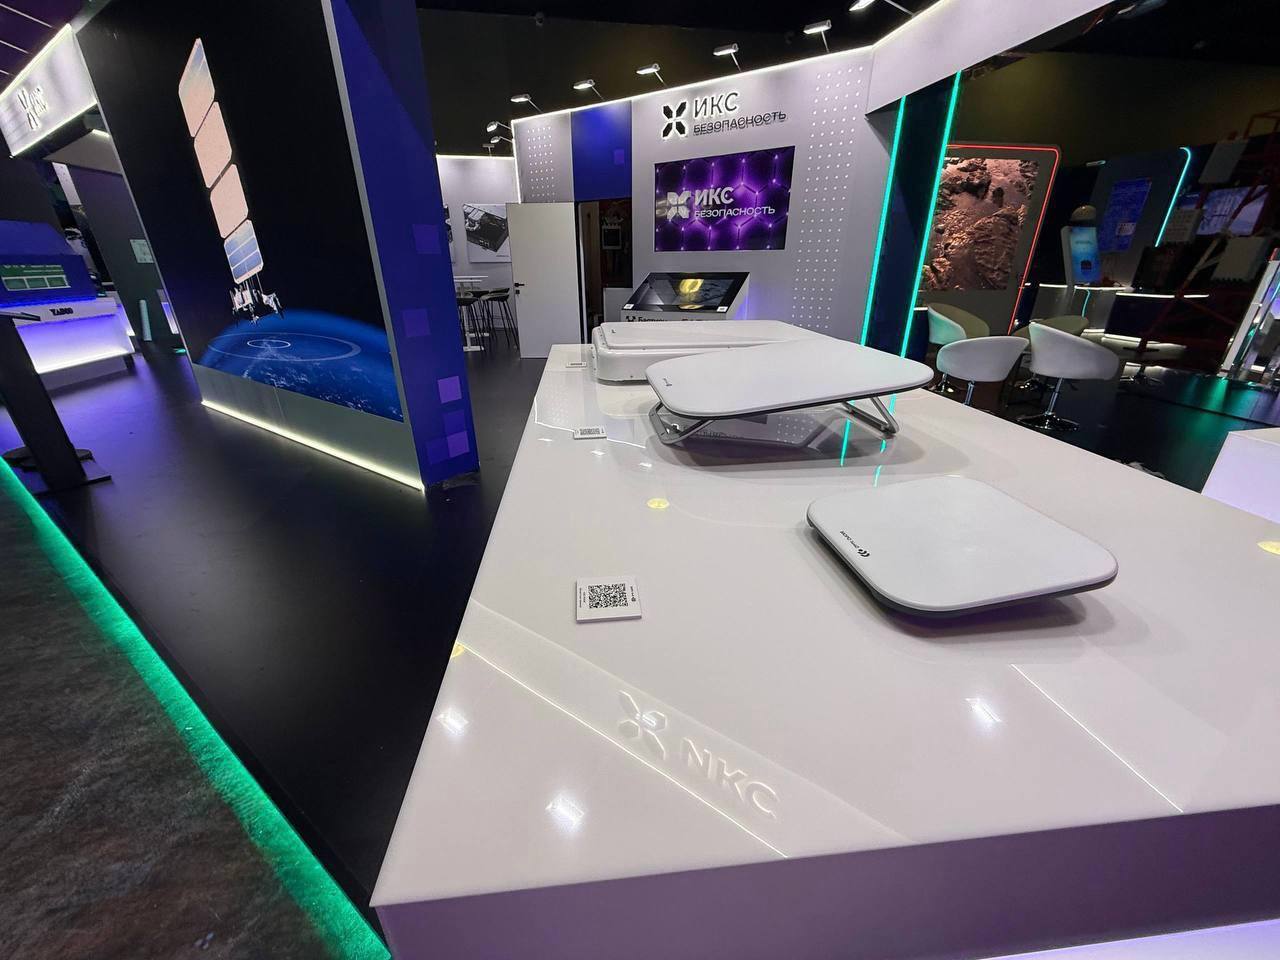

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru