



Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Иранские правительственные хакеры атакуют ветеранов в США

Спонсируемые иранским правительством киберпреступники пытаются заразить ветеранов военных действий в США вредоносной программой. Для этого потенциальных жертв заманивают на злонамеренный сайт.

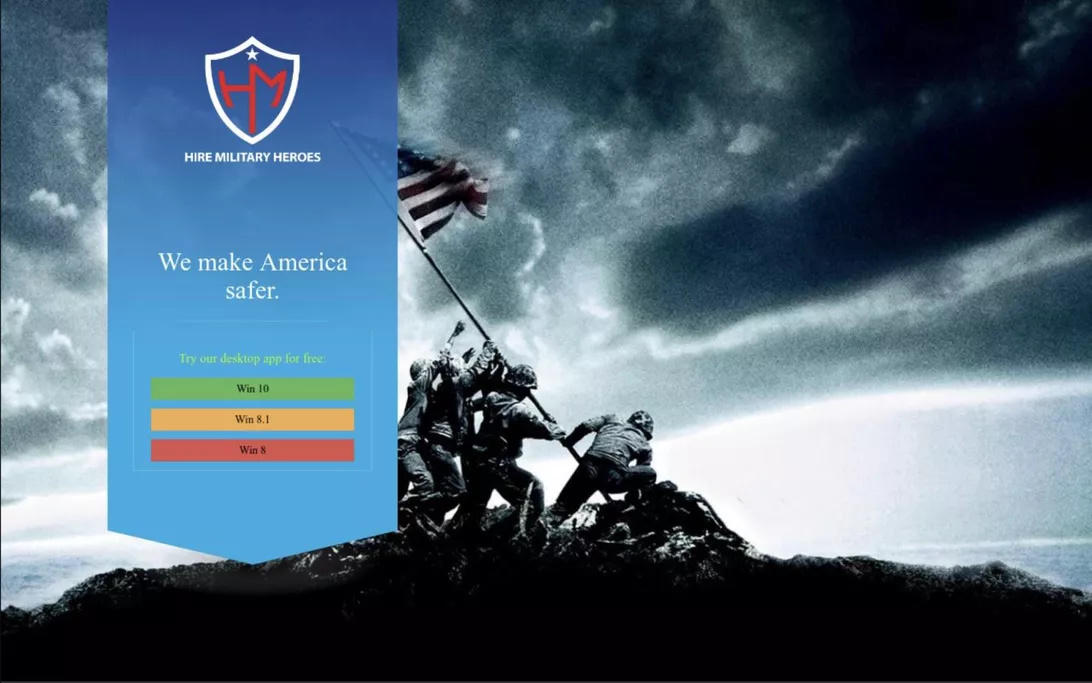
Сам сайт злоумышленников располагается по адресу hiremilitaryheroes[.]com. Посетителям предлагается скачать и установить некое приложение.

Исследователи Cisco Talos предупреждают, что вышеупомянутое приложение является фейковым и устанавливает на компьютер лишь вредоносную составляющую.

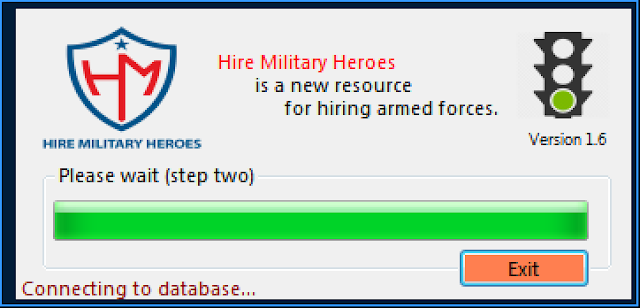
При этом в процессе установки программа отображает ошибку, уведомляющую, что инсталляция не удалась.

В фоновом режиме вредонос продолжает активность — собирает информацию об операционной системе и её технических аспектах, а также отправляет данные на Gmail-ящик, находящийся под контролем киберпреступников.

Собираются следующие данные: установленные патчи, количество процессоров, конфигурация сети, версия прошивки, информация об аппаратном обеспечении, имя администратора, список аккаунтов, дата, время и данные о драйверах.

«Вредонос собирает большое количество данных о компьютере жертвы, что однозначно поможет злоумышленнику хорошо спланировать дальнейшие атаки», — пишут эксперты Cisco Talos, анализировавшие зловред.

Специалисты также отметили, что у вредоносной программы есть RAT-компонент, способный запускать скачанные из интернета файлы, выполнять шелл-команды и полностью удалять себя с компьютера жертвы, если потребуется.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru