



Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

Sophos откроет исходный код Windows-песочницы Sandboxie

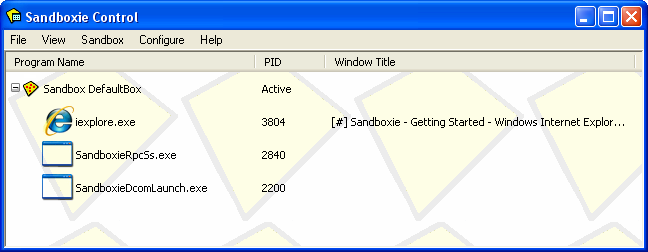
Компания Sophos планирует открыть исходный код своей популярной утилиты для систем Windows — Sandboxie. Напомним, что Sandboxie позволяет пользователям запускать приложения в изолированной среде (песочнице).

До момента, когда исходный код откроют, разработчики решили сделать инструмент бесплатным.

Sandboxie работает следующим образом: создаётся виртуальный контейнер, в котором можно запускать и инсталлировать подозрительные программы. Благодаря этому приложение, если оно окажется вредоносным, не сможет модифицировать реальную операционную систему и данные в ней.

Sandboxie помогает создать условия для безопасной работы с браузерами, email-клиентами, IM-клиентами и прочим софтом. Кроме того, в ней всегда можно запустить скачанные из Сети приложения.

Ронен Цур, изначальный разработчик Sandboxie, продал утилиту компании Invincea в 2013 году. А Invincea, в свою очередь, была приобретена Sophos в 2017 году.

«Sandboxie никогда не была основным звеном бизнес-стратегии Sophos. Какое-то время мы пытались определиться по поводу будущего утилиты», — объясняет Сет Джефтик, главный по части маркетинга в Sophos.

«Откровенно говоря, самым легким и выгодным для Sophos решением было бы прекратить поддержку Sandboxie. Однако нам слишком нравится эта технология, чтобы вот так забросить ее».

Именно так компания пришла к тому, что нужно открыть исходный код песочницы. А пока Sophos решила сделать все премиум-функции утилиты бесплатными.

Скачать версию v5.31.4, в которой все функции поставляются из коробки совершенно бесплатно, можно по этой ссылке.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru