


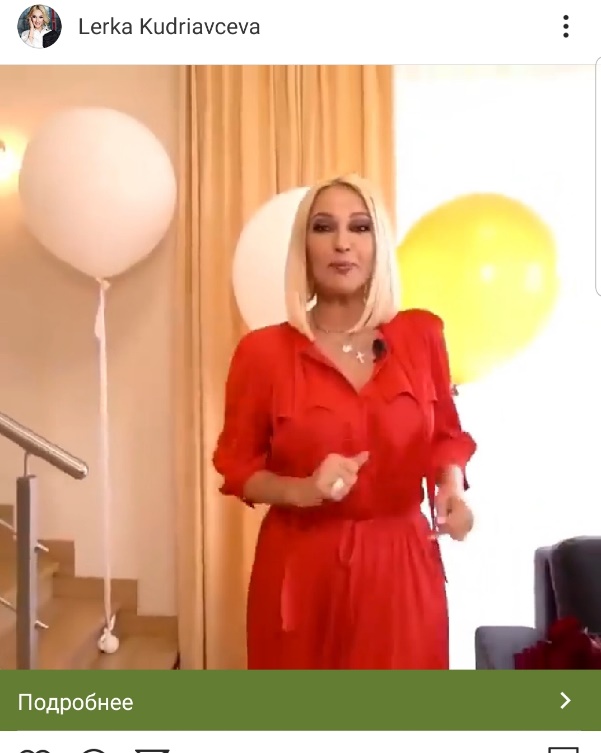
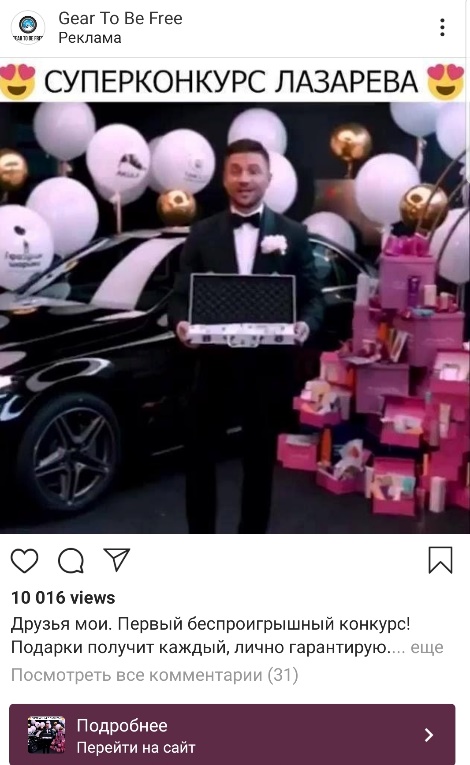
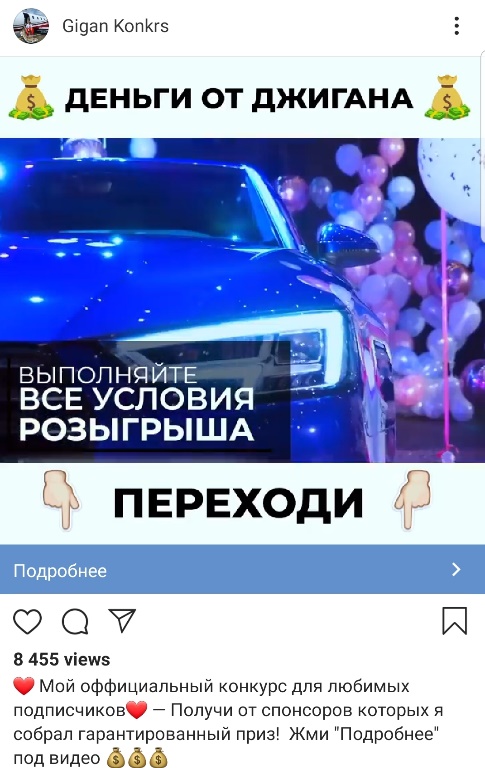
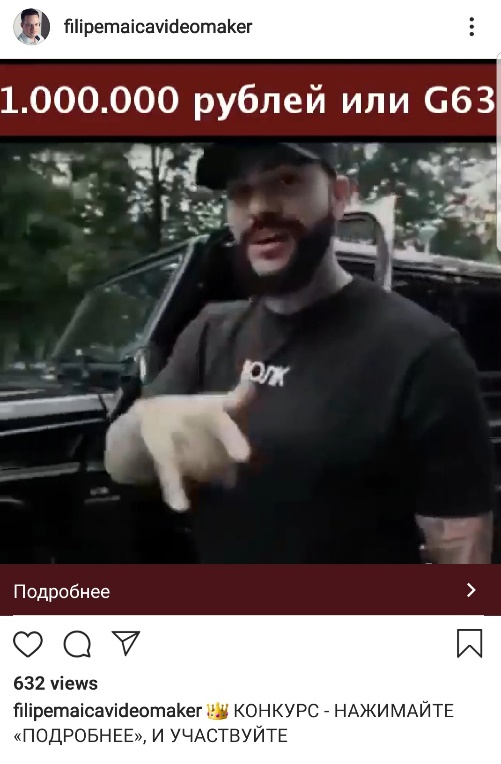

Мошенники в Instagram используют образы российских звезд

Мошенники в Instagram используют образы российских звезд

Мошенники в Instagram используют образы российских звезд

В социальной сети Instagram набирает обороты новая кампания, в ходе которой киберпреступники рекламируют вредоносные ресурсы. Для пущей убедительности используются образы российских звезд шоу-бизнеса.

По словам специалистов компании «Инфосекьюрити», они зафиксировали кибероперацию злоумышленников в начале сентября. На площадке Instagram стали появляться ролики, в которых пользователей призывали принять участие в конкурсе или пройти опрос. За все это якобы было предусмотрено вознаграждение.

Мошенники обставили все таким образом, будто ролики были размещены от имени знаменитых людей: Тимати, Сергея Лазарева, Джигана и Леры Кудрявцевой.

В описании таких видеороликов присутствовали ссылки на сайты, предлагающие пройти опрос или поучаствовать в викторине. Естественно, не бесплатно.

На деле же это одна из стандартных схем онлайн-мошенников: используются методы социальной инженерии, с помощью которых жертву вынуждают перевести преступникам определённую сумму денег. Помимо этого, злоумышленники пытаются добраться до персональной информации и данных платёжной карты.

Ранее похожие мошеннические сообщения рассылались пользователям в мессенджерах или же по электронной почте. С выходом на пик популярности Instagram преступники, само собой, переключились на соцсеть.

Как всегда, эксперты советуют: тщательно проверяйте источники всех таких рекламных кампаний, а также будьте в целом внимательны на площадках соцсетей.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru