


Участник группы, заразившей 800 000 смартфонов, получил 2 года условно

Участник группы, заразившей 800 000 смартфонов, получил 2 года условно

Участник группы, заразившей 800 000 смартфонов, получил 2 года условно

Участнику опасной российской киберпреступной группы TipTop вынесли приговор. Злоумышленники атаковали клиентов крупнейших российских банков — с помощью вредоносной программы похищались средства с банковских карт граждан. Отдел «К» МВД по Чувашской Республике при содействии Управления «К» МВД России провёл спецоперацию, в ходе которой удалось задержать участника TipTop.

О деятельности данной киберпреступной группы подробнее рассказали специалисты международной компании Group-IB. В частности, руководитель отдела расследований Сергей Лупанин привёл следующие факты:

«С конца 2016 года TipTop была одной из самых опасных кибергруппировок России. Участники этого формирования использовали трояны для операционной системы Android, с помощью которых заразили более 800 тыс. смартфонов. Некоторые аналитики полагают, что деятельность группы могла приносить ежедневно от 100 000 рублей до 700 000 рублей».

Group-IB впервые столкнулась с операциями TipTop ещё в 2015 году. Именно собранные компанией данные, которые эксперты передали правоохранителям, помогли установить жертв этих преступников в различных регионах страны.

Способ доставки вредоносной программы ничем не отличался от стандартного подхода: зловред просто маскировали под легитимную программу (как правило, это были приложения от известных банков и Viber). После установки троян предоставлял операторам доступ к системе мобильного банкинга.

При этом группировка часто меняла используемые инструменты и подходы, благодаря чему какое-то время эксперты не могли точно установить ее связь с конкретными атаками.

Оперативники выяснили, что к преступным кибероперациям причастен ранее судимый 31-летний житель Красноярска. В итоге подозреваемого быстро задержали. Суд назначил киберпреступнику два года лишения свободы условно. Сотрудники Group-IB даже опубликовали видео задержания преступника.

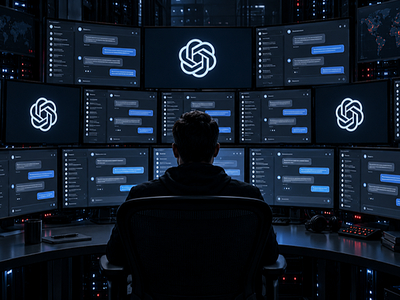
По ту сторону ChatGPT: сотни подрядчиков читают реальные переписки

OpenAI привлекла сотни сторонних специалистов для ручного анализа диалогов пользователей с ChatGPT. Подрядчики видят реальные запросы и ответы, в которых могут встречаться личные, медицинские и другие конфиденциальные сведения.

По данным расследования 404 Media, работа проводится в рамках проекта Lily. Рецензенты кратко описывают запрос пользователя, сравнивают четыре варианта ответа модели и выставляют им оценки от одного до семи.

Отдельно они отмечают чрезмерную угодливость чат-бота, попытки очеловечить себя, неуместные эмодзи и другие особенности поведения.

Имена владельцев аккаунтов в интерфейсе скрываются, а переписки предварительно обрабатывает Privacy Filter. Однако OpenAI признала изданию, что система не всегда удаляет все персональные данные.

По утверждению журналистов, проверяющим также может показываться блок пользовательских воспоминаний с контекстом предыдущих разговоров и примерным местоположением.

Подрядчиков нанимают через внешние компании, включая Crossing Hurdles и Mercor. Некоторые специалисты получают более $50 в час. Подобный подход использует не только OpenAI: Anthropic также подтвердила 404 Media, что люди участвуют в оценке диалогов с Claude.

OpenAI официально указывает, что разговоры пользователей персональных тарифов могут применяться для улучшения моделей. Запретить использование новых чатов можно в разделе Settings → Data Controls, отключив параметр Improve the model for everyone.

Настройка действует на весь аккаунт, но не отменяет обработку данных, использованных ранее. Временные чаты не идут на обучение, хотя могут проверяться для выявления неправомерных действий.

RSS: Новости на портале Anti-Malware.ru