



Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

Kaspesky: Windows 7 пользуются 47% малых и средних предприятий

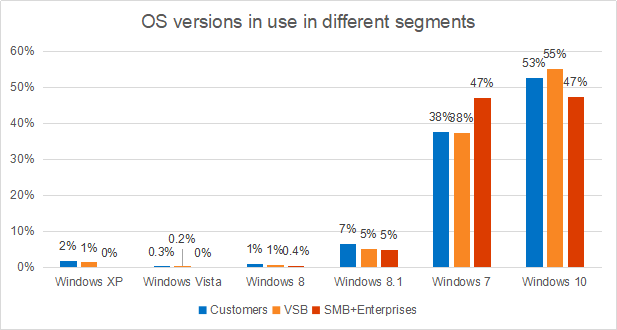
Собранные «Лабораторией Касперского» данные говорят о том, что почти половина малых и средних предприятий до сих пор используют систему Windows 7, поддержку которой Microsoft планирует прекратить буквально через несколько месяцев.

По словам исследователей антивирусной компании, 47% малого и среднего бизнеса используют Windows 7. К счастью, из проанализированных предприятий никто не пользуется Windows XP или Vista, однако у 0,4% установлена Windows 8, не получавшая обновлений с января 2016.

Windows 8.1 используется в 5% организаций — основная поддержка этой версии ОС закончилась в январе 2018 года, а расширенная закончится в январе 2023. Windows 10 занимает ту же долю, что и Windows 7 — 47%.

«Лаборатория Касперского» также уделила внимание очень малым предприятиям и потребителям. Оказалось, что приблизительно 10% потребителей и 7% самых малых организаций используют неактуальные Windows XP, Vista, 8 или 8.1. Что касается Windows 7 — ее доля в этой среде составляет 38%.

Специалист Kaspesky Алексей Панкратов убеждён, что использование операционных систем, отживших свой срок, создаёт совершенно лишние риски кибербезопасности. В результате компания может потратить больше денег на ликвидацию последствий инцидента, чем потратила бы на обновление ОС.

Microsoft, к слову, предупредила пользователей Windows 10 версии 1703 о приближающемся окончании срока поддержки. 9 октября 2019 года жизненный цикл выпусков Enterprise (для предприятий) и Education (для сферы образования) подойдёт к концу.

Что касается «Лаборатории Касперского», на днях Евгений Касперский в своём блоге углубился в анализ методов детектирования вредоносных программ. В частности, основатель и бессменный лидер антивирусного гиганта особо выделил способ эмуляции, который, по его мнению, реализован у Kaspersky максимально эффективно.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru