



Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Эксперты сообщили о появлении нового Java-вредоноса, использующего API XFS (EXtension for Financial Service) для обналичивания денежных средств в банкоматах. Атаки такого вида ещё называют джекпотингом — злоумышленники заставляют устройство «выплевывать» купюры.

Специалисты отметили, что это весьма специфичная вредоносная программа, которую киберпреступники использовали в атаках на банковский сектор. Исследователи нашли связь проанализированного образца с недавними кибероперациями злоумышленников.

«Этот ATM-вредонос не полагается на стандартные интерфейсы для коммуникации, напротив — используются специфичные техники, которые говорят о хорошем уровне кастомизации», — объясняют эксперты.

«Не исключено, что киберпреступники получили инсайдерскую информацию из атакуемых финансовых организаций».

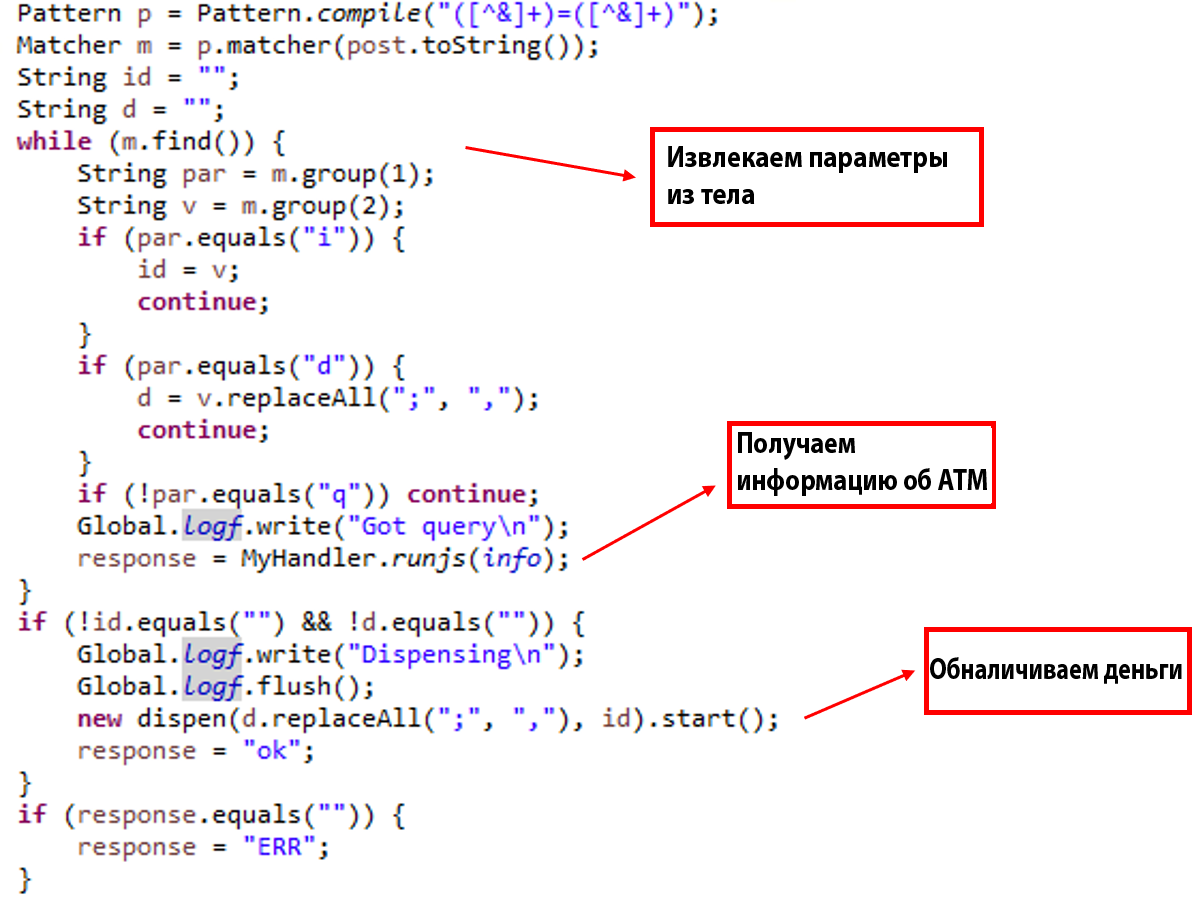
Попав в систему банкомата, вредоносная программа осуществляет ряд проверок — например, корректность работы Java Virtual Machine (JVM) — после чего поднимает HTTP-сервер, выступающий в качестве интерфейса между атакующим и целевым ATM.

В зловреде жестко закодирован IP-адрес 150.100.248[.]18, который потребуется на более поздних стадиях атаки. Используя простые HTTP-запросы, атакующий может активировать отдельные возможности вредоносной программы.

Большинство злонамеренных действий выполняется за счёт JavaScript-кода. Именно он помогает злоумышленникам опустошить содержимое банкомата.

В случае успешной атаки вредонос посылает соответствующую информацию на вышеупомянутый адрес 150.100.248[.]18. Что отличает эту программу от ее аналогов, делая при этом ее более опасной, — возможность удаленно выполнять batch-команды.

С полным техническим разбором этого вредоноса можно ознакомиться в блоге Yoroi.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru