



Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

Windows передает SmartScreen конфиденциальную информацию без хеширования

У пользователей Windows возникли вопросы по части конфиденциальности процесса загрузки браузером Microsoft Edge URL в SmartScreen. Оказалось, что веб-адреса загружаются без хеширования. Также нашлись и более серьезные проблемы.

Тесты показали, что Windows 10 передаёт SmartScreen приличное количество конфиденциальной информации, касающейся установленных приложений. Это происходит в процессе запуска этих программ.

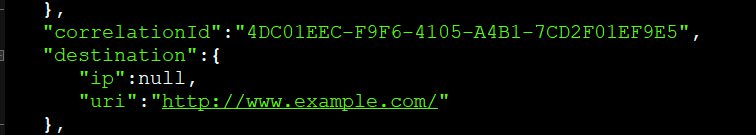
Эксперт Мэтт Уикс первым обратил внимание, что Microsoft Edge отправляет посещённые URL-адреса SmartScreen. При этом ссылки никак не обфусцируются и не хешируются.

Уикс пришёл к выводу, что Microsoft при желании может отслеживать страницы, на которых побывал пользователь.

При взаимодействии с SmartScreen Edge оправляет POST-запрос на https://nav.smartscreen.microsoft.com/windows/browser/edge/service/navig..., в который включена информация о URL.

Многие пользователи выразили в Twitter свою обеспокоенность по поводу отсутствия механизма хеширования. Ведь в этом случае Microsoft сможет собрать полную историю посещения веб-страниц.

Также SmartScreen собирает конфиденциальную информацию о запускаемых файлах. По умолчанию в Windows 10 активирована настройка, которая проверяет все запускаемые файлы на наличие вредоносной составляющей.

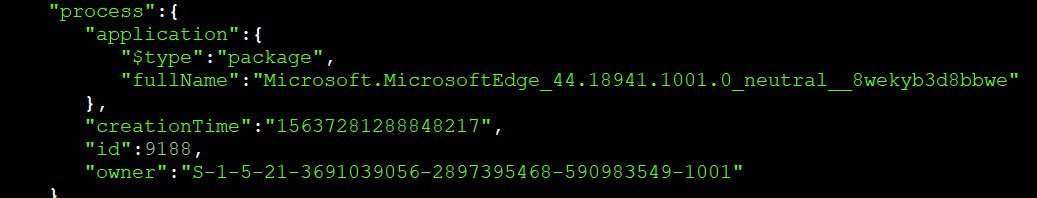
Для этого система подключается к https://checkappexec.microsoft.com/windows/shell/service/beforeExecute/2 и отправляет туда информацию об исполняемом файле.

В частности, передаётся путь к файлу на вашем компьютере, а также URL, с которого произошла загрузка этого файла. Все эти данные также передаются без какого-либо хеширования.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru