



Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft оснастила Edge продвинутой защитой от отслеживания

Microsoft представила новую функцию браузера Edge, основанного на движке Chromium. Функция получила имя «Tracking Prevention», из чего можно заключить, что ее основная задача — препятствовать отслеживанию пользователей в Сети.

Разработчики обещают, что «Tracking Prevention» будет успешно бороться с блокировкой скриптов, которые агрессивные рекламодатели и аналитические компании используют для отслеживания действий пользователя.

В настоящее время новая функция доступна только в предварительных сборках Microsoft Edge Insiders. По словам корпорации, «Tracking Prevention» нужно будет еще доработать, для чего ее дали попробовать разработчикам, от которых ожидают обратную связь.

По принципу работы новый механизм защиты от отслеживания похож на тот, что Mozilla предложила пользователям Firefox в прошлом году. Однако отличия все нашлись.

По словам разработчиков, ключевую роль в работе новой функции играет компонент Trust Protection Lists, в котором содержится список организаций и их доменов, злоупотребляющих отслеживанием людей в Сети.

Именно для таких доменов будет активироваться «Tracking Prevention».

«Одна из задач “Tracking Prevention“ — запрещать трекерам читать или устанавливать файлы cookies, а также лишить их доступа к API хранилища браузера (IndexedDB и localStorage)», — объяснили разработчики Microsoft в блоге.

Более того, новая функция Microsoft Edge заблокирует дополнительно подгружаемые скрипты отслеживания, пиксели-трекеры, инфреймы и все похожие механизмы.

Чтобы активировать «Tracking Prevention» сейчас, у вас должен быть установлен билд Microsoft Edge Insider 77.0.203.0 или более новая версия. На macOS, к сожалению, новая функция не работает из-за бага.

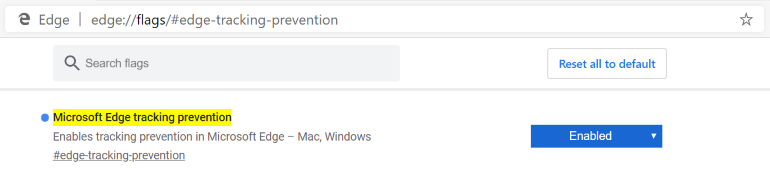
Если у вас установлена требуемая версия браузера, проследуйте на служебную страницу edge://flags#edge-tracking-prevention и активируйте функцию.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru