



В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

В Telegram появился бот-аналог Have I Been Pwned, ищущий слитые пароли

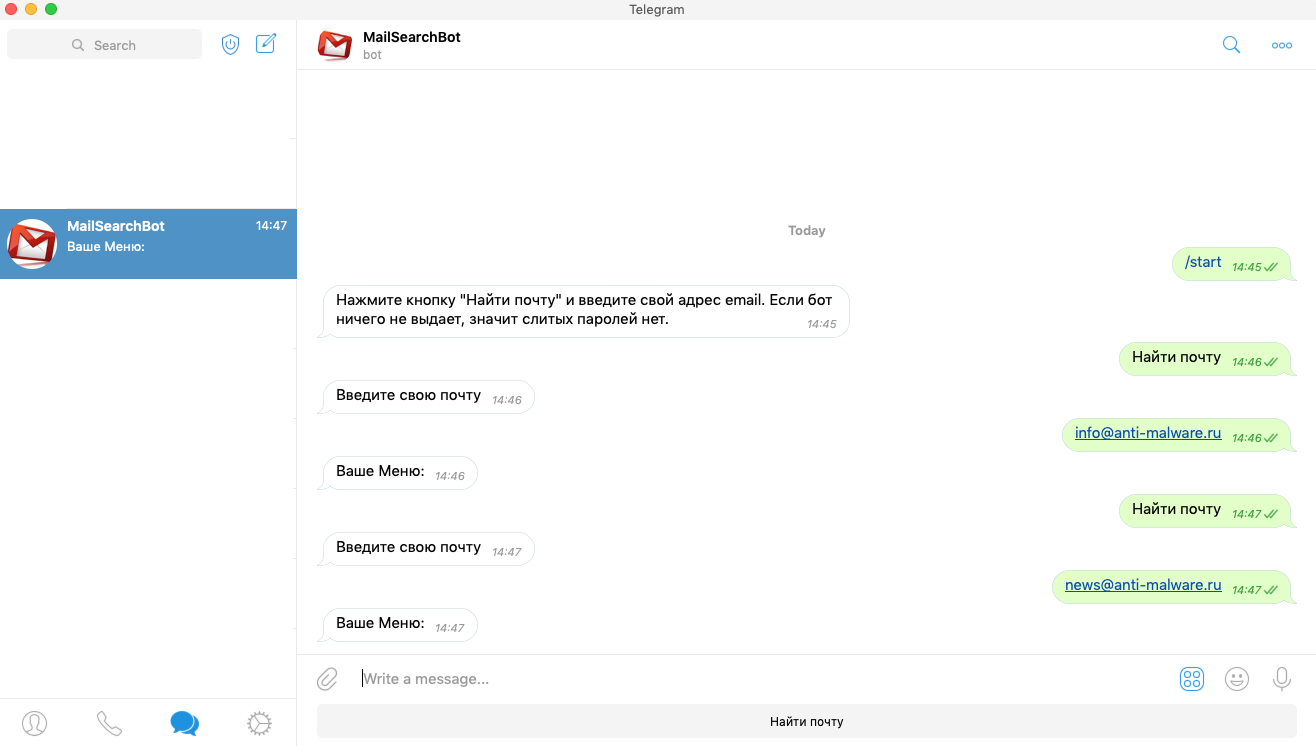
В Telegram появился аналог сервиса Have I Been Pwned — бот, позволяющий проверить скомпрометированные пароли с помощью адреса электронной почты. По словам создателя бота, получившего имя MailSearchBot, в сервисе используется база утекших связок логин-пароль, насчитывающая 9 млрд записей.

Воспользоваться MailSearchBot достаточно просто — нужно отправить ему в чат адрес вашей электронной почты. В ответ сервис должен выдать скомпрометированные пароли, связанные с этим адресом (если они имеются).

На данный момент, как признается сам создатель MailSearchBot Батыржан Тютеев, сервис представляет собой исключительно любительскую разработку, созданную на домашнем компьютере.

Сам Тютеев представляет компанию NitroTeam, занимающуюся проведением пентестов.

Напомним, что Трой Хант, нынешний владелец сервиса Have I Been Pwned, предоставляющего информацию об утечках, ищет желающего приобрести его детище. Хант создал Have I Been Pwned более пяти лет назад, а в настоящее время он отлично справляется с выявлением скомпрометированных учетных данных.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru