



XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

Исследователь в области безопасности обнаружил XSS-уязвимость, которая может использоваться для атак сотрудников Google, а также для получения доступа к счетам и другой конфиденциальной информации.

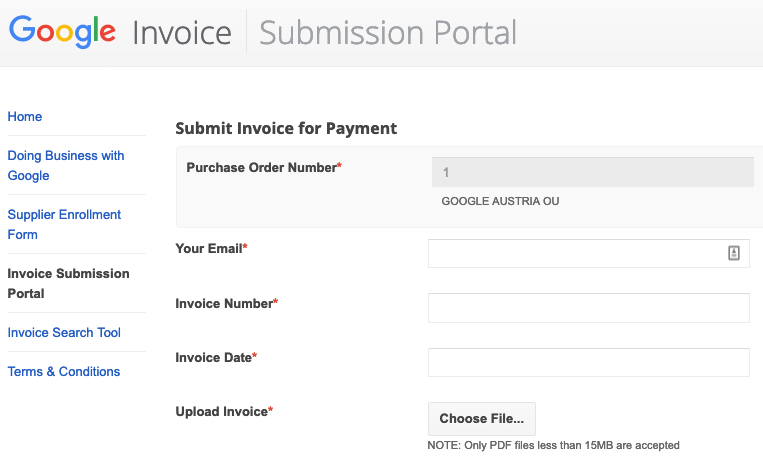
Проблему безопасности нашел 16-летний Томас Орлита, проанализировав ресурс Google Invoice Submission, который располагается по адресу gist-uploadmyinvoice.appspot.com. Именно там вендоры могут отправлять счета Google.

В процессе отправки счета пользователей просят предоставить разного рода информацию посредством нескольких текстовых полей. Эти поля грамотно защищены от XSS-атак.

Однако Орлита обнаружил, что функция загрузки счетов, которые должны быть в формате PDF, может быть использована для загрузки файлов другого формата — HTML. Атакующий просто должен перехватить запрос, а также поменять имя загружаемого файла и его свойства Content-Type на HTML.

Тестируя брешь, эксперт загрузил HTML-файл, содержащий XSS-составляющую. Каждый раз при запуске вредоносной нагрузки исследователю должно было приходить специальное электронное письмо.

Спустя несколько дней Орлита получил имейл, который сигнализировал, что его JavaScript-код был выполнен в домене googleplex.com.

Эксперт сделал вывод, что успешная эксплуатация этой проблемы безопасности может привести к атаке на сотрудников Google, а также стать причиной утечки конфиденциальной информации.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru