



25 июня Google активирует конфиденциальный режим Gmail для G Suite

25 июня Google активирует конфиденциальный режим Gmail для G Suite

25 июня Google активирует конфиденциальный режим Gmail для G Suite

Начиная с 25 июня, пользователи G Suite смогут использовать конфиденциальный режим при отправке электронных писем в сервисе Gmail. Если вы используете G Suite на работе, вы сможете писать и отправлять конфиденциальные письма.

Конфиденциальный режим — довольно мощный инструмент, который будет крайне полезен, если вам надо отправить электронное письмо, содержащее конфиденциальную информацию.

Среди возможностей этого режима есть установка срока жизни письма. Другими словами, по достижении конкретной установленной даты доступ к вашему письму заблокируется автоматически.

Таким образом, по истечении срока действия письма получатель не сможет копировать его текст, пересылать его другим или загружать его содержимое себе на устройство.

Чтобы добавить дополнительный слой защиты, можно установить разблокировку отправленного письма по коду, который придет в SMS-сообщении получателю.

Теперь Google решила включить конфиденциальный режим для пользователей G Suite по умолчанию.

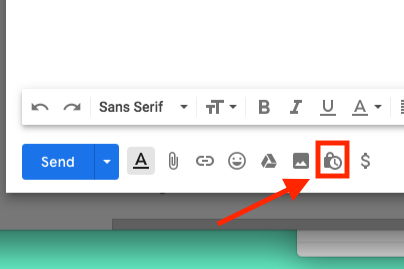
Задействовать конфиденциальный режим можно, нажав на иконку замка с часами, находящегося справа от кнопки «Отправить».

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru