



Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Компания AdvIntel (Advanced Intelligence), специализирующаяся на противодействии онлайн-мошенничеству, раскрыла имена трех антивирусных компаний, ставших жертвами киберпреступной группировки Fxmsp.

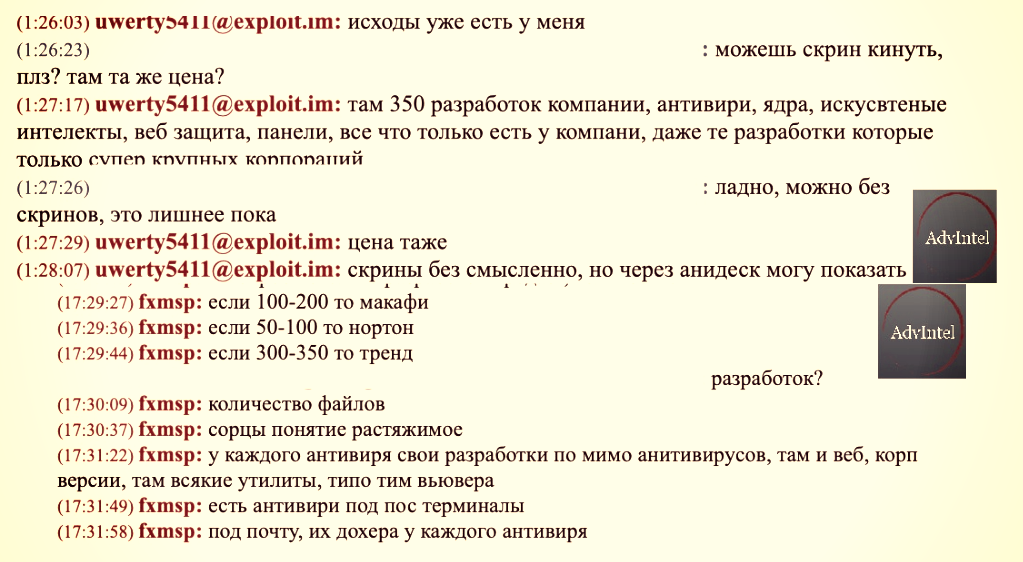
AdvIntel собрала информацию о деятельности Fxmsp на различных форумах соответствующей тематики, большая часть этих форумов были русскоговорящими. Также исследователям удалось получить в распоряжение логи переписки хакеров в мессенджерах.

В этих переписках киберпреступники обсуждали вопрос продажи украденных данных, принадлежащих антивирусным компаниям. Напомним, что злоумышленники требовали за все $300 000.

На скриншотах, которые мы приводим ниже, преступники обсуждают исходный код продуктов компаний Symantec, McAfee и Trend Micro.

В AdvIntel заявили, что уже связались со всеми тремя антивирусными вендорами. В свою очередь, Symantec подтвердила, что компании известно о киберинциденте.

Представители Trend Micro заверили, что проводят соответствующее расследование. В McAfee заявили приблизительно то же самое — компания в курсе проблемы, в данный момент проводится расследование.

Напомним, что киберпреступная группировка, известная под кодовым именем Fxmsp, продает информацию, украденную у трех наиболее значимых антивирусных компаний США. Об этом заявили исследователи Advanced Intelligence (AdvIntel), которые отметили, что Fxmsp является русскоговорящей группой.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru