



Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Стали известны жертвы группировки Fxmsp: Symantec, McAfee и Trend Micro

Компания AdvIntel (Advanced Intelligence), специализирующаяся на противодействии онлайн-мошенничеству, раскрыла имена трех антивирусных компаний, ставших жертвами киберпреступной группировки Fxmsp.

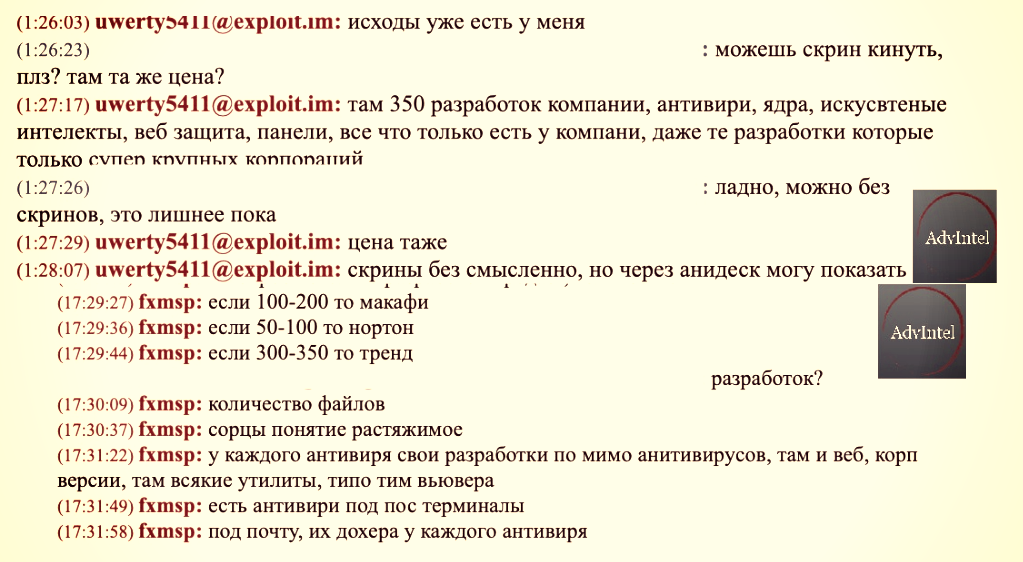
AdvIntel собрала информацию о деятельности Fxmsp на различных форумах соответствующей тематики, большая часть этих форумов были русскоговорящими. Также исследователям удалось получить в распоряжение логи переписки хакеров в мессенджерах.

В этих переписках киберпреступники обсуждали вопрос продажи украденных данных, принадлежащих антивирусным компаниям. Напомним, что злоумышленники требовали за все $300 000.

На скриншотах, которые мы приводим ниже, преступники обсуждают исходный код продуктов компаний Symantec, McAfee и Trend Micro.

В AdvIntel заявили, что уже связались со всеми тремя антивирусными вендорами. В свою очередь, Symantec подтвердила, что компании известно о киберинциденте.

Представители Trend Micro заверили, что проводят соответствующее расследование. В McAfee заявили приблизительно то же самое — компания в курсе проблемы, в данный момент проводится расследование.

Напомним, что киберпреступная группировка, известная под кодовым именем Fxmsp, продает информацию, украденную у трех наиболее значимых антивирусных компаний США. Об этом заявили исследователи Advanced Intelligence (AdvIntel), которые отметили, что Fxmsp является русскоговорящей группой.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru