



Найден способ превратить любой смартфон Samsung в кирпич

Найден способ превратить любой смартфон Samsung в кирпич

Найден способ превратить любой смартфон Samsung в кирпич

Популярный этичный хакер из Франции Роберт Баптисте, известный в Twitter под ником @fs0c131y, обнаружил метод, позволяющий вывести из строя любую модель смартфонов от Samsung и превратить устройство в кирпич.

Все началось с того, что несколько месяцев назад Баптисте приобрел смартфон от Samsung, а затем решил подробно исследовать устройство. В ходе различных тестирований, которые длились несколько часов, эксперт наткнулся на ресивер в приложении ContainerAgent.

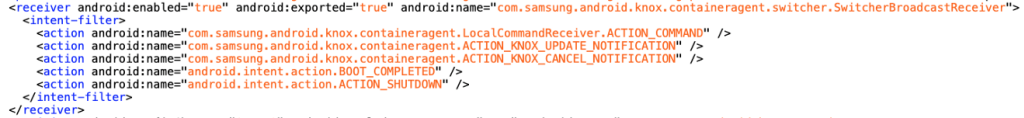
Имя ресивера — SwitcherBroadcastReceiver, его версия на момент исследования устройства — 2.7.05001015.

После того как эксперт понял, что ресивер активирован по умолчанию, он сосредоточил свое внимание на его имплементации. Цель была — понять, как его можно вызвать.

Как пишет Баптисте в своем отчете, метод onReceive позволяет сделать следующие выводы:

  • Ресивер ожидает com.samsung.android.knox.containeragent.LocalCommandReceiver.ACTION_COMMAND в качестве действия.
  • Далее проверяется значение com.samsung.android.knox.containeragent.LocalCommandReceiver.EXTRA_COMMAND_ID, которое может иметь два вида: 1001 и 1002.
  • Также ресивер проверяет значение android.intent.extra.user_handle.

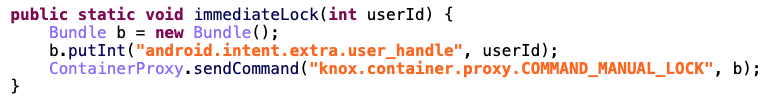
Эксперт обратил внимание, что если значение ACTION_COMMAND установить на «1001», то это вызывает метод immediateLock. А в качестве параметра используется значение user_handle.

В итоге, установив значение user_handle на «150» (идентификатор, связанный с «Knox user»), можно заблокировать Knox (решение мобильной безопасности, предварительно установленное на большинстве смартфонов, планшетов и носителей Samsung).

Также исследователь выяснил, что установка значения ACTION_COMMAND на «1002», позволяет вызвать метод switchToProfile.

Эксперт создал PoC-код — приложение под названием Locker application, которое можно найти на GitHub. Это приложение, в сущности, вызывает локальную DoS-атаку за счет отправки объектов intent каждую секунду. После этого смартфон превращается в нерабочее устройство.

Команда безопасности Samsung посчитала, что эта уязвимость (если ее можно так назвать) не представляет серьезной опасности для пользователей смартфонов.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru