



Миллионы пользователей Firefox не могут установить расширения браузера

Миллионы пользователей Firefox не могут установить расширения браузера

Миллионы пользователей Firefox не могут установить расширения браузера

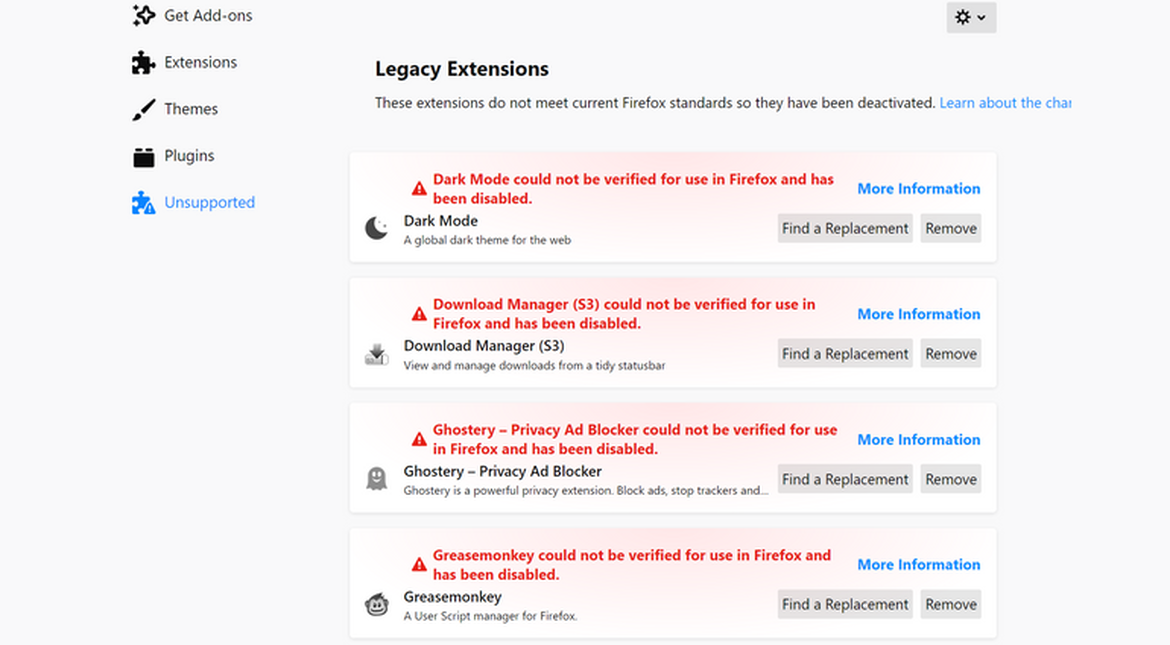
Миллионы пользователей Firefox столкнулись с внезапным отключением расширений браузера из-за просроченного сертификата, который использовался Mozilla в инфраструктуре дополнений Firefox. Эта же проблема не позволяла пользователям перезапустить или переустановить аддоны.

Инцидент не затронул всех пользователей популярного браузера, однако все равно стал достаточно массовым, спровоцировав множество жалоб на площадках Twitter, Reddit и в других социальных сетях.

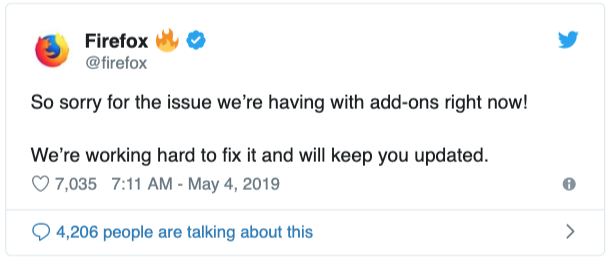
Разработчики браузера уже признали наличие проблемы, упомянув об этом в Twitter и в специальном отчете о баге.

«Мы приносим свои извинения за возникшие проблемы с расширениями для Firefox, которые в отдельных случаях отказываются запускаться или устанавливаться. Мы уже знаем, в чем заключается причина, а также усердно работаем над восстановлением функциональности», — заявил представитель Mozilla.

«Мы будем держать вас в курсе развития событий через соответствующие аккаунты в Twitter».

На данный момент известно, что ситуация с расширениями затронула пользователей всех версий Firefox — новых, старых, Nightly. Также проблема коснулась браузера Tor, который поддерживает дополнения для Firefox.

В настоящее время пользователи могут сами предпринять определенные действия, чтобы справиться с возникшими трудностями. Для этого надо проследовать на страницу about:config и установить значение xpinstall.signatures.required на «false».

Update: Mozilla выпустила версию Firefox 66.0.4, в которой устранена проблема с неработающими расширениями.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru