



GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

GoDaddy вывел в офлайн 15 000 поддоменов, используемых спамерами

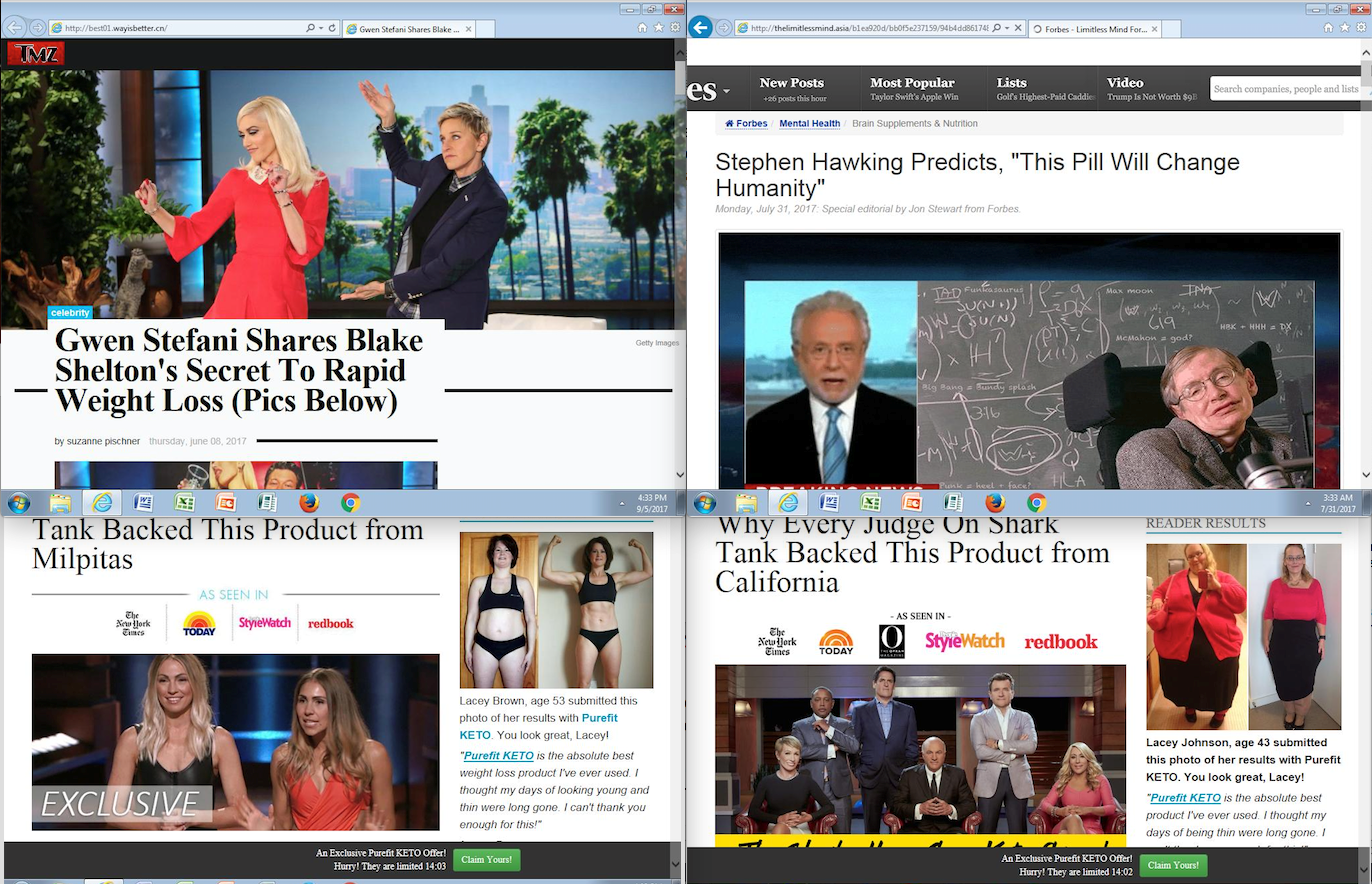
GoDaddy вывел в офлайн 15 000 поддоменов, которые использовались в спамерской кампании. Злоумышленники в ходе этой кампании заманивали пользователей на страницы сайтов, торгующих фейковой продукцией.

Традиционно пользователи получали электронные письма, в которых рекламировался тот или иной продукт. Если жертвы переходили по ссылкам в этих письмах, они попадали на один из этих поддоменов, который располагался на вполне легитимном ресурсе (без ведома владельца).

Эти ресурсы предлагали продукты, якобы одобренные различными знаменитостями: Стивен Хокинг, Дженнифер Лопес, Гвен Стефани и так далее. На деле же, конечно, эти заявления не соответствовали действительности.

Большинство предлагаемых продуктов представляли собой различные стимуляторы мозга, масло каннабидиола, таблетки для похудения и другое подобное.

Спамерскую операцию обнаружил исследователь Palo Alto Networks Джефф Уайт. На протяжении двух лет Уайт отслеживал действия преступников, анализируя и собирая информацию.

В начале этого года эксперт поделился своими наблюдениями с GoDaddy, на котором располагались вредоносные поддомены.

Представители GoDaddy провели собственное расследование, которое выявило, что злоумышленники использовали фишинг, чтобы выкрасть учетные данные клиентов хостера и получить доступ к их аккаунтам.

После получения доступа создавался специальный поддомен, на котором размещались вышеозначенные товары. GoDaddy быстро принял меры — не только вывел в офлайн все злонамеренные поддомены, но и сбросил учетные данные затронутых клиентов.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru