



Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

Вышел Chrome 74 с поддержкой темного режима в Windows

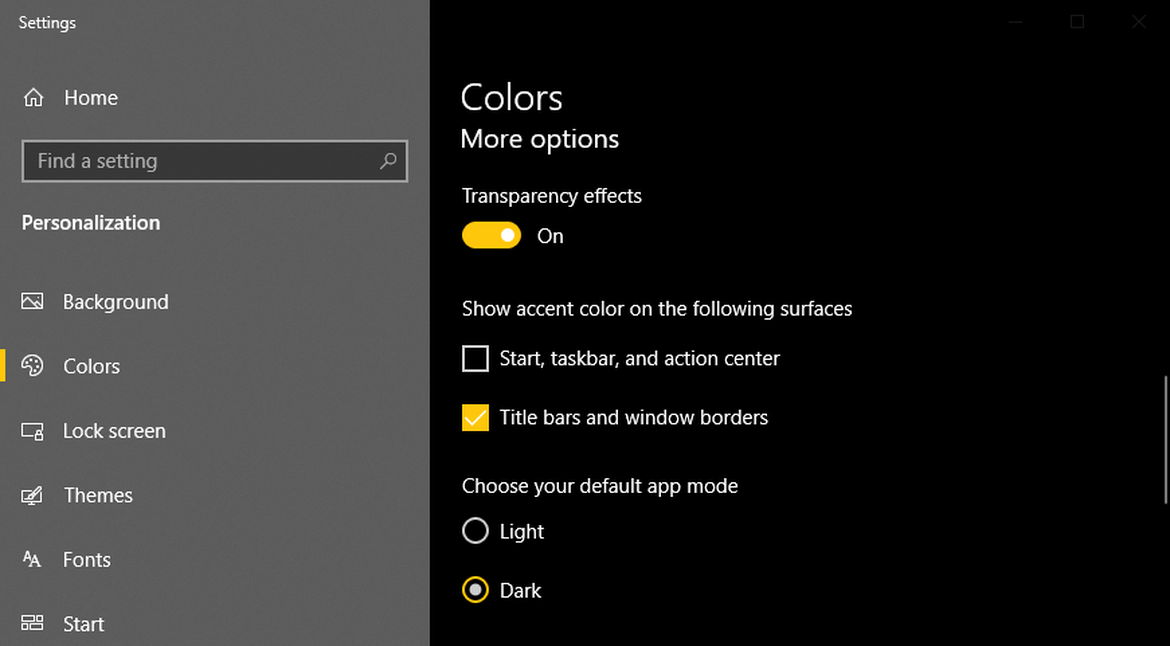
Google выпустила новую версию браузера Chrome 74 для пользователей Windows, macOS, Linux, Chrome OS и Android. Главным нововведением этого релиза признана темная тема, которая теперь доступна в операционной системе Windows.

Напомним, что пользователи macOS уже успели опробовать темный режим, так как Chrome 73, выпущенный в середине марта, предоставлял возможность менять тему браузера вместе с основным оформлением операционной системы от Apple.

Теперь такой же принцип можно реализовать и в Windows. Однако есть минус — не получится поменять только саму тему браузера — как и в macOS, придется активировать «темный режим» в самой ОС.

Помимо этого, Google устранила в Chrome 39 проблем безопасности разной степени опасности. Также интернет-гигант заблокировал различные возможности, которые использовались в рекламных кампаниях — загрузка файлов из iframe’ов в песочнице и возможность веб-сайтов открывать новую вкладку при попытке закрыть старую.

Пользователи Android порадуются новой функции «Lite mode», которая заменила «Data Saver». На данный момент нет подробной информации касательно «Lite mode», однако Google обещает вскоре предоставить ее.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru