



Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

Незащищенные базы сливали данные 60 млн пользователей LinkedIn

На просторах Сети были найдены восемь незащищенных баз данных, раскрывающих информацию приблизительно 60 миллионов пользователей социальной сети для деловых контактов — LinkedIn. Помимо прочей информации, в базах были указаны адреса электронной почты зарегистрированных в LinkedIn людей.

Первым обратил внимание на странные базы данных исследователь Сеньям Джейн из некоммерческой организации GDI.foundation. Джейн сообщил, что содержащие информацию пользователей LinkedIn базы то исчезали, то снова появлялись в Сети под разными IP-адресами.

«Мой анализ показал, что данные удалялись, а затем загружались на другой IP-адрес ежедневно. Спустя какое-то время база либо становилась недоступна, либо я не мог получить доступ к этому конкретному IP. Это очень странное поведение», — объясняет эксперт.

Суммарно во всех восьми базах содержалась информация приблизительно 60 миллионов пользователей LinkedIn. К счастью, ничего личного не утекло, это всего лишь публичные данные, которые были собраны с какой-то целью.

Общий объем баз данных 229 Гб, а размер каждой варьируется между 25 Гб и 32 Гб.

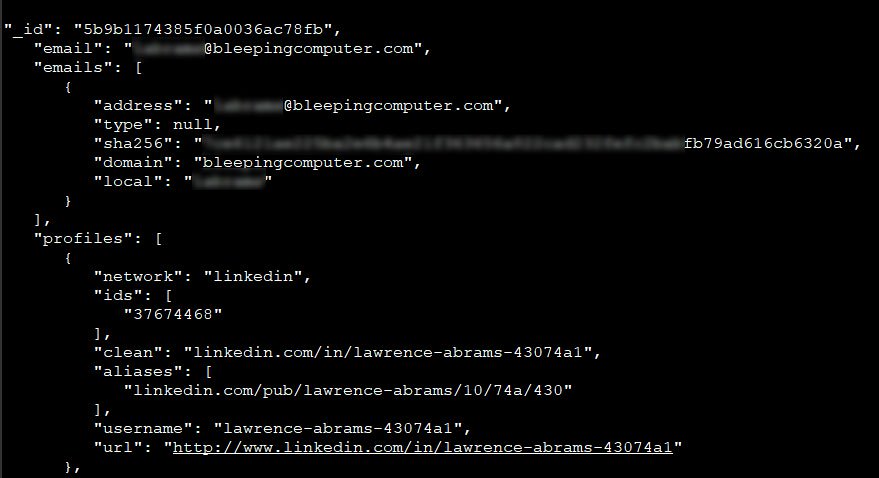
По словам Джейн, ему удалось проанализировать одну из записей, принадлежащих аккаунту конкретного пользователя LinkedIn. В результате в ней нашлись следующие данные: идентификатор, URL профиля, места работы, места учебы, геолокация, перечисленные навыки, время последнего обновления профиля.

Также в базах содержались адреса электронной почты, на которые были зарегистрированы учетные записи LinkedIn. В этом случае непонятно, как эти данные попали в базы, так как настройки многих пользователей запрещают публичный доступ к email-адресам.

Такие настройки профиля были у Лоуренса Абрамса из BleepingComputer, который также с удивлением обнаружил свой имейл в базах.

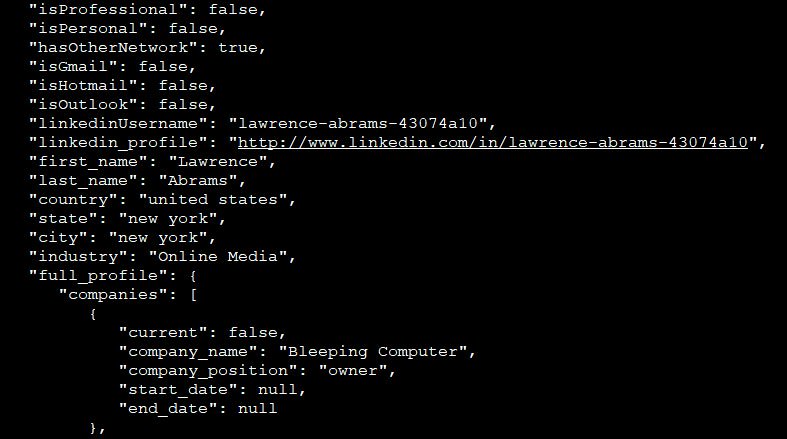
Более того, в незащищенных базах также указывалось, какой сервис электронной почты использует тот или иной пользователь. Эти значения имели вид «isProfessional», «isPersonal», «isGmail», «isHotmail» и «isOutlook».

Исследователи связались с компанией Amazon, которая выступала хостером незащищенных баз данных, и попросили ее закрыть доступ к данным пользователей LinkedIn. В LinkedIn заявили, что эти базы не принадлежат социальной сети.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru