



Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый вид хитрых всплывающих рекламных окон (popup) был замечен специалистами Malwarebytes в Сети. Мошенники пытаются заставить кликнуть по рекламе как можно большее число пользователей, чтобы увеличить свою прибыль.

Суть нового метода киберпреступников заключается в неожиданном изменении размера рекламного окна. Таким образом, если пользователь хочет закрыть окно с помощью «креста», он перейдет по рекламное ссылке.

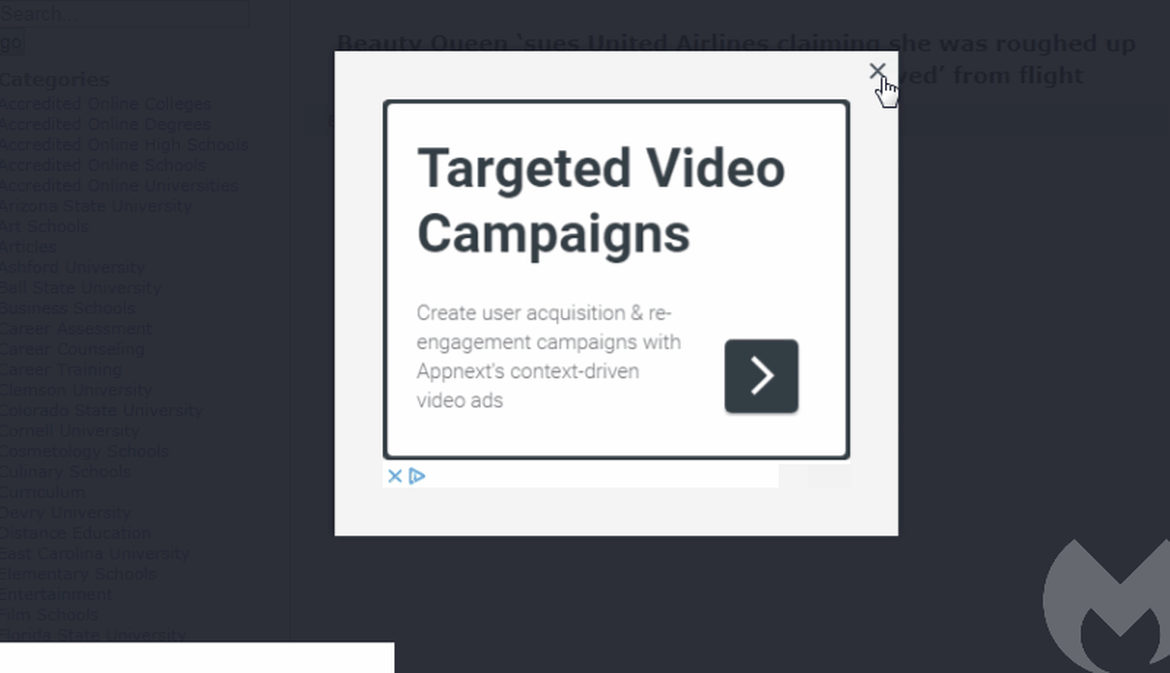
Подобные popup’ы располагаются на взломанных сайтах — они, как правило, встроены в код почти каждой страницы. Как на большинстве похожих рекламных окон, на хитрых popup’ах располагается «крестик» в правом верхнем углу. Он дает пользователю понять, что окно можно закрыть.

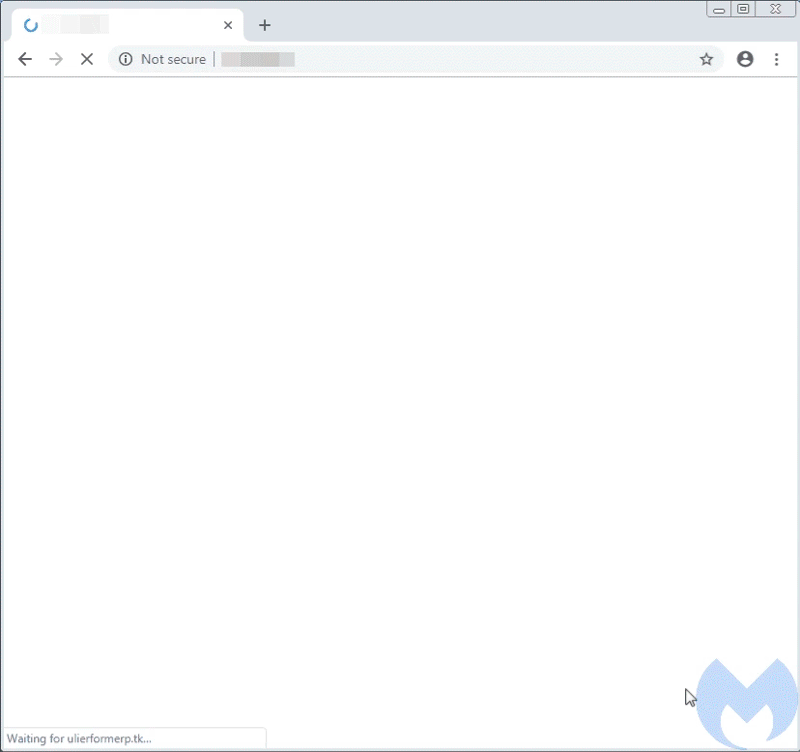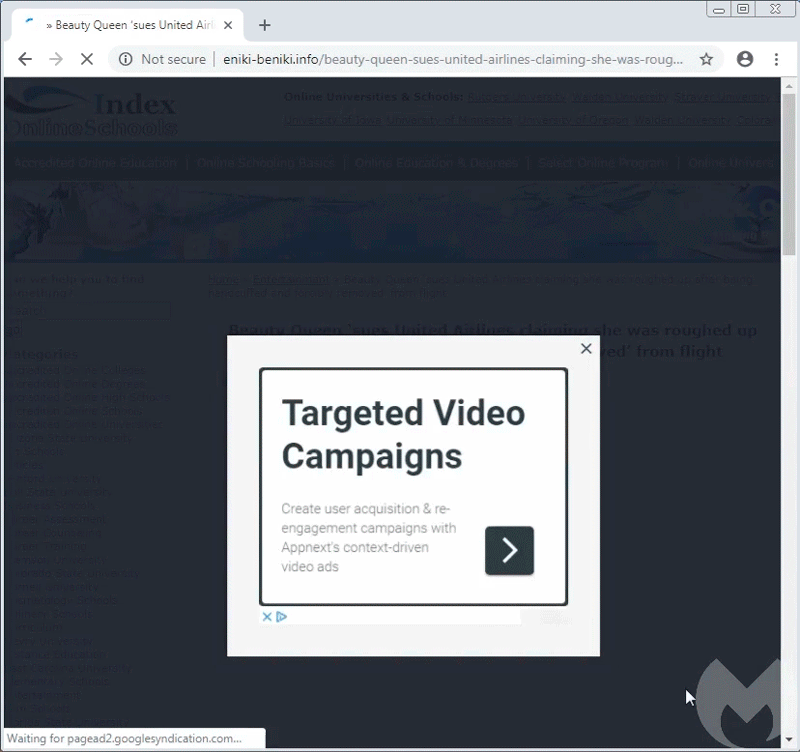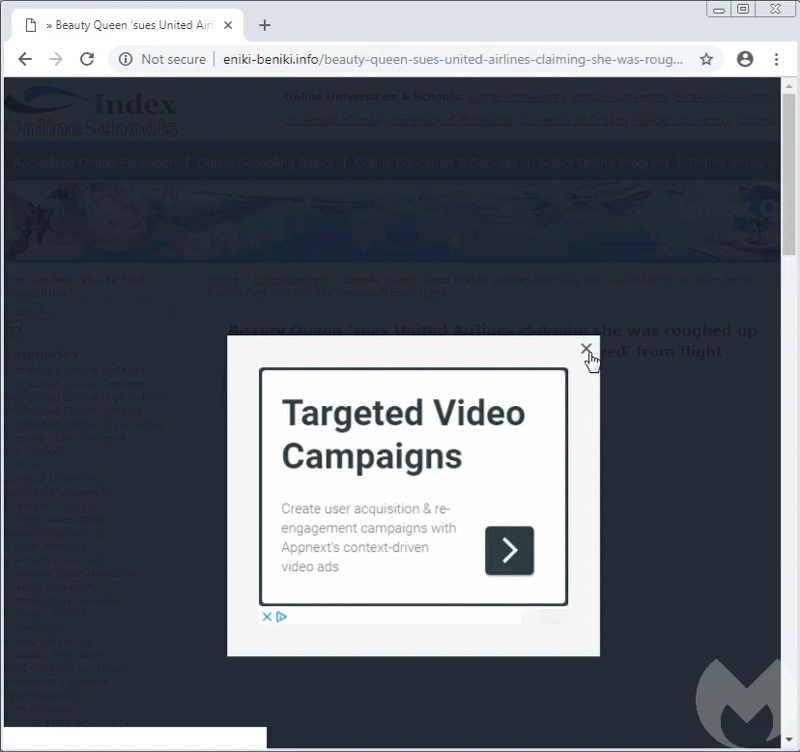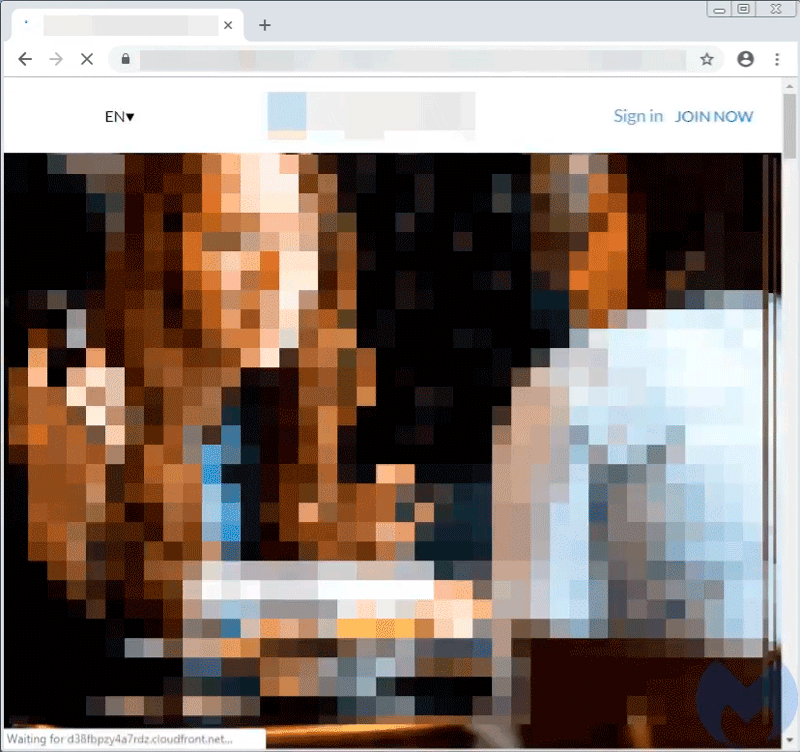
Однако при наведении курсора мыши на «крестик» в дело включается код CSS, который меняет размер самого рекламного объявления. В результате пользователь, желавший изначально закрыть назойливую рекламу, перейдет по ссылке, расположенной в окне. Пример можно увидеть ниже.

По словам специалистов, за этой рекламной кампанией стоит та же группа киберпреступников, которая атаковала сайты на WordPress, а именно 0-day уязвимость в этом движке.

Взломав первым делом уязвимые ресурсы, группа кибермошенников затем размещала на их страницах код рекламных объявлений, которые обманом заставляли посетителей переходить по рекламным ссылкам, генерируя при этом деньги для злоумышленников.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru