



Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый вид хитрых всплывающих рекламных окон (popup) был замечен специалистами Malwarebytes в Сети. Мошенники пытаются заставить кликнуть по рекламе как можно большее число пользователей, чтобы увеличить свою прибыль.

Суть нового метода киберпреступников заключается в неожиданном изменении размера рекламного окна. Таким образом, если пользователь хочет закрыть окно с помощью «креста», он перейдет по рекламное ссылке.

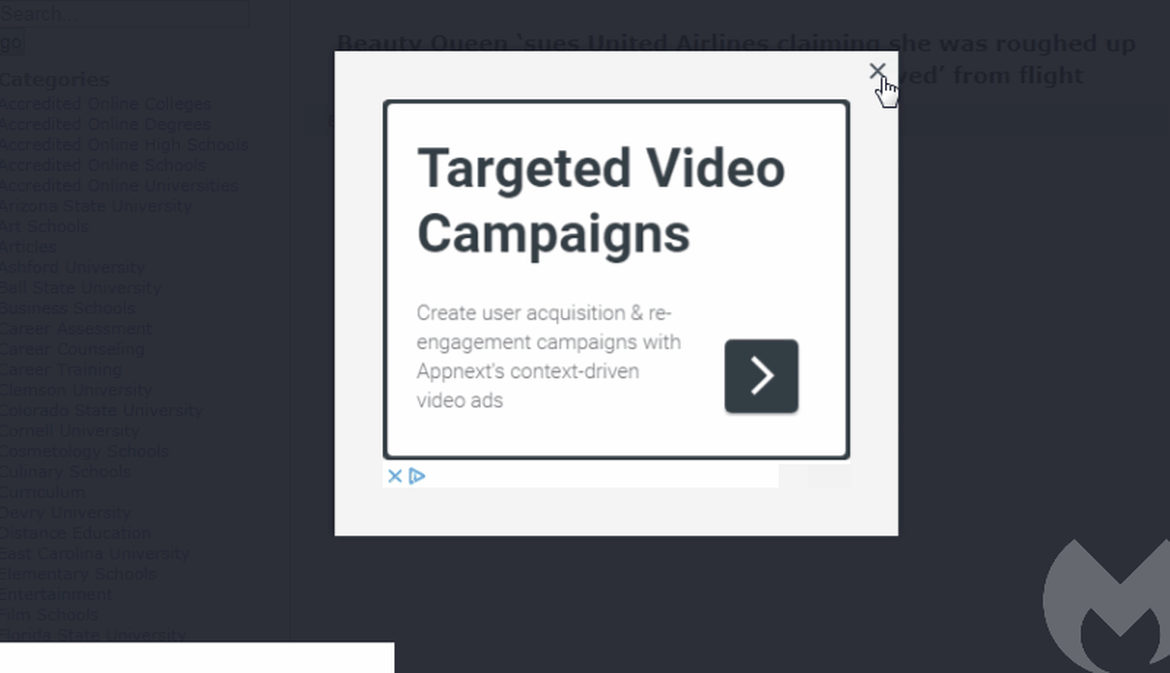
Подобные popup’ы располагаются на взломанных сайтах — они, как правило, встроены в код почти каждой страницы. Как на большинстве похожих рекламных окон, на хитрых popup’ах располагается «крестик» в правом верхнем углу. Он дает пользователю понять, что окно можно закрыть.

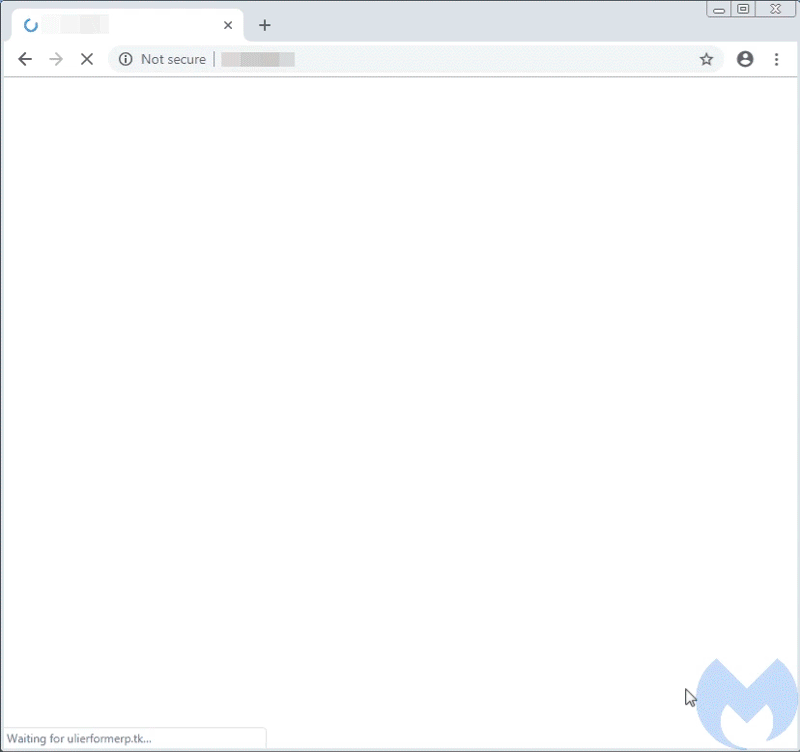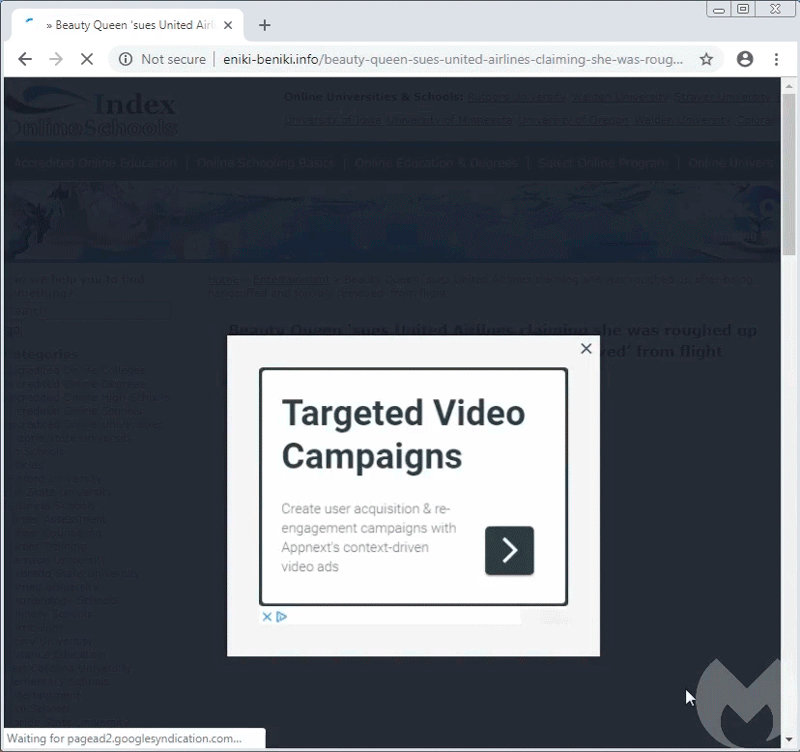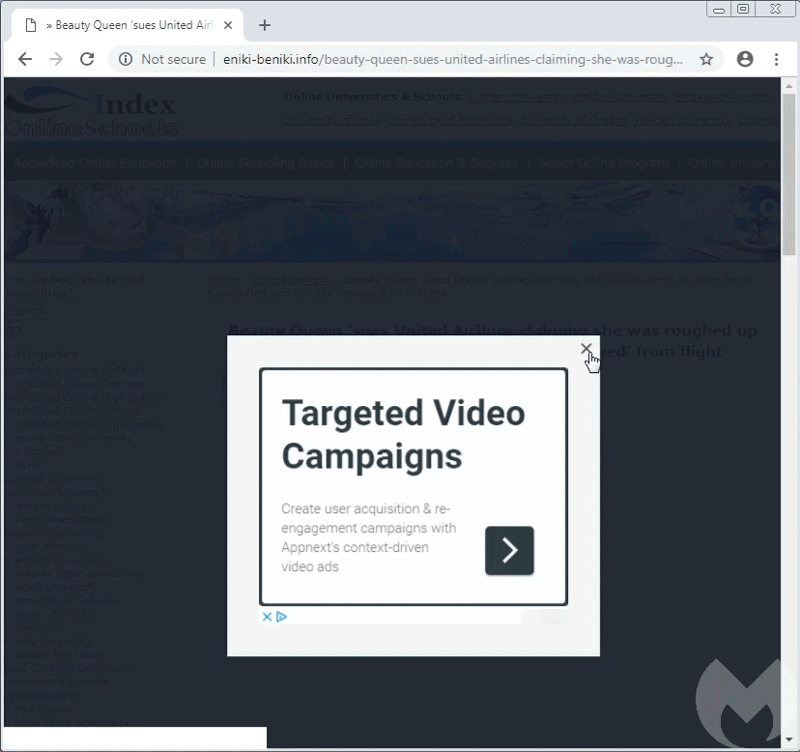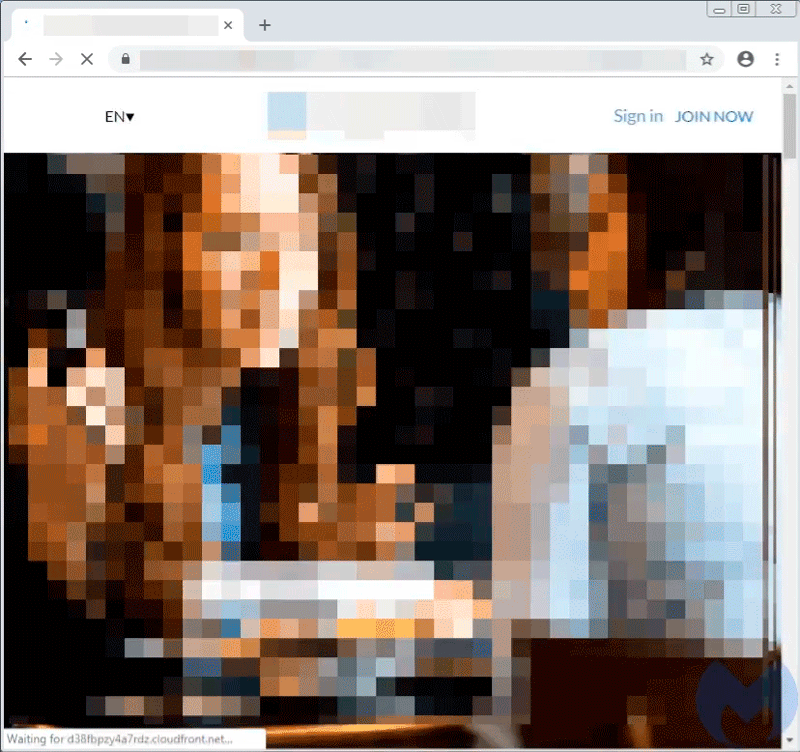
Однако при наведении курсора мыши на «крестик» в дело включается код CSS, который меняет размер самого рекламного объявления. В результате пользователь, желавший изначально закрыть назойливую рекламу, перейдет по ссылке, расположенной в окне. Пример можно увидеть ниже.

По словам специалистов, за этой рекламной кампанией стоит та же группа киберпреступников, которая атаковала сайты на WordPress, а именно 0-day уязвимость в этом движке.

Взломав первым делом уязвимые ресурсы, группа кибермошенников затем размещала на их страницах код рекламных объявлений, которые обманом заставляли посетителей переходить по рекламным ссылкам, генерируя при этом деньги для злоумышленников.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru