



Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Бесплатный дешифратор вернет файлы, пострадавшие от BigBobRoss

Команда исследователей из Emsisoft наткнулась на новую кампанию, в ходе которой злоумышленники распространяли программу-вымогатель, получившую название BigBobRoss. К счастью, специалистам удалось обнаружить уязвимость в коде шифровальщика, что позволило создать дешифратор, который вернет файлы пользователей бесплатно.

Согласно имеющимся данным, шифровальщик BigBobRoss атакует пользователей Comcast Business. Эксперты рекомендуют всем пострадавшим не платить выкуп, а скачать бесплатный дешифратор, который вернет ваши файлы в прежнее состояние.

BigBobRoss написан на C++ с использованием QT. Для шифрования файлов вредонос задействует алгоритм AES-128 ECB, при этом расширение файлов меняется на «.obfuscated».

Некоторые варианты вымогателя также добавляют идентификатор жертвы к имени файла. Записка с требованием выкупа находится в файле «Read Me.txt», в нем пользователя инструктируют написать на адрес BigBobRoss@computer4u.com.

Внимание! Чтобы дешифратор успешно отработал, требования с выкупом необходимо оставить на компьютере.

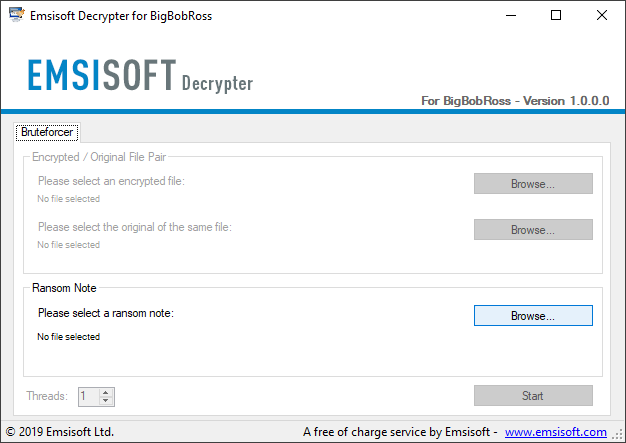
Вот небольшая инструкция по использованию дешифратора:

  1. Скачайте Emsisoft BigBobRoss Decrypter.
  2. Запустите исполняемый файл и примите лицензионное соглашение.
  3. Нажмите «Browse» и выберите файл с требованиями выкупа, который должен быть размещен на вашем компьютере.
  4. Нажмите «Start», чтобы запустить расшифровку ваших файлов.
  5. Готово!
Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru