



Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Cloudflare успешно заблокировала атаки на Drupal с помощью WAF-правил

Активная эксплуатация критической уязвимости в движке Drupal, которую злоумышленники демонстрируют в последнее время, вынудила Cloudfare использовать правила Web Application Firewall (WAF), чтобы защитить своих клиентов и заблокировать активность киберпреступников.

Эти правила помогли обезопасить сайты клиентов Cloudfare, которые по каким-то причинам не успели обновить CMS, устранив серьезную брешь.

Это позволило компании избежать необходимости уведомления каждого клиента о вышедших патчах. К чести компании, ей удалось идентифицировать тип уязвимости в течение 15 минут, после чего появилась возможность создать правила блокировки эксплойта еще до того, как начались реальные атаки.

В ходе анализа патча представители Cloudfare выяснили, что потенциальный эксплойт будет основан на десериализации, которую можно использовать с помощью специально созданных вредоносных сериализованных Object.

Самый плохой нюанс заключается в том, что злоумышленник может использовать CVE-2019-6340, не проходя процесс аутентификации. В итоге он сможет изменять и удалять данные в системе.

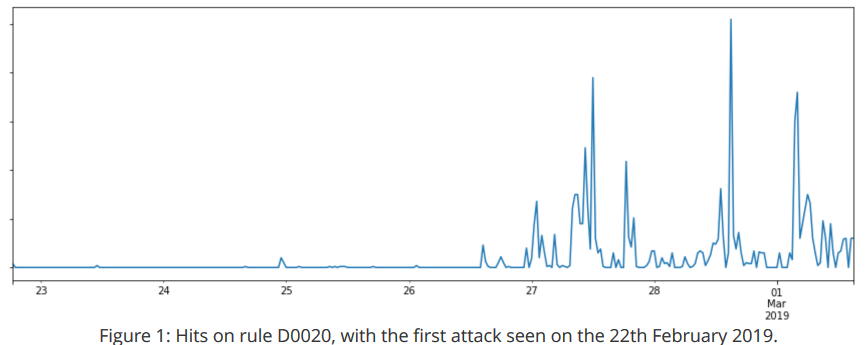
Позже команда Cloudfare создала WAF-правило под именем D0020, которое оказалось крайне эффективным по части автоматической блокировки действий злоумышленников. Эксперты предоставили инфографику, на которой отражена активность киберпреступников.

Напомним, что лидерство по наибольшему проценту взломанных систем держит движок WordPress. Такой информацией поделились специалисты компании Sucuri, которая занималась расследованием взлома ресурсов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru