



B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

B0r0nt0K заражает серверы Linux и Windows и требует выкуп в $75 000

Обнаруженный недавно вымогатель B0r0nt0K заражает серверы как на Linux, так и на Windows. Однако поражает в этом случае другое — сумма выкупа, которую злоумышленник требует у своих жертв. За возврат всех файлов в первоначальное состояние киберпреступник просит $75 000 в биткоинах.

Впервые об этом вредоносе сообщил участник форума BleepingComputer, который утверждал, что его веб-сайт, запущенный на Ubuntu 16.04, оказался заражен. Зловред шифровал файлы жертвы, добавляя к ним расширение .rontok.

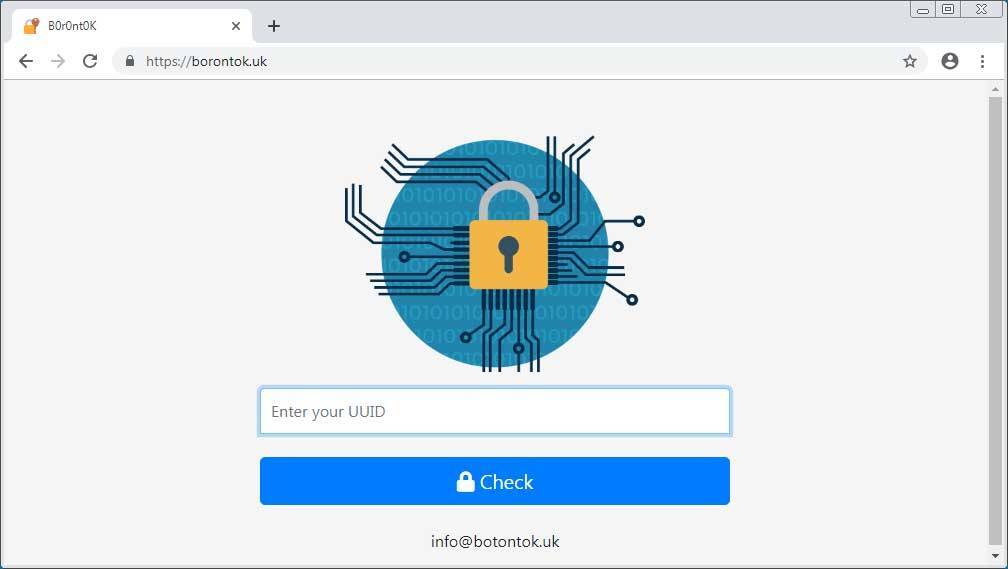
Пользователь поделился ссылкой на сайт, который злоумышленник использует для оплаты выкупа. Он был размещен в домене https://borontok.uk/. Чтобы попасть на этот сайт, пользователю сначала необходимо ввести свой уникальный идентификатор.

Как рассказал популярный исследователь вредоносных программ Майкл Гиллеспи, B0r0nt0K кодирует зашифрованные данные в base64.

«Имена пострадавших файлов также изменяются: вредонос кодирует имя в base64, далее происходит URL-кодировка, а в конце добавляется расширение .rontok. Вот пример имени зашифрованного файла — zmAAwbbilFw69b7ag4G4bQ%3D%3D.rontok», — говорится в анализе зловреда.

Если пользователь введет свой идентификатор на сайте для оплаты, ему будут предоставлены соответствующие инструкции по оплате выкупа. Эксперты обращают внимание, что злоумышленник, возможно, хочет поторговаться.

В исходном коде сайта исследователи нашли строку «вьетнамский хакер», что может указывать на то, что злоумышленник, стоящий за B0r0nt0K, из Вьетнама.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru