



Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Специалисты антивирусной компании Symantec обнаружили несколько приложений, размещенных в официальном магазине Microsoft Store, которые тайно добывали криптовалюту Monero. При этом пользователь был совершенно не в курсе такого поведения программ.

Нежелательные приложения размещались злоумышленниками в Microsoft Store, они использовали ресурсы процессора скачавших их пользователей для майнинга цифровой валюты. Эксперты Symantec незамедлительно уведомили Microsoft об этих программах, что позволило интернет-гиганту оперативно удалить их из магазина.

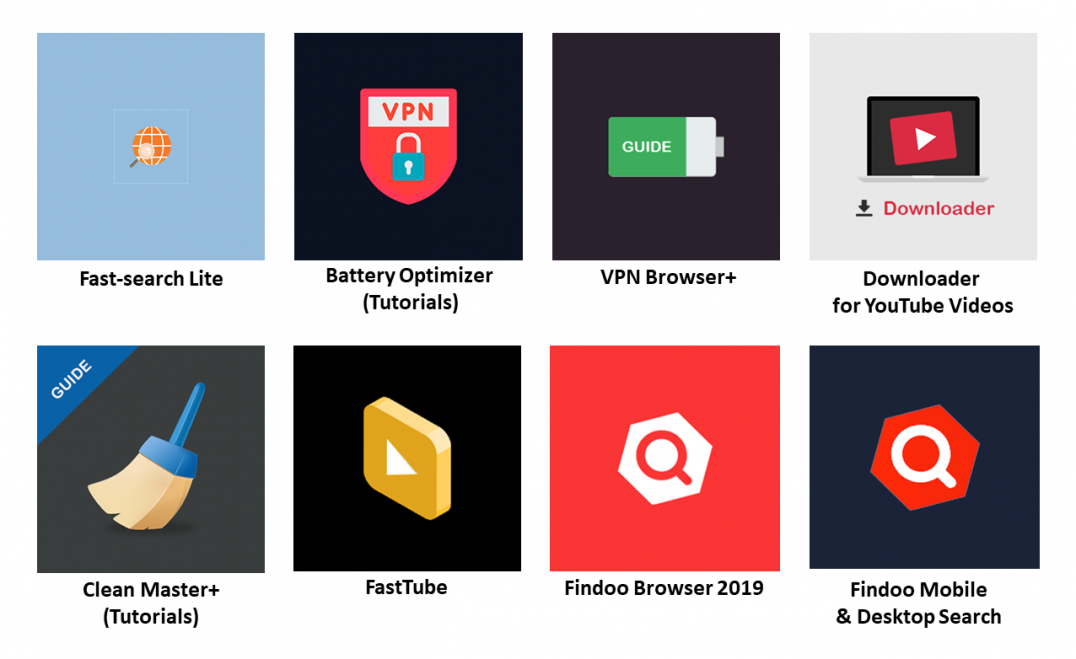
Маскировались скрытые майнеры под самые разные категории программ: оптимизаторы батареи и производительности, поисковики, браузеры, загрузчики для видео. Но разработчиками всех этих приложений были три компании - DigiDream, 1clean и Findoo.

“В общей сложности мы выявили восемь таких приложений. Они были разработаны тремя этими компаниями и демонстрировали одно и то же нежелательное поведение. После проведения небольшого расследования у нас есть основания полагать, что за всеми этими майнерами стоит один человек или группа лиц”, - пишут исследователи Symantec.

Наткнуться на эти программы пользователь мог в списке лучших бесплатных приложений Microsoft Store. Обнаруженные исследователями семплы были предназначены для работы в системе Windows 10.

После загрузки и запуска эти приложения догружали JavaScript-код, предназначенный для майнинга криптовалюты. Это происходило путем вызова Google Tag Manager (GTM) на сервере разработчиков.

После этого скрипт использовал ресурсы процессора жертвы для добычи цифровой валюты, принося таким образом прибыль разработчикам программ. Все приложения были опубликованы в магазине в период с апреля по декабрь 2018 года.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru