



Opera дарит пользователям Android встроенный в браузер бесплатный VPN

Opera дарит пользователям Android встроенный в браузер бесплатный VPN

Opera дарит пользователям Android встроенный в браузер бесплатный VPN

Opera предоставит пользователям Android бесплатный VPN, встроенный в знаменитый норвежский браузер. В компании обещают, что никакого логирования информации, проходящей через этот сервис, происходить не будет. В настоящее время функцию можно уже опробовать в бета-версии соответствующего приложения.

О своем решении Opera сообщила в блоге. Напомним, что ранее пользователям приходилось устанавливать отдельное standalone-приложение, которое также было доступно для пользователей iOS.

Чуть позднее, в апреле прошлого года, Opera приняла решение отозвать это приложение, что вызвало волну негодования среди юзеров, которые привыкли по тем или иным причинам пользоваться VPN-сервисом от норвежской компании.

Теперь же VPN будет встроен непосредственно в сам браузер, что избавит от необходимости устанавливать отдельное приложение. С другой стороны, потребуется использовать именно этот браузер.

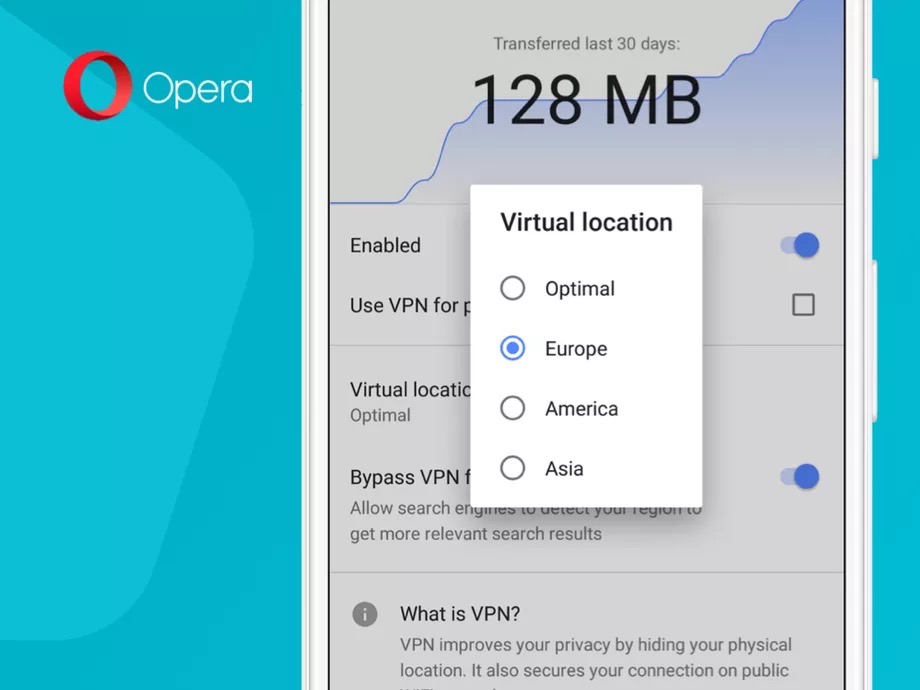
VPN-сервис от Opera предоставляет возможность выбрать континент вашей виртуальной локации. Более того, можно настроить сервис на работу только в тех вкладках, которые были открыты в режиме «инкогнито».

Скачать бета-версию, где уже есть эта функция, можно по этой ссылке.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru