



Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Специалисты в области кибербезопасности из антивирусной компании ESET в своем блоге опубликовали информацию о новой атаке шифровальщика Shade, который теперь нацелен на российский бизнес.

Сама вредоносная программа детектируется ESET как Win32/Filecoder.Shade, злоумышленники распространяли этот шифровальщик еще с октября прошлого года. Тогда эксперты обратили внимание на специфическую спам-кампанию.

«В январе 2019 года мы зафиксировали резкий рост числа обнаружений вредоносных почтовых вложений JavaScript (в 2018 году данный вектор атаки использовался минимально)», — пишет ESET в своем блоге.

«В “новогоднем выпуске“ можно выделить рассылку на русском языке, предназначенную для распространения шифратора Shade (он же Troldesh), который детектируется продуктами ESET как Win32/Filecoder.Shade».

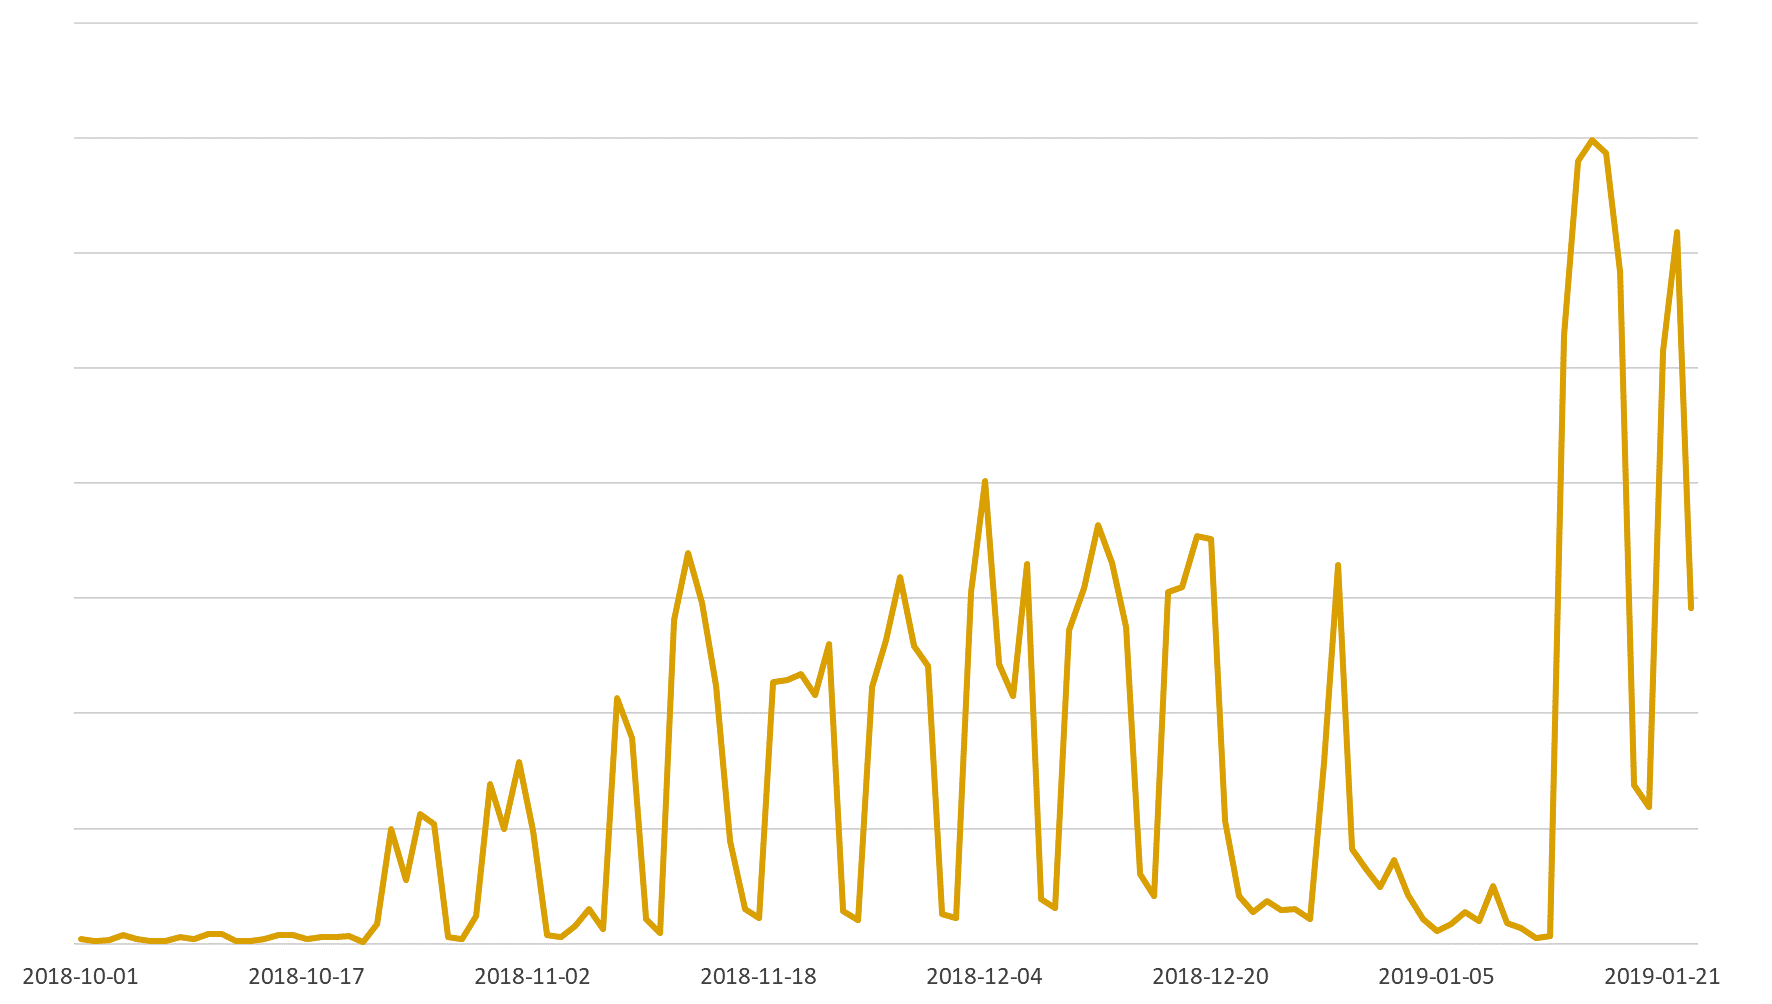
Скачкообразную активность вредоносной кампании наглядно демонстрирует график, предоставленный антивирусными аналитиками:

Сам вымогатель распространяется за счет вредоносных вложений JavaScript.

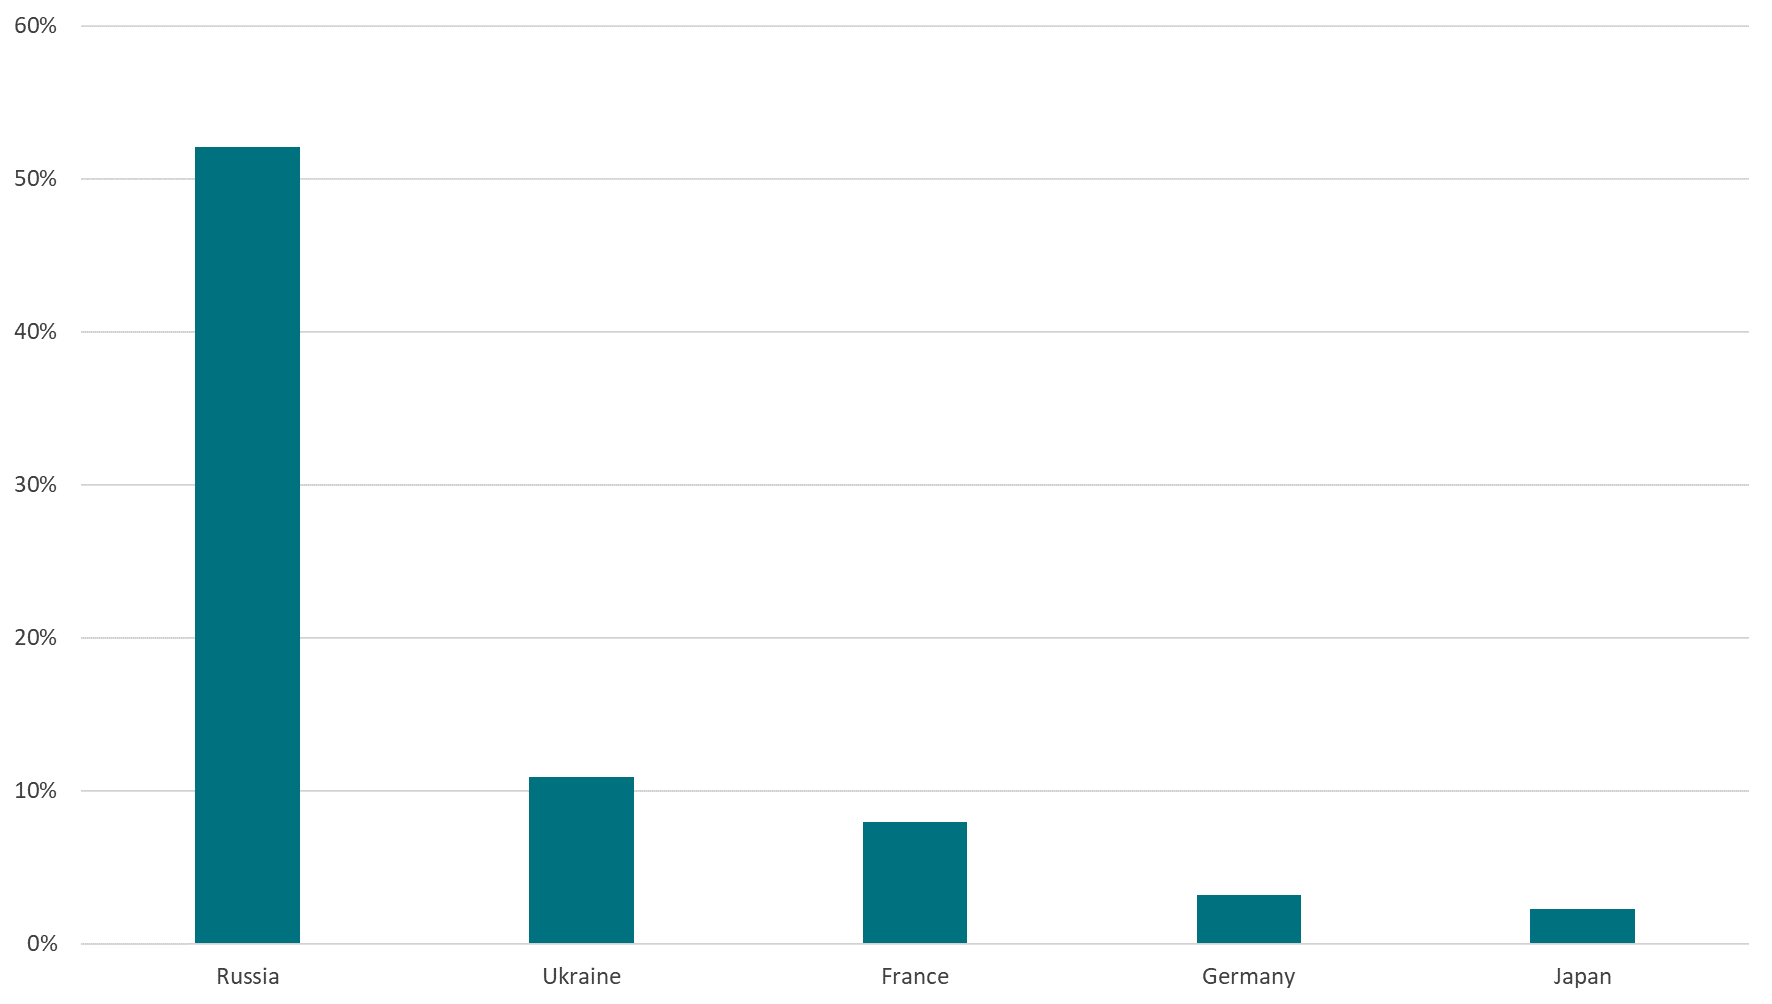
«Стоит отметить, что кампания по распространению шифратора Shade наиболее активна в России, на которую приходится 52% от общего числа обнаружений вредоносных вложений JavaScript. В числе прочих пострадавших – Украина, Франция, Германия и Япония, как показано ниже», — заключили эксперты.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru