



Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

Модемы Orange LiveBox раскрывают SSID и пароль Wi-Fi в простом тексте

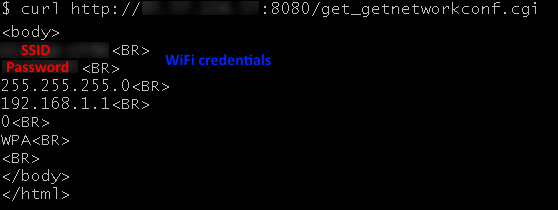
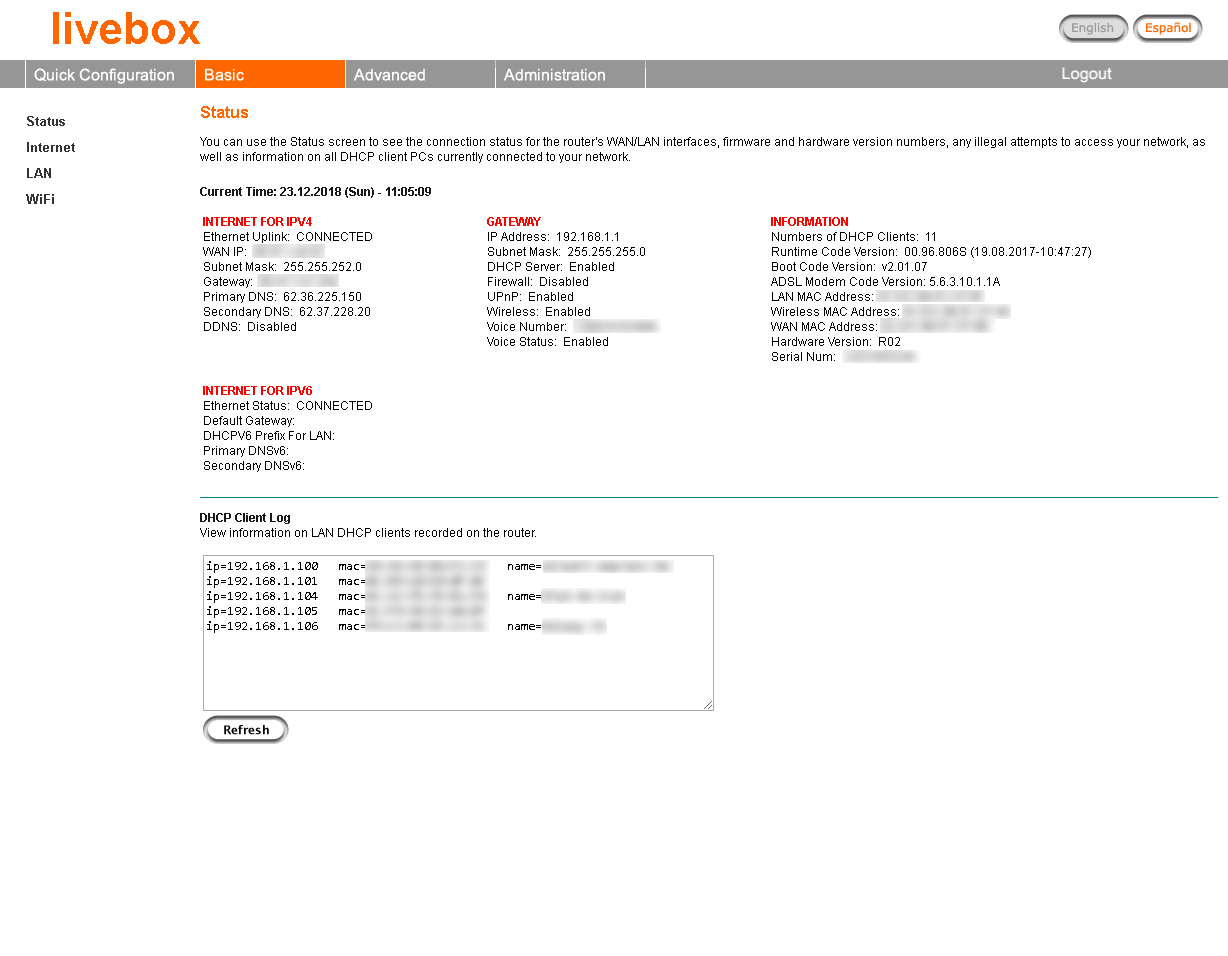
Производимые компанией Orange ADSL-модемы LiveBox затрагивает серьезная уязвимость, позволяющая атакующему получить идентификатор SSID и пароль Wi-Fi в виде простого текста. О проблеме сообщил сооснователь Bad Packets Трой Мурш.

Все началось с того, что ханипот (Honeypot) Bad Packets зафиксировал многочисленные сканирования, нацеленные на устройства Orange. Чуть позже, проанализировав ситуацию, Мурш пришел к выводу, что проблемные модемы сливают важные данные доступа.

Исследователь использовал специальный поисковик Shodan, чтобы составить список устройств LiveBox, которые видны из Сети. Оказалось, что 19 490 из них раскрывали важную информацию в виде простого текста.

Для этого было достаточно одного GET-запроса — /get_getnetworkconf.cgi.

В своем блоге Мурш подчеркивает, что владельцы уязвимых устройств от Orange используют одинаковые пароли для доступа к панели конфигурации и для беспроводной сети. Также эксперт отметил частые случаи использования учетных данных по умолчанию — admin/admin.

Этот вектор могут использовать злоумышленники для удаленной компрометации уязвимых девайсов. По словам Мурша, большинство проблемных устройств находилось в сети Orange Espana (AS12479).

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru