



Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Ботнет из 20 000 WordPress-сайтов брутфорсит другие установки этой CMS

Эксперты в области кибербезопасности из команды Wordfence обнаружили ботнет, насчитывающий 20 000 сайтов на WordPress, которые участвуют в компрометации других инсталляций этого движка.

Цель ботнета — заполучить в свое распоряжение как можно больше ресурсов, которые работают с популярной CMS.

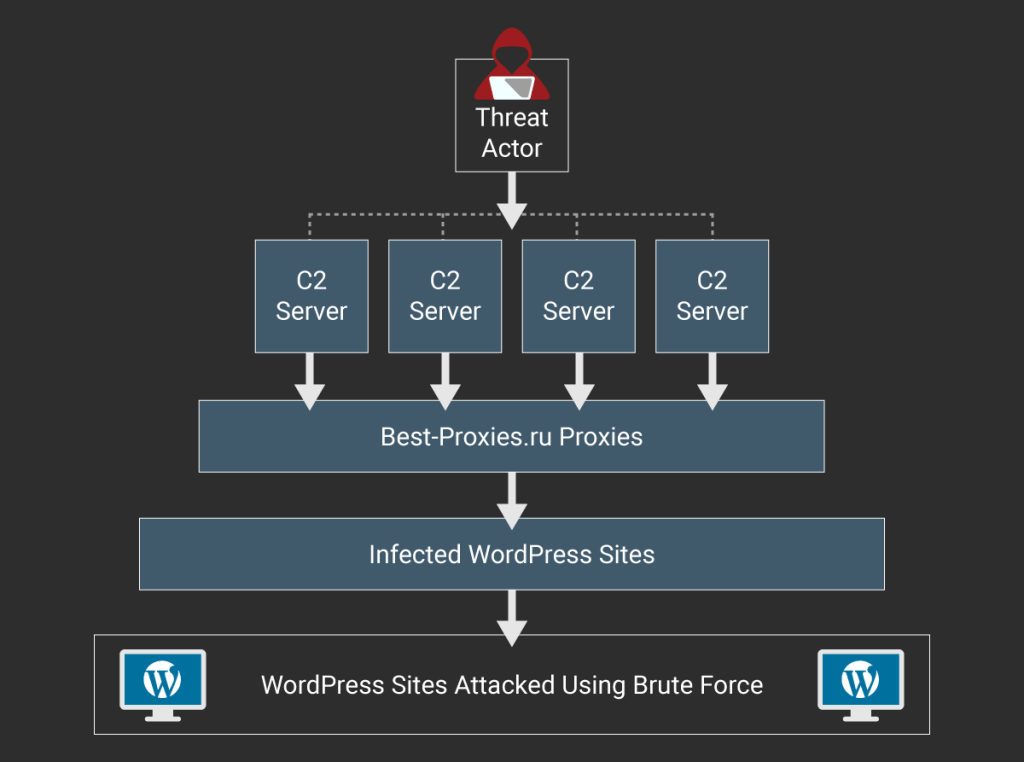
«Киберпреступники используют связку из четырех командных серверов C&C для отправки запросов около 14 000 прокси-серверам, за которыми стоит российский провайдер best-proxies[.]ru», — говорится в отчете, опубликованном WordFence.

«Они используют эти прокси для анонимизации трафика самого командного центра. Проходя через эти прокси-серверы, запросы отправляются на 20 000 зараженных сайтов на движке WordPress. На этих ресурсах работает скрипт, который атакует другие сайты с этой CMS».

В итоге ботнет осуществляет банальную атаку вида брутфорс, причем он уже сгенерировал более 5 миллионов запросов аутентификации. Ботнет предпринимает попытки аутентификации XML-RPC для доступа к привилегированным аккаунтам.

Интерфейс XML-RPC позволяет пользователям удаленно публиковать контент на сайтах под управлением WordPress, используя API. Этот интерфейс располагается в root-директории установки WordPress, в файле xmlrpc.php.

К сожалению, интерфейс предоставляет брутфорсерам отличную возможность для атаки — количество API-запросов ничем не ограничивается. Схема атаки выглядит так:

Как только ботнету удается скомпрометировать очередной сайт, управляемый популярной CMS, он начинает участвовать в атаках на такие же ресурсы.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru