



Bing предупреждает об опасности сайта медиапроигрывателя VLC

Bing предупреждает об опасности сайта медиапроигрывателя VLC

Bing предупреждает об опасности сайта медиапроигрывателя VLC

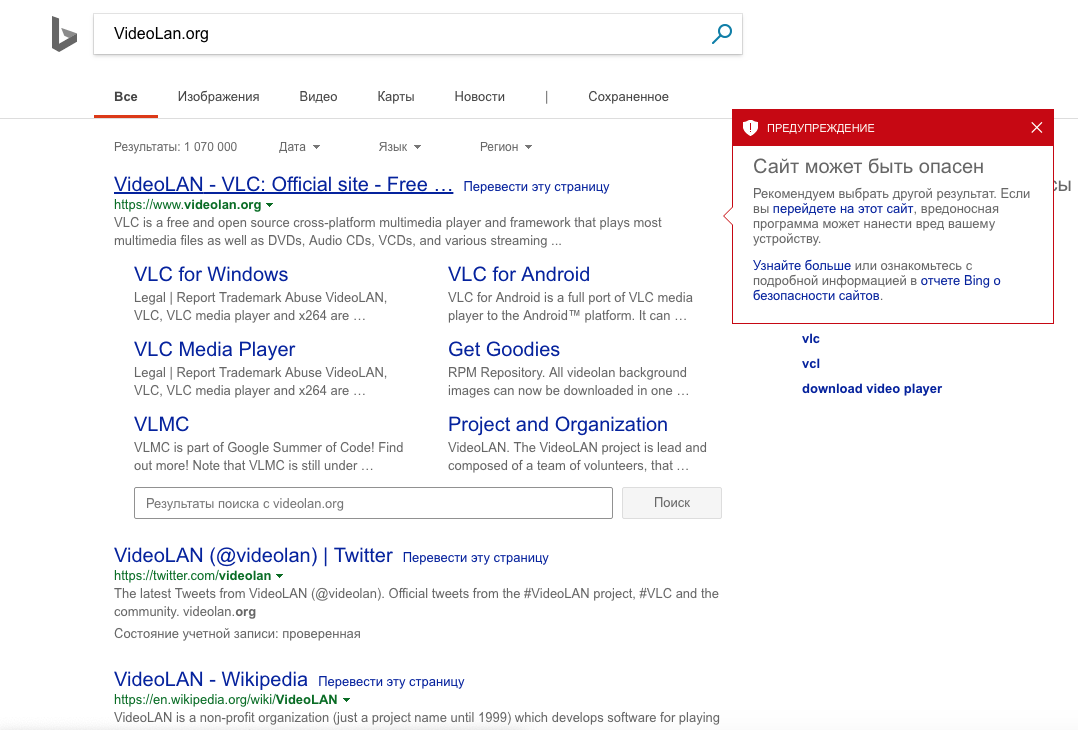
Веб-сайт популярного медиапроигрывателя VLC — VideoLan.org — считается небезопасным по версии поисковой системы Bing. При наведении в поисковой выдаче курсора на этот ресурс пользователь получается предупреждение — «Сайт может быть опасен. Если вы перейдете на этот сайт, вредоносная программа может нанести вред вашему устройству».

В этом можно убедиться, пройдя по ссылке https://www.bing.com/search?q=VideoLan.org&qs=n&form=QBLH&sp=-1&pq=video...

Отчет Bing о безопасности сайта VideoLan.org говорит о том, что «этот URL-адрес сейчас считается подозрительным» — «обнаружены признаки вредоносной активности».

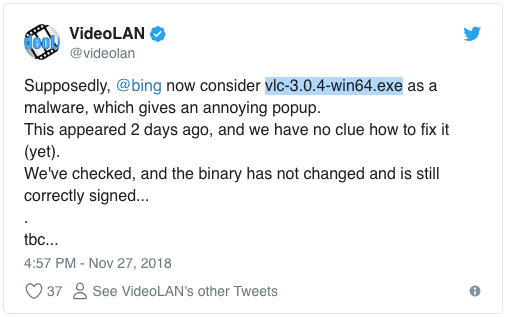
О проблеме также сообщили представители VideoLAN в Twitter, заявив:

«Предположительно, Bing детектирует файл vlc-3.0.4-win64.exe как вредоносную программу, это и является причиной отображения навязчивого уведомления об опасности сайта. Проблема появилась два дня назад, на данный момент мы не знаем, как ее исправить. Мы проверили файл, и он не менялся — все также корректно подписан».

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru