



Bing предупреждает об опасности сайта медиапроигрывателя VLC

Bing предупреждает об опасности сайта медиапроигрывателя VLC

Bing предупреждает об опасности сайта медиапроигрывателя VLC

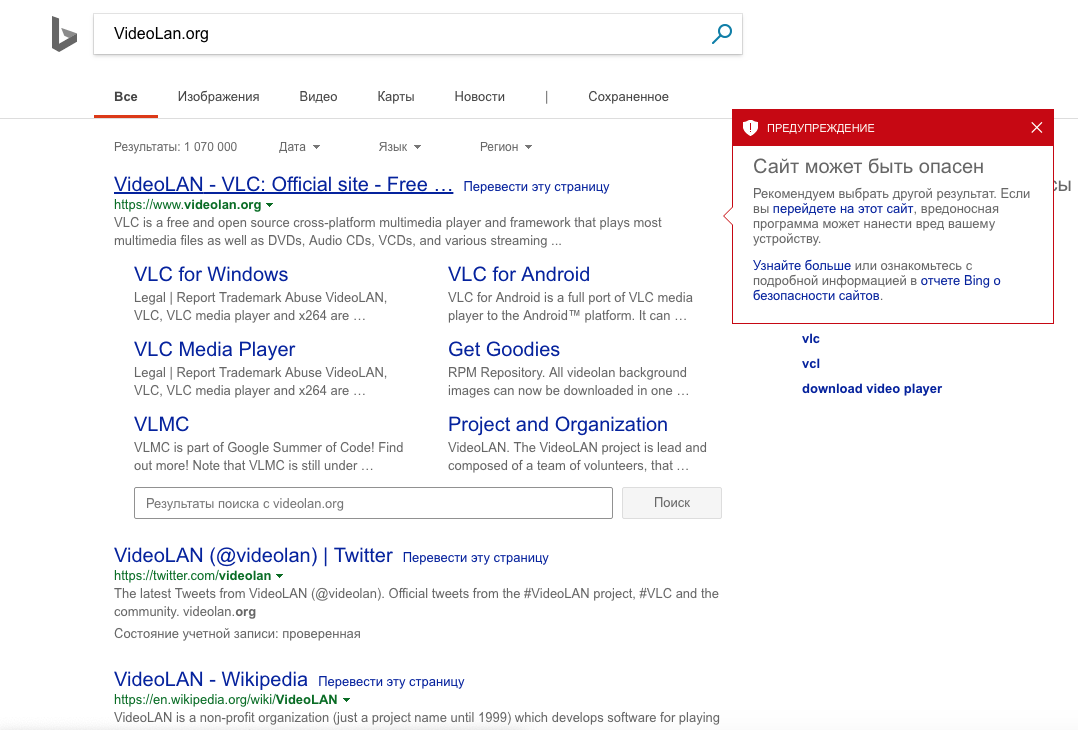
Веб-сайт популярного медиапроигрывателя VLC — VideoLan.org — считается небезопасным по версии поисковой системы Bing. При наведении в поисковой выдаче курсора на этот ресурс пользователь получается предупреждение — «Сайт может быть опасен. Если вы перейдете на этот сайт, вредоносная программа может нанести вред вашему устройству».

В этом можно убедиться, пройдя по ссылке https://www.bing.com/search?q=VideoLan.org&qs=n&form=QBLH&sp=-1&pq=video...

Отчет Bing о безопасности сайта VideoLan.org говорит о том, что «этот URL-адрес сейчас считается подозрительным» — «обнаружены признаки вредоносной активности».

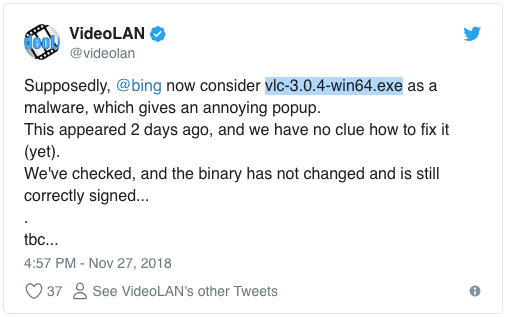
О проблеме также сообщили представители VideoLAN в Twitter, заявив:

«Предположительно, Bing детектирует файл vlc-3.0.4-win64.exe как вредоносную программу, это и является причиной отображения навязчивого уведомления об опасности сайта. Проблема появилась два дня назад, на данный момент мы не знаем, как ее исправить. Мы проверили файл, и он не менялся — все также корректно подписан».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru