



Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Старые версии macOS и iOS содержат баг, позволяющий подделать домены

Исследователь из Tencent Security Xuanwu Lab описал интересный баг, который встречается в прошлых версиях операционных систем от Apple. Этот недочет позволяет злоумышленнику замаскировать вредоносный сайт под ресурс, в доменном имени которого присутствует латинская буква «d».

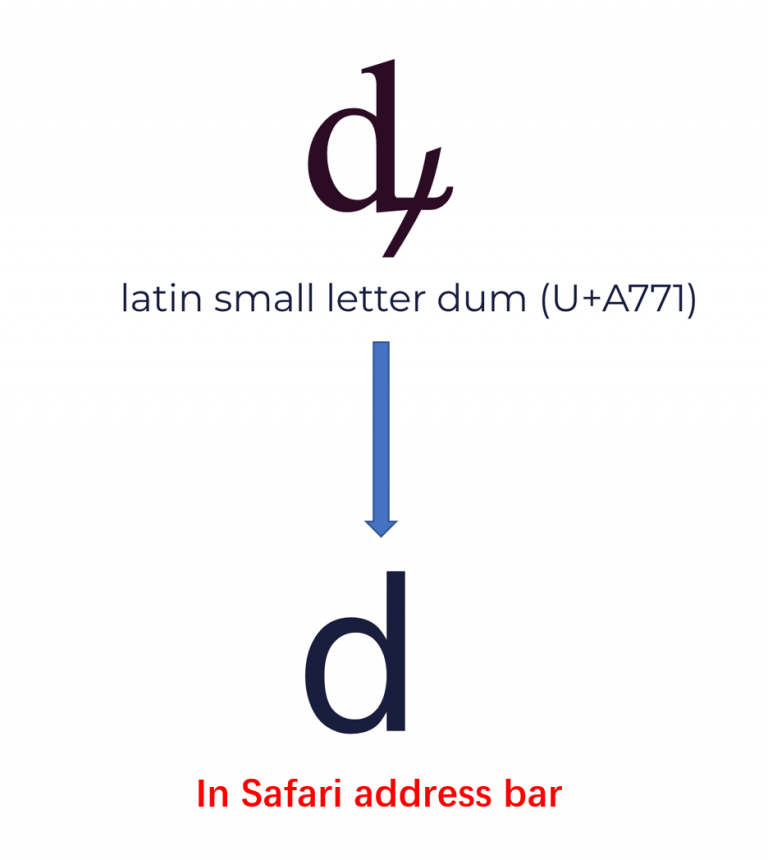
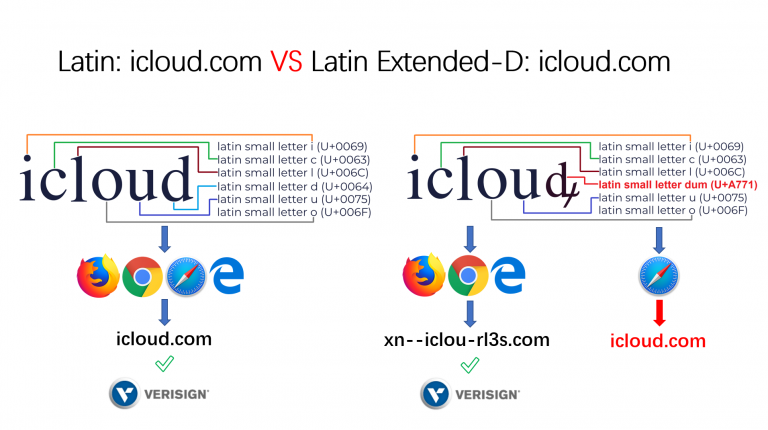
Уязвимость получила идентификатор CVE-2018-4277, она завязана на схожести латинской буквы dum (U+A771) с маленькой буквой D (U+0064). Согласно стандарту Unicode у (U+A771) должен быть небольшой апостроф после d, но в продуктах Apple он просто игнорируется.

Чтобы доказать наличие вектора атаки, эксперт зарегистрировал доменное имя icloud.com (последняя буква d на самом деле являлась U+A771). После этого специалист зарегистрировал SSL-сертификат, так его метод станет еще более правдоподобен.

«На данном этапе мы видим, что весь процесс спуфинга вполне реален. Следовательно, атакующий может подделать все домены, содержащие букву ‘d’», — пишет исследователь.

Эксперт приводит список популярных ресурсов, содержащих в доменном имени эту букву:

  • linkedin.com
  • baidu.com
  • jd.com
  • adobe.com
  • wordpress.com
  • dropbox.com
  • godaddy.com
  • reddit.com

Уязвимы следующие продукты компании Apple:

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru